Messagerie électronique souveraine : reprendre le contrôle de ses courriels avec des briques libres
Messagerie électronique souveraine : reprendre le contrôle de ses courriels avec des briques libres
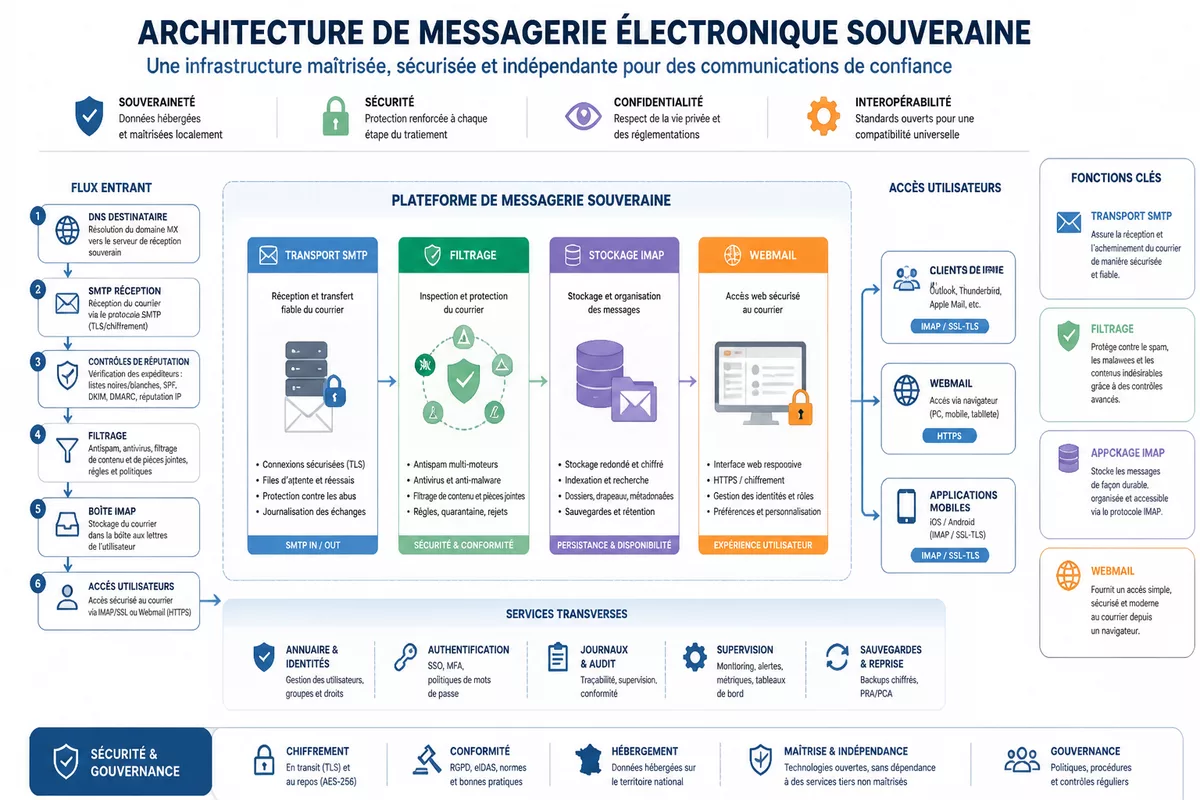
Une messagerie électronique souveraine est une architecture de courrier électronique dont l’organisation maîtrise le logiciel, l’hébergement, les données, les accès et l’exploitation. Elle s’appuie souvent sur un serveur SMTP, un serveur IMAP, un filtrage du pourriel, des sauvegardes et un domaine correctement configuré, mais elle ne garantit ni confidentialité absolue ni délivrabilité parfaite.
Construire une messagerie auto-hébergée demande donc plus que l’installation d’un webmail. Le vrai arbitrage porte sur la charge d’administration, la sécurité des comptes, la réputation des adresses IP, les procédures de restauration et la capacité à intervenir lorsqu’un message légitime est refusé ou qu’un compte est compromis.
En bref
🎯 Une architecture minimale associe généralement Postfix pour le transport SMTP, Dovecot pour l’accès IMAP et un webmail tel que Roundcube.
🔒 Une messagerie électronique souveraine exige au minimum des certificats TLS, une authentification forte, des sauvegardes testées et une configuration SPF, DKIM et DMARC.
📨 La difficulté la plus sous-estimée reste la délivrabilité des courriels : une adresse IP neuve ou mal réputée peut pénaliser les envois, même si le serveur fonctionne correctement.
⚙️ L’auto-hébergement convient surtout aux équipes capables d’assurer les mises à jour, la supervision et les interventions. Sinon, un prestataire maîtrisé peut conserver une part de souveraineté sans internaliser toute l’astreinte.
Qu’est-ce qu’une messagerie électronique souveraine ?
Une messagerie électronique souveraine est un service de courriel dont une organisation contrôle les composants techniques, les lieux d’hébergement, les comptes d’administration et les conditions contractuelles d’exploitation. La souveraineté numérique ne se réduit donc pas au choix d’un logiciel libre : elle concerne aussi la juridiction applicable, les sous-traitants, les sauvegardes et les accès d’urgence.
Un logiciel libre de messagerie donne accès au code source et permet l’audit, l’adaptation ou le changement de prestataire selon les licences applicables. Un logiciel libre réduit la dépendance technique, mais ne dispense ni d’exploiter correctement le service ni de vérifier où les données sont réellement stockées.
Logiciel libre, hébergement local et chiffrement : trois notions distinctes
Un serveur de messagerie libre peut être hébergé dans un centre de données externe, sur une infrastructure interne ou auprès d’un fournisseur infogéré. Un chiffrement TLS protège principalement le transport entre clients et serveurs lorsque les deux extrémités le prennent en charge ; il ne remplace pas le contrôle des comptes administrateurs ni la protection des copies de sauvegarde.
Le terme « souverain » mérite donc d’être traduit en exigences vérifiables : localisation connue des données, réversibilité, contrôle des clés lorsque cela est pertinent, journalisation, identité des opérateurs et procédure de sortie. Les exigences juridiques et sectorielles doivent être validées avec les responsables compétents, notamment pour les données sensibles.
Les bénéfices réels et les limites
- Maîtrise de l’architecture : choix du stockage, des logiciels, des règles de conservation et des outils de supervision.
- Réversibilité : possibilité de migrer les boîtes et les données sans dépendre d’un format propriétaire unique.
- Intégration : raccordement possible à un annuaire, à une authentification unique ou à des outils collaboratifs existants.
- Charge opérationnelle : mises à jour, surveillance, gestion des abus et restauration restent à assurer durablement.
Une messagerie maîtrisée n’est pas un serveur installé une fois : c’est un service qui doit rester administrable, surveillé et restaurable.
Comment s’articule une architecture de courrier électronique libre ?
Une architecture de courrier électronique libre sépare les fonctions de réception SMTP, d’envoi SMTP, de filtrage, de stockage des boîtes, d’accès IMAP et d’interface utilisateur. Cette séparation simplifie le diagnostic : un incident de webmail n’empêche pas nécessairement le serveur IMAP de fonctionner, tandis qu’un défaut DNS peut bloquer l’envoi avant même le stockage d’un message.
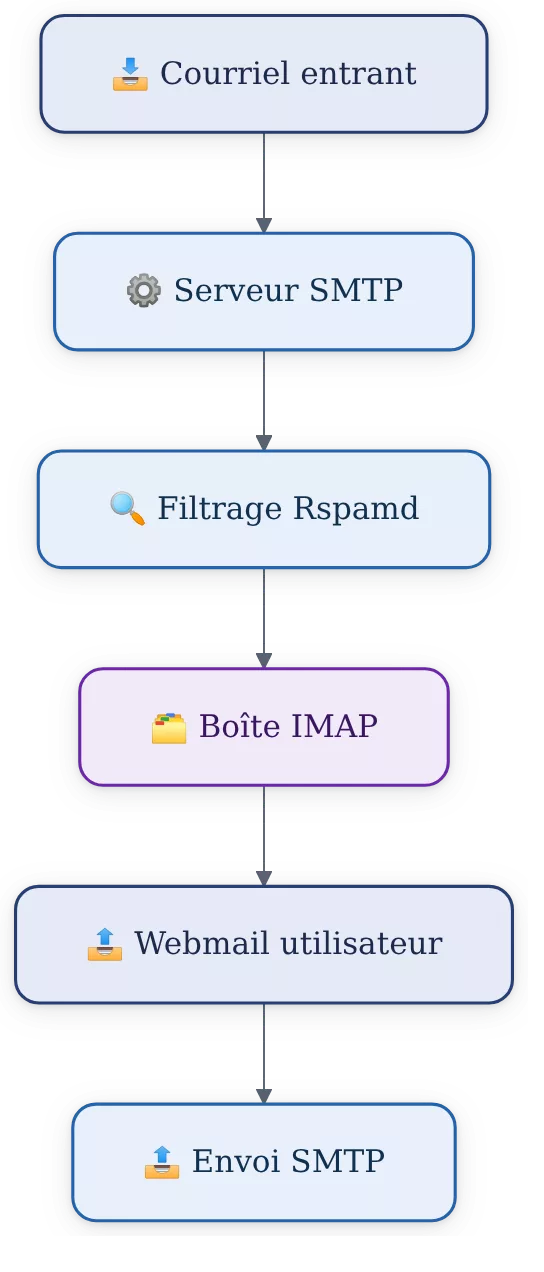
Le flux entrant commence par la résolution DNS du domaine destinataire, puis par la connexion d’un serveur expéditeur au serveur SMTP de réception. Le message passe ensuite par les contrôles de réputation et de filtrage avant sa livraison dans la boîte concernée. Le flux sortant suit une logique différente : le serveur doit authentifier l’utilisateur, signer les messages si DKIM est activé et présenter une identité technique cohérente.
Les services à prévoir
| Fonction | Brique libre courante | Rôle opérationnel | Point de vigilance |
|---|---|---|---|
| Transfert des courriels | Postfix | Réception, routage et envoi SMTP | Relais ouvert, réputation IP et journalisation |
| Accès aux boîtes | Dovecot | IMAP, authentification et stockage | Droits sur les boîtes et chiffrement des accès |
| Filtrage du pourriel | Rspamd | Analyse des messages et politiques antispam | Faux positifs et mises à jour des règles |
| Webmail | Roundcube ou SOGo | Accès via navigateur | Mises à jour de sécurité et gestion des sessions |
| Certificats | Let’s Encrypt ou autorité interne | Chiffrement TLS des services publiés | Renouvellement et déploiement correct des certificats |
Les briques libres essentielles à connaître
Postfix, Dovecot, Rspamd et Roundcube forment une combinaison fréquente pour héberger sa messagerie, mais chaque composant répond à un rôle précis. Une pile cohérente vaut mieux qu’une accumulation d’outils : les interfaces d’administration, l’annuaire, les journaux et les sauvegardes doivent être pensés dès le départ.
Les documentations officielles de Postfix, de Dovecot, de Rspamd et de Roundcube constituent les références à consulter avant toute mise en production. Les versions et options évoluent : une procédure valable sur une distribution donnée ne doit pas être appliquée aveuglément ailleurs.
Postfix pour le transport SMTP
Postfix est un agent de transfert de courrier, souvent appelé MTA. Le logiciel reçoit des courriels d’autres serveurs, les transmet vers leur destination et peut soumettre les messages envoyés par les utilisateurs authentifiés.
Le point sensible est le contrôle du relais SMTP. Un relais configuré trop largement peut transformer le serveur en source de pourriel, dégrader la réputation de l’adresse IP et déclencher des blocages chez les destinataires.
Dovecot pour les boîtes et l’accès IMAP
Dovecot fournit couramment les services IMAP et POP3, ainsi que des mécanismes d’authentification. Dans une architecture moderne, IMAP reste généralement le protocole le plus adapté lorsque les utilisateurs consultent la même boîte depuis plusieurs appareils.
Le choix du stockage mérite une décision explicite : format de boîte, quotas, chiffrement au repos, indexation et stratégie de sauvegarde. Le stockage des messages et les index ne doivent pas être confondus, car une restauration incomplète peut produire des boîtes incohérentes.
Rspamd, webmail et briques complémentaires
Rspamd analyse les messages entrants et peut exploiter des contrôles DNS, des signatures, des listes de réputation et des règles locales pour attribuer un score. Roundcube vise un webmail classique, tandis que SOGo ajoute notamment des fonctions de calendrier et de contacts selon l’architecture retenue.
Un annuaire LDAP, Active Directory ou un fournisseur d’identité compatible peut centraliser les comptes et les groupes. Une authentification multifacteur doit aussi être évaluée pour les interfaces d’administration et les accès web, car la compromission d’un seul compte de messagerie expose souvent des échanges sensibles.
Comment configurer un domaine de messagerie sans fragiliser les envois ?
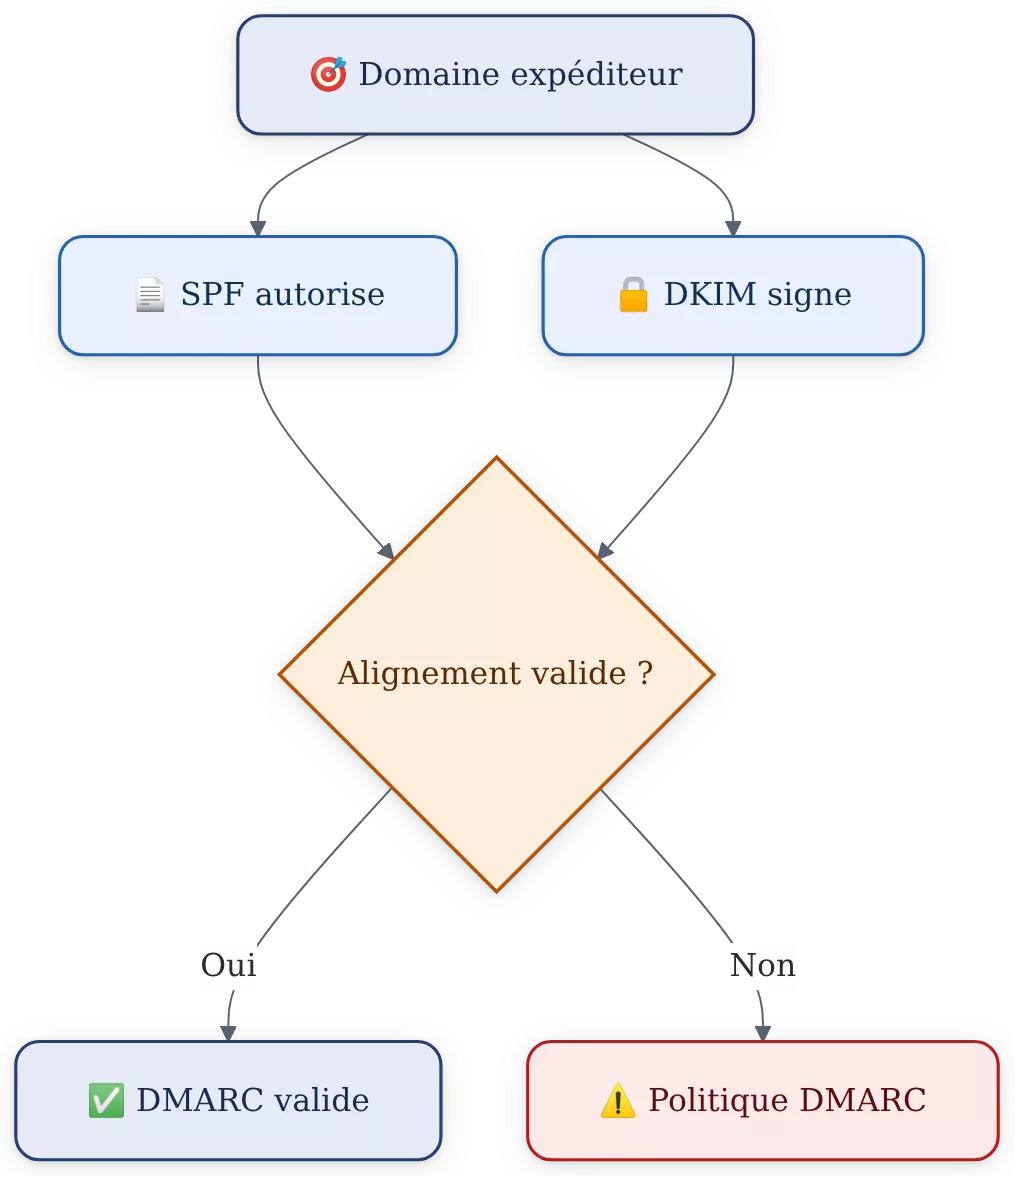
La configuration d’un domaine de messagerie repose sur des enregistrements DNS cohérents, un nom d’hôte public résoluble et des mécanismes d’authentification des courriels. Le minimum consiste à publier un enregistrement MX, à prévoir une résolution directe et inverse cohérente pour le serveur émetteur et à déployer SPF, DKIM et DMARC de manière progressive.
La documentation de l’RFC 7208 décrit SPF, la RFC 6376 décrit DKIM et la RFC 7489 décrit DMARC. Les RFC donnent le cadre technique ; les interfaces DNS et les fournisseurs de messagerie appliquent ensuite leurs propres contrôles complémentaires.
SPF, DKIM et DMARC : des protections complémentaires
- SPF indique quels serveurs sont autorisés à envoyer pour un domaine donné.
- DKIM ajoute une signature cryptographique à certains en-têtes du message afin de permettre une vérification.
- DMARC relie les contrôles SPF et DKIM à l’identité visible du domaine et publie une politique de traitement.
- TLS chiffre les connexions entre les logiciels qui le négocient, mais ne constitue pas du chiffrement de bout en bout du contenu.
Une politique DMARC restrictive trop tôt peut perturber des envois légitimes réalisés par un outil marketing, un ERP ou une application métier oubliée. Une montée en charge prudente consiste à inventorier les sources d’envoi, observer les rapports DMARC, corriger les écarts puis ajuster la politique selon le risque accepté.
SPF, DKIM et DMARC améliorent l’authentification du domaine ; ils ne remplacent ni la sécurité des comptes ni la réputation d’envoi.
Sécuriser une boîte aux lettres et l’exploitation quotidienne
La sécurité d’une messagerie auto-hébergée dépend d’abord des accès : mots de passe robustes, authentification multifacteur lorsque l’environnement le permet, limitation des comptes administrateurs et suppression rapide des comptes obsolètes. L’Agence nationale de la sécurité des systèmes d’information publie des recommandations générales de sécurité sur son site cyber.gouv.fr, à adapter au contexte de l’organisation.
Une exposition Internet est inévitable pour recevoir des courriels depuis l’extérieur, mais chaque service supplémentaire augmente la surface d’attaque. Les interfaces d’administration doivent être séparées des services publics lorsque c’est possible, mises à jour rapidement et protégées par des restrictions réseau ou une passerelle d’accès adaptée.
Le socle opérationnel à documenter
- Recenser les domaines, sous-domaines, adresses IP, comptes de service et sources d’envoi autorisées.
- Définir les responsabilités pour les mises à jour, les alertes, les créations de comptes et les incidents.
- Centraliser les journaux SMTP, IMAP, webmail et authentification dans un système consultable.
- Mettre en place des alertes sur les échecs de sauvegarde, les volumes d’envoi anormaux et les tentatives de connexion répétées.
- Tester périodiquement la révocation d’un accès, la restauration d’une boîte et la rotation d’un secret.
Pourquoi la délivrabilité reste-t-elle difficile à maîtriser ?
La délivrabilité désigne la capacité d’un courriel légitime à atteindre la boîte de réception ou au moins le serveur du destinataire. Une messagerie électronique souveraine peut être techniquement saine et rencontrer malgré tout des refus, des classements en indésirable ou des délais, car les grands opérateurs appliquent leurs propres règles de réputation et de lutte contre les abus.
Une adresse IP nouvellement utilisée, des envois brusquement volumineux, des signatures absentes ou un nom d’hôte incohérent sont des signaux défavorables fréquents. La délivrabilité se construit dans le temps par la cohérence technique, le contrôle des usages et le traitement rapide des incidents.
Contrôles pratiques avant d’ouvrir le service
- Vérifier que les enregistrements MX, SPF, DKIM et DMARC publiés correspondent au service réellement utilisé.
- Confirmer la résolution inverse de l’adresse IP d’envoi avec le fournisseur d’infrastructure.
- Tester les envois vers plusieurs domaines destinataires, puis lire les journaux SMTP et les éventuels messages de rejet.
- Prévoir une procédure pour les comptes compromis et les campagnes d’envoi non autorisées.
La consultation de listes de blocage publiques peut aider à diagnostiquer un incident, mais une inscription ne prouve pas à elle seule une compromission actuelle. Les journaux, les volumes d’envoi, les comptes utilisés et les en-têtes complets du message donnent une base de décision plus solide.
Sauvegarder et restaurer une messagerie souveraine
Une sauvegarde de messagerie doit couvrir les messages, les pièces jointes, les bases d’identité ou annuaires nécessaires, les clés DKIM, les fichiers de configuration, les certificats utiles et la documentation de restauration. Une copie de stockage sans les paramètres permettant de la relire n’offre qu’une protection partielle.
La règle utile n’est pas seulement de copier des données, mais de démontrer qu’une boîte peut être restaurée dans un délai acceptable. Les objectifs de reprise, le volume total de boîtes et les contraintes de conservation varient selon l’organisation ; ces paramètres doivent être formalisés avant le choix du stockage.
Une stratégie de sauvegarde exploitable
| Élément | À sauvegarder | Test à réaliser |
|---|---|---|
| Boîtes aux lettres | Messages et pièces jointes | Restaurer une boîte isolée sans écraser les données récentes |
| Configuration | Fichiers SMTP, IMAP, filtrage et webmail | Reconstituer un service sur un environnement de secours |
| Identités et secrets | Annuaire, certificats, clés de signature | Valider l’accès après restauration contrôlée |
| Journaux | Événements utiles au diagnostic | Retrouver la trace d’un message ou d’une connexion |
Auto-hébergement, solution intégrée ou prestataire : quel arbitrage ?
Le bon choix dépend moins d’un label que du niveau de contrôle réellement requis et de la capacité d’exploitation disponible. Une petite équipe informatique peut préférer un serveur de messagerie libre standardisé, tandis qu’une organisation ayant besoin d’agendas partagés, de compatibilité Outlook et de support contractualisé peut privilégier une solution intégrée ou un prestataire spécialisé.
BlueMind, par exemple, se présente comme une solution collaborative ouverte compatible avec Outlook selon sa documentation éditeur. Postfix et Dovecot constituent une pile plus modulaire. Les deux approches ne répondent pas au même besoin : l’une réduit le travail d’intégration, l’autre offre un contrôle plus fin mais demande davantage de compétences internes.
| Option | Adaptée à | Avantage principal | Limite à anticiper |
|---|---|---|---|
| Postfix + Dovecot + Rspamd + Roundcube | Équipe technique maîtrisant Linux et la sécurité | Architecture modulaire et pilotable | Intégration, supervision et support à internaliser |
| BlueMind ou solution collaborative comparable | Organisation recherchant messagerie, agendas et connecteurs | Expérience utilisateur plus intégrée | Vérifier les besoins d’infrastructure et de support |
| Prestataire d’hébergement maîtrisé | Équipe réduite ou besoin d’astreinte contractualisée | Exploitation déléguée avec exigences définies au contrat | Auditer réversibilité, sous-traitance et accès administrateurs |
Un hébergement externalisé n’annule pas la souveraineté si les contrats, les lieux de traitement, les accès et la réversibilité sont contrôlés. À l’inverse, un serveur placé dans les locaux ne devient pas souverain par nature si les sauvegardes, les comptes d’administration ou les dépendances critiques échappent à l’organisation.
Le choix de l’infrastructure sous-jacente compte aussi pour les environnements de test et de préproduction. Pour évaluer des ressources temporaires sans confondre essai technique et production, consultez ce comparatif des instances CPU gratuites publié pour 2026.
Comment déployer une première messagerie auto-hébergée par étapes ?
Un premier déploiement doit commencer par un périmètre réduit, un domaine de test et des critères de validation précis avant la migration des utilisateurs. La séquence utile consiste à stabiliser le transport, l’authentification, les sauvegardes et la délivrabilité avant d’ajouter des fonctions collaboratives ou d’ouvrir le service à un grand nombre de comptes.
- Cadrer le besoin : définir le nombre de boîtes, les usages mobiles, les clients attendus, les exigences de conservation et les responsables d’exploitation.
- Préparer le domaine : réserver les noms DNS, les adresses IP et les certificats, puis documenter les sources d’envoi autorisées.
- Installer les briques : déployer le MTA, le serveur IMAP, le filtrage et le webmail dans un environnement isolé ou de préproduction.
- Tester les flux : envoyer et recevoir des messages, vérifier TLS, l’authentification, les signatures DKIM et les journaux.
- Tester la reprise : restaurer une boîte et une configuration avant tout basculement d’utilisateurs.
- Ouvrir progressivement : migrer un groupe pilote, traiter les écarts, puis élargir le périmètre avec une communication claire.
La migration doit inclure les données, mais aussi les habitudes : clients configurés, appareils mobiles, listes de diffusion, applications qui envoient des alertes et procédures de support. Un pilote représentatif détecte plus tôt les dépendances cachées qu’un déploiement global lancé sans inventaire.
Erreurs fréquentes lors de la création d’un serveur de messagerie libre
Les incidents les plus coûteux ne viennent pas toujours d’un défaut logiciel. Les erreurs de périmètre, de DNS ou d’exploitation transforment rapidement une messagerie auto-hébergée en source de tickets, de pertes de messages ou de risques de sécurité.
- Confondre installation et exploitation : installer les paquets n’organise ni l’astreinte ni les correctifs. Prévoir une responsabilité nominative et une procédure d’escalade.
- Oublier les applications émettrices : imprimantes, ERP et outils de notification peuvent échouer après une politique SPF ou DMARC mal préparée. Recenser leurs envois avant le durcissement.
- Exposer un relais SMTP ouvert : un serveur abusé perd rapidement sa réputation. Limiter le relais aux utilisateurs authentifiés et aux réseaux explicitement autorisés.
- Ne jamais restaurer : une sauvegarde non testée peut être inutilisable lors d’un incident. Planifier des restaurations contrôlées.
- Promettre une confidentialité totale : le contenu traverse plusieurs systèmes et dépend des pratiques du correspondant. Expliquer clairement les garanties techniques réelles.
Sources utiles à consulter
Les choix techniques doivent être vérifiés dans les documentations de chaque composant et non dans un tutoriel isolé. Les sources ci-dessous permettent de contrôler les mécanismes évoqués et de préparer les procédures d’exploitation.
- Documentation Postfix : transfert SMTP, restrictions et journalisation.
- Documentation Dovecot : IMAP, authentification et stockage des boîtes.
- Documentation Rspamd : filtrage du pourriel et politiques de réputation.
- RFC Editor : spécifications SPF, DKIM, DMARC et protocoles de messagerie.
- ANSSI : recommandations générales de cybersécurité et ressources de référence.
À retenir
- 🎯 La souveraineté repose sur le contrôle technique, contractuel et opérationnel des courriels.
- ⚙️ Postfix, Dovecot, Rspamd et Roundcube couvrent les fonctions essentielles d’une pile libre.
- 🔒 SPF, DKIM, DMARC, TLS et MFA répondent à des risques différents et complémentaires.
- 📨 La délivrabilité dépend de la réputation, du DNS et de la maîtrise des abus.
- ✅ Une restauration testée constitue une condition minimale de continuité du service.
Questions fréquentes sur la messagerie électronique souveraine
Une messagerie libre est-elle automatiquement souveraine ?
Non. Un logiciel libre facilite l’audit et la réversibilité, mais la souveraineté dépend aussi de l’hébergement, des comptes d’administration, des sauvegardes, des sous-traitants et des conditions contractuelles. Une organisation doit définir les contrôles qu’elle veut réellement conserver.
Postfix suffit-il pour héberger sa messagerie ?
Postfix gère le transport SMTP, mais il ne remplace pas un serveur IMAP pour l’accès aux boîtes, un filtre antispam, un webmail ni une stratégie de sauvegarde. Une messagerie utilisable par des équipes nécessite plusieurs composants coordonnés.
SPF, DKIM et DMARC garantissent-ils que les courriels arriveront en boîte de réception ?
Non. Ces mécanismes renforcent l’authentification du domaine et réduisent certains risques d’usurpation, mais les fournisseurs destinataires examinent aussi la réputation de l’IP, les volumes, le contenu et les signalements d’abus. Ils doivent être configurés avec les autres éléments de délivrabilité.
Peut-on utiliser Outlook avec une messagerie auto-hébergée ?
Oui, Outlook peut utiliser des protocoles standards selon les fonctions recherchées, notamment IMAP et SMTP. Les agendas, contacts partagés et fonctions de collaboration peuvent demander des connecteurs ou une solution intégrée compatible avec les usages attendus.
Quel est le point le plus difficile à administrer ?
La difficulté varie selon le contexte, mais la délivrabilité et la gestion des incidents sont souvent sous-estimées. Elles impliquent DNS, réputation IP, contrôle des comptes compromis, lecture des journaux et échanges avec des opérateurs tiers.