Ansible pour automatiser plusieurs serveurs Linux simplement : guide pratique pour débuter
Ansible pour automatiser plusieurs serveurs Linux simplement : guide pratique pour débuter
Ansible permet d’automatiser plusieurs serveurs Linux depuis une machine d’administration, sans installer d’agent sur les machines gérées. L’outil utilise SSH, un inventaire d’hôtes et des playbooks YAML pour appliquer la même configuration de façon reproductible sur un ou plusieurs serveurs.
Ce tutoriel Ansible débutant montre une mise en route prudente : préparer les accès SSH, créer un inventaire Ansible, écrire un scénario simple, prévisualiser les changements et étendre ensuite la configuration. L’objectif n’est pas de lancer une automatisation massive, mais de remplacer une action manuelle répétitive par une procédure contrôlable.
En bref
🎯 Ansible pilote les serveurs Linux à distance via SSH, sans agent permanent sur chaque machine. Un poste de contrôle exécute les playbooks et contacte les hôtes définis dans l’inventaire.
📄 Un inventaire regroupe les serveurs ciblés par rôle ou environnement. Commencez avec deux machines de test afin de vérifier les connexions et les droits avant toute exécution sensible.
⚙️ Un playbook YAML décrit l’état souhaité, par exemple installer un paquet puis démarrer un service. Les modules Ansible visent l’idempotence : une seconde exécution ne doit pas modifier un serveur déjà conforme.
🔒 Les secrets ne doivent pas apparaître en clair dans Git. Ansible Vault chiffre les fichiers YAML contenant des données sensibles ; la documentation officielle précise l’usage et les limites de cette protection.
Pourquoi utiliser Ansible pour administrer plusieurs serveurs Linux ?
Ansible est un outil open source d’automatisation informatique qui utilise SSH pour gérer, configurer et déployer des serveurs via des playbooks YAML. Ansible convient lorsque la même tâche doit être appliquée de manière cohérente sur plusieurs hôtes Linux, sans transformer chaque machine en poste d’administration.
Une configuration manuelle crée vite des écarts : un paquet oublié, un fichier modifié sur un seul serveur ou un service non redémarré. Le gain d’Ansible vient surtout de la répétabilité et de la traçabilité des changements. L’outil ne rend pas une modification sûre par magie ; il rend le changement lisible, testable et réexécutable.
Un playbook utile décrit un état attendu et limité ; il ne remplace ni une sauvegarde, ni une validation sur un environnement de test.
Le fonctionnement à retenir
La machine où Ansible est installé est appelée nœud de contrôle. Les serveurs gérés restent des hôtes distants accessibles par SSH, avec un utilisateur disposant des droits nécessaires pour les actions prévues.
Un playbook est un fichier YAML qui enchaîne des tâches sur un groupe d’hôtes. Les modules, comme ansible.builtin.package, ansible.builtin.copy ou ansible.builtin.service, évitent de dépendre d’une longue suite de commandes shell lorsque l’action possède déjà un module dédié.
Préparer l’environnement avant d’automatiser des serveurs
La préparation consiste à choisir un poste de contrôle Linux, à installer Ansible, puis à vérifier l’accès SSH à chaque serveur cible. La documentation officielle du projet explique les méthodes d’installation selon la distribution et la version de Python disponible sur le poste de contrôle.
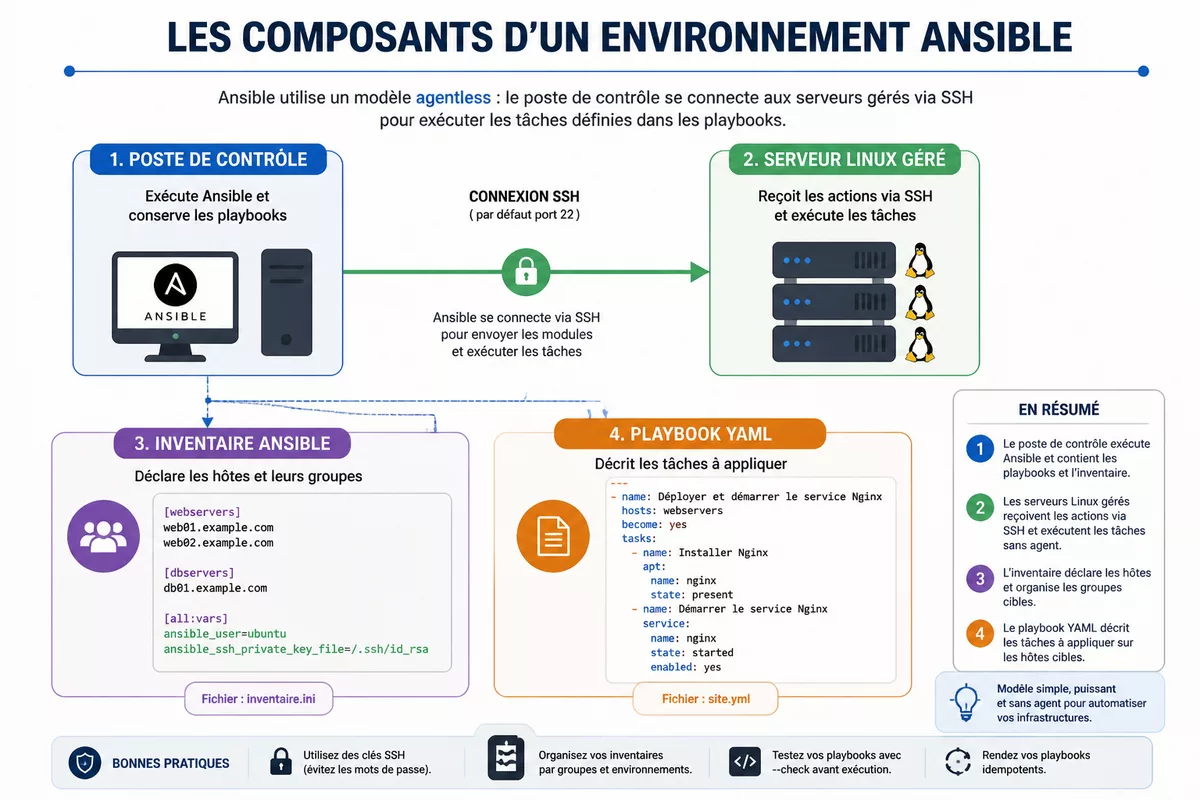
Un environnement de test séparé reste préférable pour le premier scénario. Ne pointez pas un premier playbook vers un groupe de production tant que la syntaxe, les droits sudo et le périmètre d’hôtes ne sont pas validés.
| Élément | Rôle | Point de vigilance |
|---|---|---|
| Poste de contrôle | Exécute Ansible et conserve les playbooks | Prévoir Python 3 et protéger les clés SSH |
| Serveur Linux géré | Reçoit les actions via SSH | Vérifier l’adresse, le compte et les droits d’élévation |
| Inventaire Ansible | Déclare les hôtes et leurs groupes | Éviter les noms ambigus et les adresses obsolètes |
| Playbook YAML | Décrit les tâches à appliquer | Respecter strictement l’indentation YAML |
Étape 1 : installer Ansible sur le poste de contrôle
Installez Ansible uniquement sur la machine d’administration. Sur Debian ou Ubuntu, le paquet de distribution peut être installé avec la commande suivante ; vérifiez ensuite la version réellement installée avec ansible --version.
sudo apt update
sudo apt install ansible
ansible --version
Les dépôts de distribution peuvent proposer une version différente de celle publiée en amont. Pour un besoin de version spécifique, consultez les instructions d’installation officielles d’Ansible avant d’utiliser une installation Python isolée.
Étape 2 : créer une clé SSH dédiée à l’administration
Créez une paire de clés sur le poste de contrôle, puis installez la clé publique sur chaque serveur de test. Une clé protégée par une phrase de passe réduit le risque lié au vol du fichier privé, mais elle ne dispense pas de contrôler les droits du compte distant.
ssh-keygen -t ed25519 -f ~/.ssh/id_ed25519_ansible
ssh-copy-id -i ~/.ssh/id_ed25519_ansible.pub [email protected]
L’adresse 192.0.2.10 est réservée à la documentation et sert ici d’exemple fictif. Remplacez-la par l’adresse réelle de votre serveur de test, puis validez la connexion avant de passer à Ansible.
ssh -i ~/.ssh/id_ed25519_ansible [email protected]Étape 3 : vérifier les droits nécessaires
Le compte SSH n’a pas besoin d’être root si les tâches utilisent l’élévation de privilèges avec become: true. Le compte distant doit toutefois pouvoir exécuter les commandes nécessaires via sudo, selon une politique définie par votre administration système.
Testez explicitement une commande non destructive avant d’automatiser une installation de paquets ou un redémarrage de service. Cette vérification évite de découvrir un refus sudo pendant l’exécution d’un scénario sur plusieurs machines.
Comment créer un inventaire Ansible et tester la connexion SSH ?
Un inventaire Ansible est un fichier qui associe des noms d’hôtes à des groupes logiques, comme web, base_de_donnees ou test. Pour débuter, un inventaire INI local suffit : il rend le ciblage visible et permet de tester la connexion SSH Ansible avant tout changement.
Créez un répertoire de travail puis un fichier inventory.ini. Les deux hôtes ci-dessous sont fictifs et montrent comment désigner l’utilisateur SSH et la clé privée à employer.
mkdir -p ~/ansible-linux
cd ~/ansible-linux

cat > inventory.ini <<'EOF'
[web]
web-01 ansible_host=192.0.2.10
web-02 ansible_host=192.0.2.11

[web:vars]
ansible_user=admin
ansible_ssh_private_key_file=~/.ssh/id_ed25519_ansible
EOF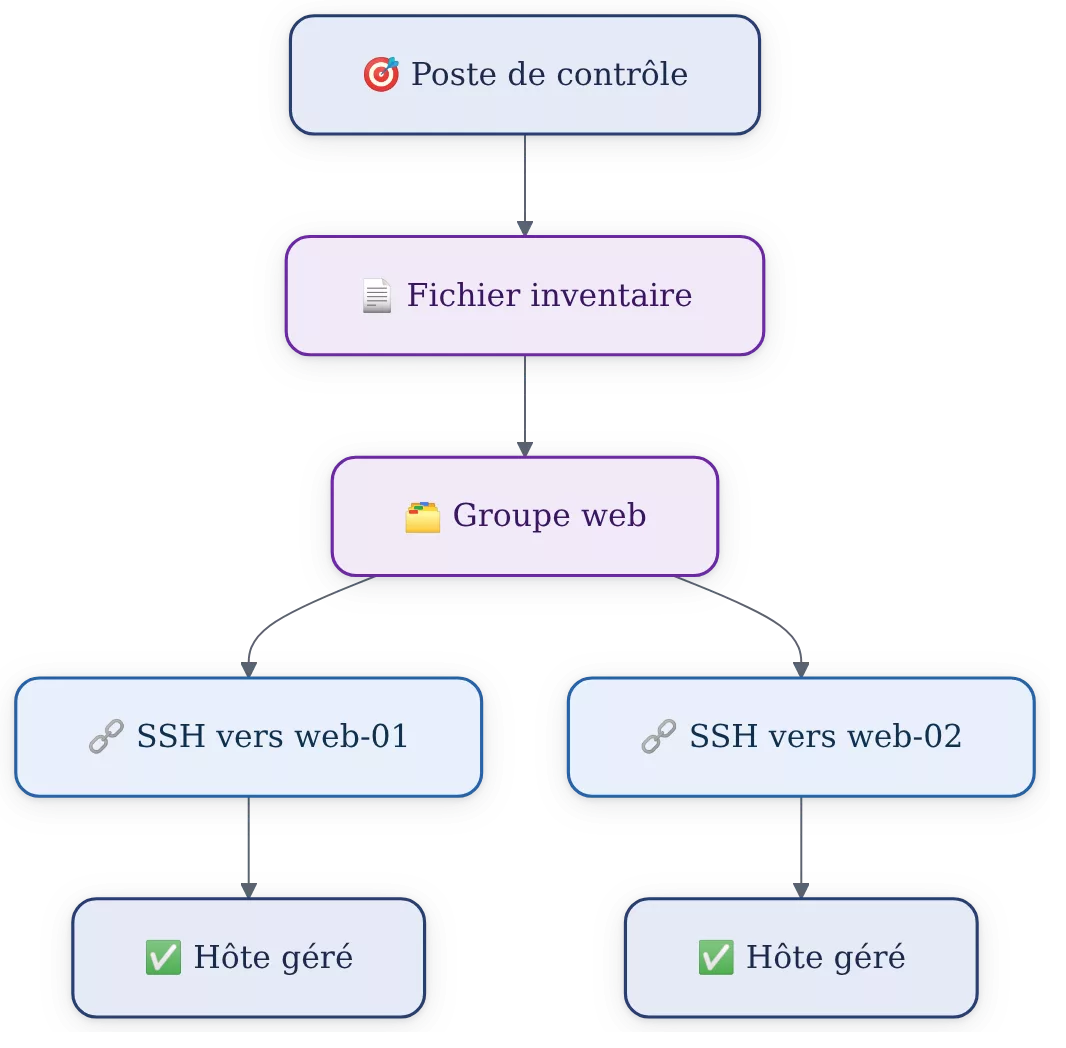
web et des deux hôtes Linux ciblés via SSH.Étape 4 : lancer un test de connectivité sans modifier les serveurs
Le module ping d’Ansible vérifie que la connexion SSH, l’authentification et l’exécution Python côté serveur fonctionnent. Cette commande ne correspond pas à un ping réseau ICMP ; elle teste la capacité d’Ansible à communiquer avec les hôtes ciblés.
ansible -i inventory.ini web -m ansible.builtin.pingLe résultat attendu contient "ping": "pong" pour chaque hôte. Un échec doit être traité avant la suite : vérifiez le nom DNS ou l’adresse IP, la clé privée, le compte SSH, le pare-feu et la présence de Python sur le serveur géré.
Comment écrire un premier scénario Ansible pour plusieurs serveurs Linux ?
Un premier scénario Ansible, aussi appelé playbook, doit réaliser une action courte, vérifiable et réversible si possible. L’exemple suivant installe Nginx sur les hôtes du groupe web, puis garantit que le service est démarré et activé au démarrage.
Le module package délègue la gestion du paquet au gestionnaire adapté à la distribution. Cette approche est plus robuste qu’une commande shell figée, car Ansible vérifie l’état demandé avant d’annoncer une modification.
Étape 5 : créer le playbook YAML
Créez le fichier nginx.yml dans le même répertoire que l’inventaire. L’exemple suppose que le paquet et le service se nomment nginx sur les distributions de test retenues ; vérifiez ce nom si votre parc mélange plusieurs familles Linux.
---
- name: Installer et démarrer Nginx
  hosts: web
  become: true
  gather_facts: false

  tasks:
    - name: Installer le paquet Nginx
      ansible.builtin.package:
        name: nginx
        state: present

    - name: Démarrer et activer le service Nginx
      ansible.builtin.service:
        name: nginx
        state: started
        enabled: true
Le paramètre hosts: web limite le scénario au groupe déclaré dans l’inventaire. Le paramètre become: true demande l’élévation de privilèges pour les tâches qui l’exigent, plutôt que d’ouvrir une session SSH directe en tant que superutilisateur.
Étape 6 : ajouter une configuration gérée
La gestion de configuration Linux ne se limite pas aux paquets. Le module copy peut déposer un fichier dont le contenu est contrôlé, avec des droits explicites, puis notifier un redémarrage seulement lorsqu’une modification a réellement eu lieu.
    - name: Déployer une page de contrôle
      ansible.builtin.copy:
        dest: /var/www/html/index.html
        content: "<h1>Serveur configuré par Ansible</h1>\n"
        owner: root
        group: root
        mode: "0644"
      notify: Redémarrer Nginx

  handlers:
    - name: Redémarrer Nginx
      ansible.builtin.service:
        name: nginx
        state: restarted
Le bloc handlers évite un redémarrage inutile lorsque le fichier est déjà identique. Pour des fichiers plus longs, un modèle Jinja2 dans un répertoire templates devient plus lisible que du contenu intégré directement au playbook.
Un bon premier playbook ne cherche pas à tout administrer : il prouve qu’un changement précis atteint les bons hôtes, avec les bons droits.
Comment vérifier un playbook avant de modifier les serveurs ?
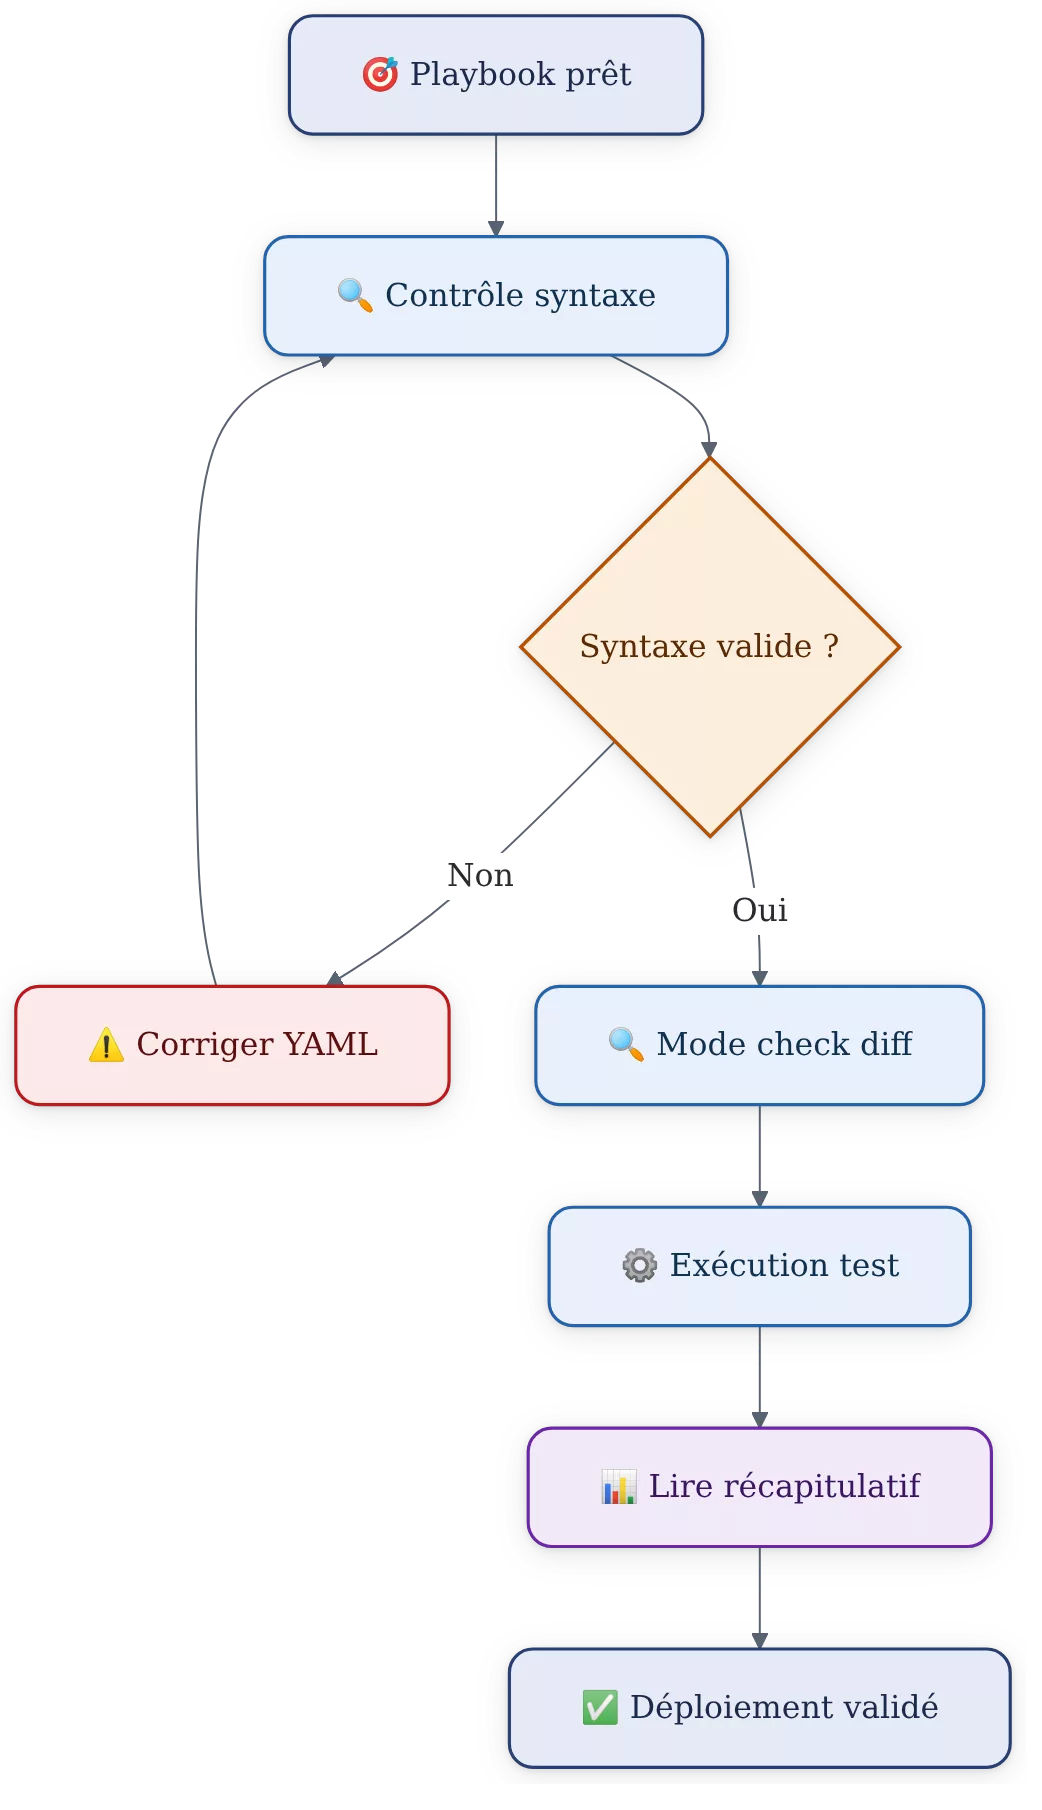
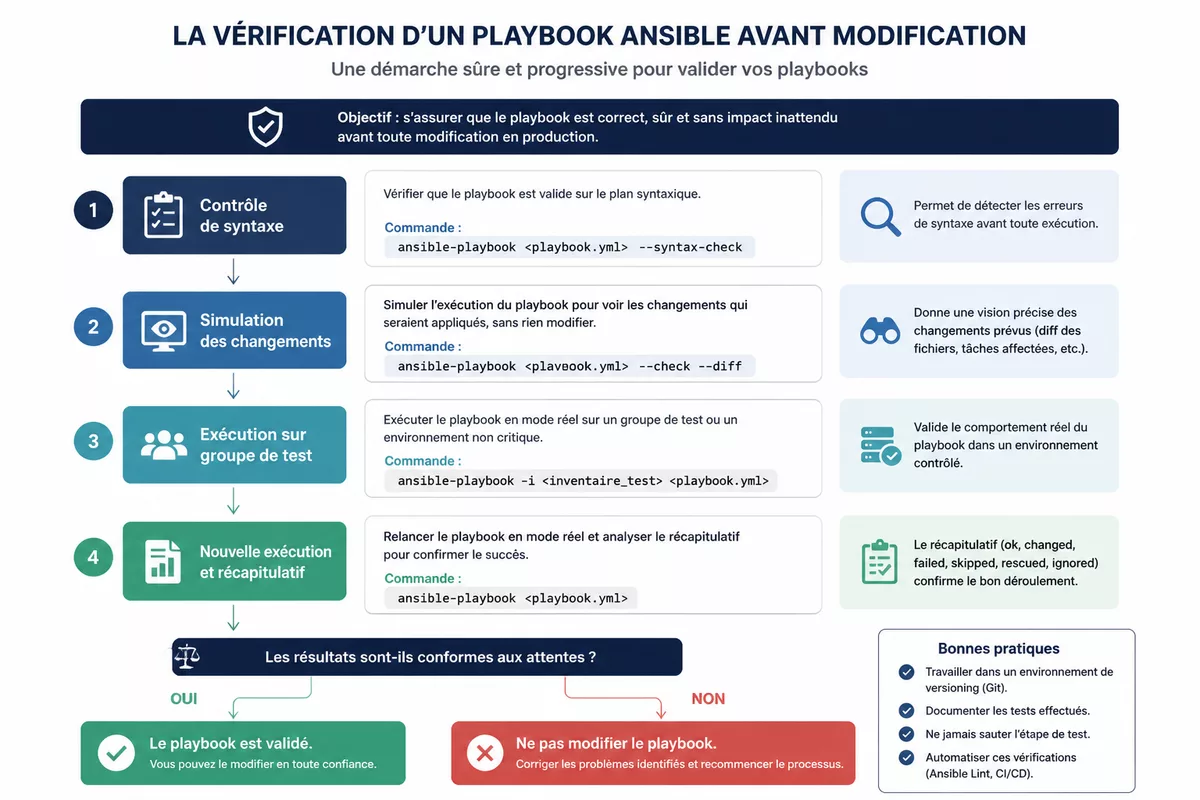
La vérification d’un playbook Ansible passe par trois contrôles : syntaxe YAML, simulation des changements et lecture du récapitulatif d’exécution. Ces contrôles réduisent les erreurs de ciblage, mais aucun mode de prévisualisation ne remplace un test sur des serveurs représentatifs.
Le bon ordre est simple : valider le fichier, limiter le groupe visé, puis exécuter le scénario avec une sortie lisible. Une exécution sur deux hôtes de test donne une information plus utile qu’un déploiement immédiat sur tout un parc.
- Validez la syntaxe avec
ansible-playbook -i inventory.ini nginx.yml --syntax-check. - Prévisualisez les changements avec
ansible-playbook -i inventory.ini nginx.yml --check --diff. - Exécutez sur le groupe de test avec
ansible-playbook -i inventory.ini nginx.yml. - Relancez le playbook afin de vérifier que les tâches conformes restent en état
ok.
Lire le résumé sans se tromper
Le récapitulatif final distingue notamment ok, changed, unreachable et failed. Une tâche en état changed n’est pas forcément une erreur : elle signifie qu’Ansible a modifié l’état de l’hôte pour atteindre l’état demandé.
Un hôte unreachable indique généralement un problème de connexion, de clé ou de réseau. Un hôte failed a répondu mais une tâche a échoué ; relisez la tâche concernée et évitez de masquer l’erreur avec des options qui ignorent les échecs.
Structurer un projet Ansible qui reste maintenable
Un unique fichier est suffisant pour apprendre, mais il devient difficile à relire lorsque les variables, les fichiers de configuration et les tâches s’accumulent. Une structure minimale sépare les inventaires, les playbooks, les variables et les rôles réutilisables.
Les rôles Ansible regroupent habituellement tâches, variables, handlers, modèles et fichiers associés à une même fonction. Un rôle est utile dès qu’une configuration doit être réappliquée dans plusieurs playbooks ou environnements.
ansible-linux/
├── inventories/
│   └── test.ini
├── playbooks/
│   └── nginx.yml
├── group_vars/
│   └── web.yml
└── roles/
    └── nginx/
        ├── tasks/
        ├── handlers/
        ├── templates/
        └── defaults/
Variables et secrets
Les variables permettent de changer une valeur sans dupliquer le playbook, par exemple un port, un nom de paquet ou une adresse de supervision. Les variables propres à un groupe peuvent être placées dans group_vars, tandis que les valeurs spécifiques à un hôte peuvent aller dans host_vars.
Les mots de passe, jetons et clés privées ne doivent pas rester en clair dans un dépôt partagé. Ansible Vault chiffre des données sensibles dans des fichiers YAML ; la documentation Ansible indique l’utilisation d’un chiffrement AES-256 pour Vault.
Ansible, Terraform, Puppet ou Chef : quel outil selon le besoin ?
Ansible est adapté à l’automatisation de configuration et aux opérations à distance sur des serveurs existants. Terraform vise principalement le provisionnement d’infrastructure déclarative auprès de fournisseurs ; Puppet et Chef reposent historiquement sur des modèles de gestion de configuration plus structurés, avec une courbe d’apprentissage différente.
Le choix dépend de l’action à automatiser, pas d’une préférence de marque. Pour installer des paquets, déployer un fichier et gérer un service sur quelques serveurs Linux, Ansible constitue souvent le point de départ le plus direct grâce à SSH et aux playbooks YAML.
| Outil | Usage principal | À privilégier si… | Limite à considérer |
|---|---|---|---|
| Ansible | Configuration, déploiement et orchestration | Vous gérez des serveurs existants via SSH | La qualité dépend du périmètre et des tests du playbook |
| Terraform | Provisionnement d’infrastructure | Vous créez ou modifiez des ressources cloud | Ne remplace pas directement la configuration interne d’un serveur |
| Puppet | Gestion de configuration continue | Vous exploitez déjà un modèle déclaratif centralisé | Déploiement et exploitation plus structurants pour un petit parc |
| Chef | Configuration programmable | Votre équipe maîtrise son écosystème et ses conventions | Prise en main généralement moins immédiate pour débuter |
Erreurs fréquentes avec Ansible et comment les éviter
Les premiers incidents viennent rarement d’un module exotique. Les problèmes les plus courants concernent le mauvais groupe d’hôtes, des privilèges insuffisants, une erreur YAML ou un secret exposé dans un fichier partagé.
- Cibler
allpar réflexe : un playbook peut toucher davantage de serveurs que prévu. Utilisez d’abord un groupetestet limitez au besoin l’exécution avec--limit. - Confondre erreur SSH et erreur Ansible : une connexion refusée doit être résolue avec un test SSH direct avant de modifier le playbook.
- Utiliser
shellpour chaque action : les modules dédiés gèrent mieux l’état attendu et produisent des résultats plus lisibles. - Négliger l’indentation YAML : une indentation incohérente change la structure du fichier ou empêche son analyse. Exécutez systématiquement
--syntax-check. - Versionner des secrets en clair : chiffrez-les avec Vault et retirez les fichiers sensibles déjà ajoutés à l’historique Git selon une procédure adaptée.
Bonnes pratiques pour une automatisation informatique fiable
Une automatisation serveurs Linux devient fiable lorsqu’elle reste petite, revue et réexécutable. La première règle consiste à décrire un état voulu, puis à laisser le module vérifier si cet état est déjà atteint.
Conservez les playbooks dans un dépôt Git, avec une revue avant les changements sensibles. Une automatisation maintenable documente le périmètre visé, les prérequis et le comportement attendu après une seconde exécution.
- Commencez par un groupe de deux hôtes de test et un seul service.
- Ajoutez des noms de tâches explicites pour rendre les journaux d’exécution exploitables.
- Préférez les modules
ansible.builtinaux commandes shell quand un module existe. - Utilisez
--checket--diffavant les changements de configuration lisibles. - Documentez les variables attendues et les prérequis de chaque rôle.
- Protégez les clés SSH, activez une phrase de passe et limitez les droits sudo au besoin réel.
Sources utiles à consulter
La documentation officielle Ansible détaille les concepts d’inventaire, de playbook et de modules. Elle sert de référence lorsque l’interface, la syntaxe ou le comportement d’un module évoluent.
La documentation sur le mode check et le diff précise les limites de la prévisualisation. Certains modules ou actions externes ne peuvent pas toujours simuler tous leurs effets.
La page d’introduction à Ansible publiée par Red Hat donne un cadrage complémentaire sur l’automatisation, la gestion de configuration et l’orchestration.
Démarrer petit pour automatiser durablement
La méthode la plus sûre consiste à automatiser une tâche répétitive, sur un groupe de test réduit, puis à relire le résultat avant d’élargir le périmètre. Un inventaire clair, des clés SSH dédiées et un playbook idempotent apportent plus de valeur qu’un scénario trop ambitieux lancé trop tôt.
Ansible devient réellement utile lorsque les changements restent compréhensibles plusieurs semaines après leur écriture. Ajoutez ensuite variables, modèles et rôles seulement lorsque la répétition justifie cette structure.
À retenir
- 🎯 Ansible automatise des serveurs Linux via SSH, sans agent à déployer sur chaque hôte.
- 📄 L’inventaire définit précisément les groupes de serveurs ciblés par chaque playbook.
- ⚙️ Un premier playbook doit rester court, vérifiable et limité à un environnement de test.
- 🔍 Les options
--syntax-checket--checkréduisent les erreurs avant exécution. - 🔒 Ansible Vault protège les secrets YAML qui ne doivent pas être versionnés en clair.
Questions fréquentes sur Ansible et les serveurs Linux
Ansible est-il adapté à un débutant Linux ?
Ansible convient à un débutant qui maîtrise les bases de SSH, des fichiers texte et de la ligne de commande Linux. Commencez avec un inventaire de test et un playbook limité à l’installation d’un paquet ou à la gestion d’un service.
Faut-il installer Ansible sur chaque serveur Linux ?
Non. Ansible s’exécute depuis un poste de contrôle et contacte les hôtes gérés via SSH. Les serveurs distants doivent disposer d’un accès SSH fonctionnel et, pour de nombreux modules, d’un interpréteur Python compatible.
Peut-on administrer des distributions Linux différentes avec le même playbook ?
Oui, mais un même playbook doit tenir compte des différences de noms de paquets, de services et de versions disponibles. Le module package aide à abstraire le gestionnaire de paquets, sans supprimer les écarts propres aux distributions.
Comment protéger les mots de passe utilisés par Ansible ?
Stockez les secrets dans des fichiers chiffrés avec Ansible Vault plutôt que dans un inventaire ou un playbook en clair. Protégez aussi les clés SSH du poste de contrôle, limitez les droits sudo et évitez de transmettre des secrets dans les journaux.
Que faire si un playbook échoue sur un seul serveur ?
Identifiez l’hôte et la tâche en échec dans le récapitulatif, puis testez d’abord la connexion SSH et les droits du compte distant. Corrigez la cause sur un environnement de test et relancez le playbook sur l’hôte concerné avec l’option --limit.