Sécuriser un VPS Linux dès l’installation sans se couper l’accès
Sécuriser un VPS Linux dès l’installation sans se couper l’accès
Un VPS Linux fraîchement installé est opérationnel, mais rarement durci. Tant que les accès, les services exposés et les mises à jour ne sont pas cadrés, le serveur reste plus visible qu’il ne devrait l’être. Le premier risque n’est pas l’attaque sophistiquée : c’est l’exposition par défaut, souvent combinée à un accès SSH trop permissif et à des services qu’on n’a pas encore triés.
Pour bien sécuriser un VPS Linux, il faut donc suivre un ordre simple : corriger le système, préparer un compte administrateur, renforcer SSH, réduire la surface réseau, puis vérifier la journalisation et la sauvegarde. L’idée n’est pas de tout verrouiller d’un coup, mais d’éviter les pièges classiques, surtout celui qui consiste à se couper soi-même l’accès au serveur.
En bref
🛡️ Le bon réflexe, c’est de sécuriser un VPS Linux par priorité : mises à jour, accès SSH, puis réseau. Pas l’inverse.
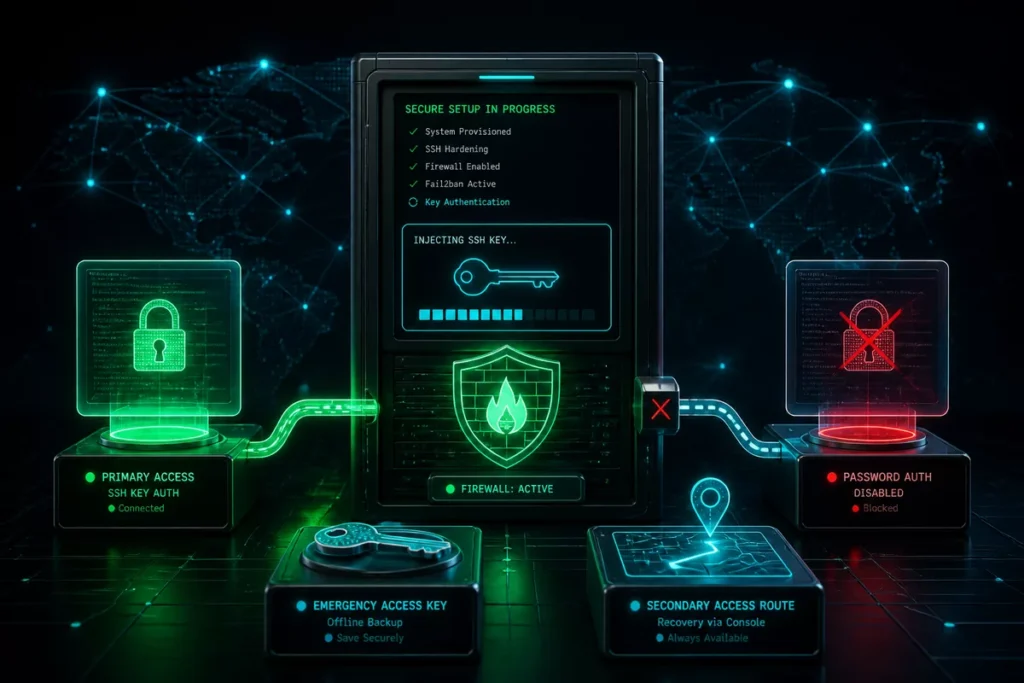
🔑 La mesure la plus rentable reste la même dans la plupart des cas : clé SSH, compte sudo, et mot de passe désactivé après test.
🚫 Changer le port SSH ou ajouter Fail2Ban peut aider à réduire le bruit, mais ce n’est pas un substitut à une vraie gestion des accès.
📋 Un VPS sûr dès le départ, c’est aussi un serveur documenté, sauvegardé et surveillé, pas seulement “fermé”.
Pourquoi les premières minutes comptent autant ?
Parce qu’un VPS n’attend pas que vous ayez fini de le configurer pour être scanné. Dès qu’il est joignable sur Internet, il peut recevoir des tentatives de connexion, des balayages de ports et des essais de mots de passe. La bonne approche consiste donc à réduire rapidement la surface d’attaque la plus évidente, sans compliquer l’administration au point de se bloquer soi-même.
Ce qui compte au départ, ce n’est pas la sophistication, mais l’ordre. On sécurise d’abord ce qui ouvre la porte de loin : SSH, comptes administrateurs, services actifs, puis seulement le reste. Cette logique évite le faux sentiment de sécurité qui vient parfois d’un pare-feu mal réglé ou d’un mot de passe “fort” laissé en place par habitude.
Quels sont les risques les plus fréquents sur un VPS nouvellement installé ?
Les trois risques les plus fréquents sont simples : un accès distant trop permissif, des services inutiles encore actifs et une maintenance repoussée. Sur un VPS, ces trois points se renforcent entre eux. Plus le serveur reste “par défaut”, plus il laisse d’angles d’attaque, et plus la correction devient pénible après coup.
Accès distant trop permissif
Le compte root utilisé directement, le mot de passe conservé trop longtemps et le port SSH laissé sans réglage particulier forment le trio classique. Ce n’est pas spectaculaire, mais c’est exactement ce que les attaques automatisées ciblent en premier. La priorité est donc de rendre l’accès administratif plus strict avant d’élargir l’usage du serveur.
Services inutiles encore actifs
Un service installé par commodité n’a pas besoin de rester exposé. Chaque démon actif ajoute une surface d’attaque, surtout s’il écoute sur un port réseau. Sur un VPS de départ, il faut distinguer ce qui sert réellement du reste : base de données, cache, supervision, web, mail ou outils temporaires n’ont pas tous vocation à rester ouverts.
Maintenance repoussée
Un serveur jamais mis à jour reste vulnérable à des failles déjà connues. Le problème n’est pas seulement la correction manquante : c’est aussi l’absence d’habitude de vérification. Sans journalisation lue, sans sauvegarde testée et sans contrôle régulier des comptes, on découvre souvent trop tard ce qu’un simple audit aurait montré en quelques minutes.
Comment sécuriser un VPS Linux sans se bloquer ?
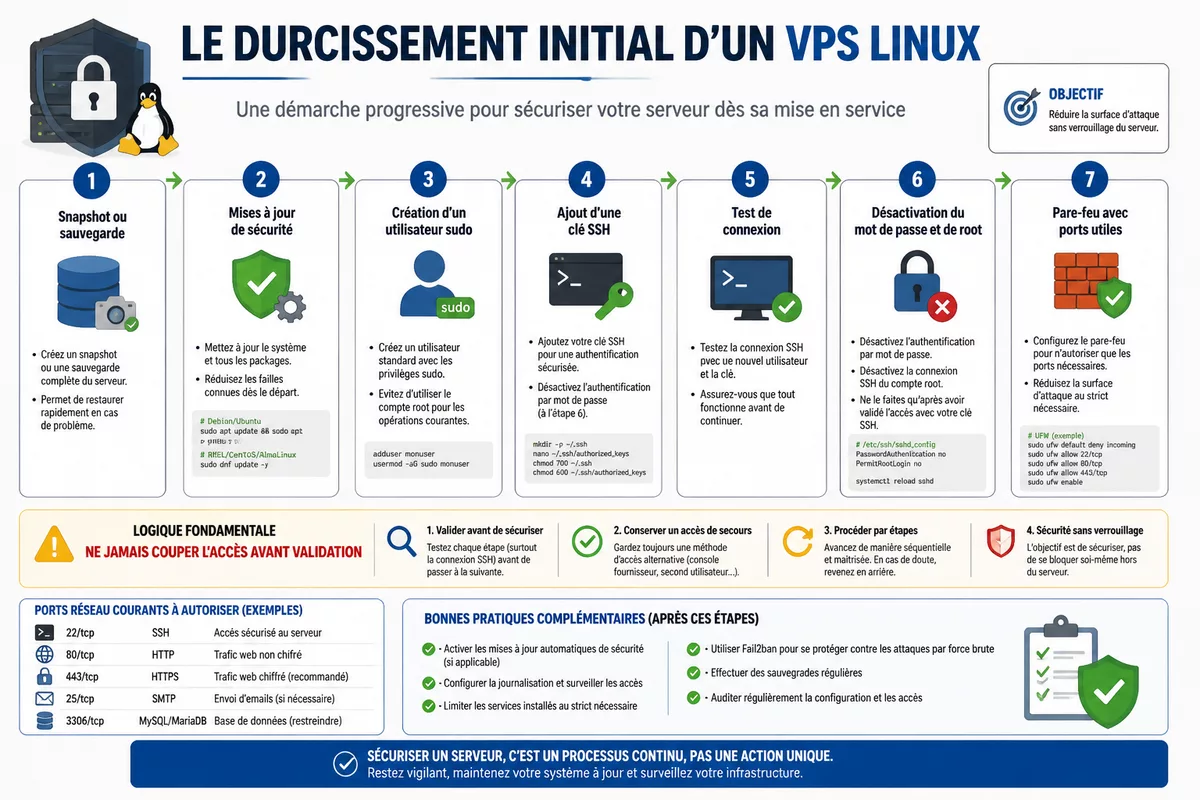
La méthode la plus sûre consiste à avancer par étapes vérifiées : d’abord un snapshot ou une sauvegarde, ensuite les mises à jour, puis un nouvel utilisateur administrateur, une clé SSH testée, et seulement après la désactivation du mot de passe ou de root. C’est ce séquencement qui évite le verrouillage accidentel, pas une accumulation de réglages pris dans le désordre.
Le principe est simple : à chaque étape, vous devez garder au moins un chemin d’accès opérationnel. Tant qu’une nouvelle méthode de connexion n’a pas été validée, l’ancienne doit rester en secours. C’est la différence entre durcissement sérieux et bricolage risqué.
1. Commencer par une sauvegarde ou un snapshot
Avant toute modification sensible, prenez un snapshot chez l’hébergeur ou créez une sauvegarde restaurable. C’est l’assurance minimale si une règle SSH ou un pare-feu vous coupe l’accès. Sans filet, la première erreur de configuration peut transformer une simple correction en intervention d’urgence.
2. Appliquer les mises à jour de sécurité
La première commande utile reste la mise à jour du système et des paquets. Sur Debian ou Ubuntu, on passe généralement par apt update puis apt upgrade; sur d’autres distributions, l’outil change, mais la logique reste identique. Un VPS propre mais non mis à jour n’est pas vraiment sécurisé.
3. Créer un utilisateur administrateur dédié
Le compte root ne devrait pas servir au quotidien. Créez un utilisateur normal, ajoutez-le au groupe sudo ou à l’équivalent, puis vérifiez que l’élévation de privilèges fonctionne. Vous réduisez ainsi les dégâts possibles d’une erreur de manipulation et vous gardez un cadre plus propre pour l’administration.
4. Passer à la clé SSH, puis tester
La clé SSH remplace utilement le mot de passe pour l’accès distant. Générer la clé, la copier sur le serveur, ouvrir une seconde session et valider la connexion avant toute autre modification : c’est la séquence à respecter. Tant que cette connexion de secours n’est pas testée, on n’éteint rien.
5. Désactiver le mot de passe et le root après validation
Une fois la connexion par clé confirmée, on peut durcir SSH : désactiver l’authentification par mot de passe, interdire la connexion directe en root et, si besoin, limiter les utilisateurs autorisés. Le gain est net, mais la mesure n’a de sens que si l’accès par clé fonctionne déjà sans friction.
6. Ouvrir un pare-feu avec seulement les ports utiles
Le pare-feu sert à réduire l’exposition réseau, pas à compenser un SSH mal pensé. Autorisez seulement les ports nécessaires à votre usage réel : SSH, web, base de données si elle doit être externe, ou rien d’autre. Le reste doit rester fermé, surtout sur un VPS de production légère.
| Priorité | Action | Effet concret | Risque si on saute l’étape |
|---|---|---|---|
| 1 | Snapshot ou sauvegarde | Retour arrière possible | Perte d’accès difficile à corriger |
| 2 | Mises à jour de sécurité | Correctifs connus appliqués | Serveur exposé à des failles déjà publiées |
| 3 | Utilisateur sudo + clé SSH | Accès plus propre et plus robuste | Root trop exposé, mot de passe trop utile |
| 4 | Pare-feu | Ports inutiles fermés | Surface réseau inutilement large |
On ne coupe jamais un accès administratif avant d’avoir validé l’alternative. C’est la règle simple qui évite la majorité des blocages au moment du durcissement initial.
Faut-il changer le port SSH et installer Fail2Ban ?
Oui, mais pas dans le rôle qu’on lui prête souvent. Changer le port SSH peut réduire le bruit des scans automatiques, et Fail2Ban peut freiner les tentatives répétées. En revanche, ni l’un ni l’autre ne remplace une authentification saine, des mises à jour et un accès root correctement encadré.
Le bon arbitrage consiste à les traiter comme des couches supplémentaires, pas comme le cœur de la sécurité. Sur un VPS peu exposé ou d’usage personnel, le gain d’un port exotique reste limité. Sur un serveur plus visible, la combinaison pare-feu + clé SSH + blocage des tentatives devient plus intéressante.
Quand le changement de port a du sens
Il peut réduire les sollicitations automatiques, surtout si le serveur reçoit déjà beaucoup de bruit. Mais il ne faut pas l’ériger en priorité absolue. Un port différent n’empêche pas une attaque ciblée, et il complique parfois le support, la documentation interne et les règles de secours.
Quand Fail2Ban apporte un vrai plus
Fail2Ban est utile quand les journaux montrent des tentatives répétées sur SSH, sur un formulaire web ou sur un service exposé. L’outil sert surtout à automatiser une réaction simple après plusieurs échecs. C’est pratique, mais il reste secondaire par rapport à une authentification solide.
Un pare-feu réduit l’exposition ; il ne remplace ni les mises à jour ni une authentification propre.
Mini logique de décision
- Si le VPS ne sert qu’à de l’administration légère, alors misez d’abord sur la clé SSH, le sudo et les mises à jour.
- Si le serveur est exposé publiquement, alors ajoutez pare-feu, journalisation et protection anti-bruteforce.
- Si vous changez le port SSH, alors testez la nouvelle règle avant de fermer l’ancien chemin.
Quels réglages apportent le meilleur gain pour peu de complexité ?
Les réglages les plus rentables ne sont pas les plus spectaculaires. Le meilleur ratio effort / gain se trouve souvent dans la suppression de ce qui ne sert pas, la lecture des journaux, les mises à jour automatiques et la supervision minimale. C’est moins “glamour” qu’un changement de port, mais bien plus utile au quotidien.
Couper les services inutiles
Chaque service désactivé correctement retire un point d’entrée potentiel. Il ne s’agit pas de tout désinstaller au hasard, mais d’identifier ce qui n’a aucune utilité réelle sur votre VPS. Plus le serveur est simple, plus il est facile à surveiller et à maintenir.
- désactiver les démons installés par défaut mais jamais utilisés ;
- fermer les ports réseau non nécessaires ;
- documenter ce qui doit rester actif pour ne pas l’oublier lors d’une maintenance.
Surveiller les journaux et les alertes
La journalisation est souvent négligée au premier jour, alors qu’elle sert justement à repérer les tentatives de connexion, les erreurs et les blocages. Consultez régulièrement les journaux SSH et système, et ajoutez au moins une alerte simple si vous administrez le VPS pour un usage sérieux ou partagé.
- vérifier les échecs de connexion sur SSH ;
- surveiller les blocs de pare-feu et les tentatives répétées ;
- contrôler qu’une mise à jour n’a pas cassé un service important.
Automatiser les mises à jour critiques avec prudence
L’automatisation des correctifs de sécurité peut être pertinente, mais seulement si vous savez comment votre distribution gère les redémarrages et les services sensibles. Sur un VPS simple, cela évite d’accumuler les correctifs en retard. Sur un serveur plus critique, il faut garder la main sur le calendrier.
Quelles erreurs font perdre l’accès au serveur ?
La principale erreur consiste à modifier SSH, le pare-feu et les comptes administrateurs dans le mauvais ordre. On teste mal, on ferme trop vite, puis on découvre qu’aucune session de secours n’était prête. La deuxième erreur est de multiplier les réglages sans documenter ce qui a été changé, ce qui complique énormément le retour arrière.
Les pièges à éviter dès le départ
- couper le mot de passe avant d’avoir validé la clé SSH ;
- fermer le port 22 sans avoir ouvert l’équivalent sur le pare-feu ;
- désactiver root sans avoir testé le compte sudo ;
- activer plusieurs protections en même temps sans contrôle intermédiaire ;
- oublier de garder un snapshot avant les changements sensibles.
La bonne discipline est plus sobre : une modification, un test, une vérification. Ce rythme paraît lent, mais il évite justement les interruptions longues, les manipulations en urgence et les corrections faites dans la précipitation.
Sources utiles à consulter
Pour vérifier ou approfondir les réglages de base, gardez ces références en tête. Elles ne remplacent pas le bon sens d’administration, mais elles aident à éviter les approximations sur SSH, le pare-feu et la gestion des comptes.
- Documentation OpenSSH : utile pour les paramètres de connexion, la désactivation du mot de passe et le contrôle des accès.
- Documentation de votre distribution : indispensable pour les mises à jour de sécurité et le service SSH exact utilisé sur le VPS.
- Documentation du pare-feu (UFW, nftables ou équivalent) : à consulter avant de fermer un port.
- Fail2Ban : utile pour comprendre la logique de blocage après tentatives répétées.
- Guides pratiques d’administration VPS : ils sont souvent plus concrets pour l’ordre des opérations, les tests et les erreurs à éviter.
À retenir
- 🔐 Sécuriser un VPS Linux commence par l’ordre des opérations, pas par la complexité des réglages.
- 🧩 Snapshot, mises à jour, compte sudo et clé SSH forment la base la plus robuste.
- 🚪 Le pare-feu réduit l’exposition, mais il ne compense pas un accès SSH mal configuré.
- 📉 Changer le port SSH et ajouter Fail2Ban peut aider, sans devenir le cœur de la défense.
- 📝 Les journaux, les tests et la documentation font partie de la sécurité, pas seulement de la maintenance.
FAQ
Faut-il désactiver la connexion par mot de passe tout de suite ?
Pas avant d’avoir testé la connexion par clé SSH sur une seconde session. Le bon ordre est simple : clé validée, accès de secours disponible, puis désactivation du mot de passe. Sinon, vous risquez de vous verrouiller hors du serveur.
Un pare-feu suffit-il à sécuriser un VPS Linux ?
Non. Il réduit l’exposition réseau, mais il ne remplace ni les mises à jour, ni un compte administrateur propre, ni une authentification solide. Sur un VPS exposé, il faut le considérer comme une couche parmi d’autres, pas comme une solution unique.
Quelle est la première action à faire après l’installation ?
La première action utile est de préparer un filet de sécurité : snapshot ou sauvegarde, puis mise à jour du système. Ensuite seulement, vous pouvez durcir l’accès SSH et le réseau sans prendre de risque inutile sur la continuité d’accès.
Changer le port SSH améliore-t-il vraiment la sécurité ?
Il peut réduire le bruit des scans automatiques, mais le gain reste limité face à une attaque ciblée. Traitez ce réglage comme un complément, pas comme une protection centrale. La clé SSH et la désactivation du mot de passe comptent bien plus.
Peut-on sécuriser un VPS en quelques minutes ?
On peut poser une base solide en peu de temps, oui, mais pas tout le durcissement. En quelques minutes, vous pouvez mettre à jour, créer un compte sudo, tester une clé SSH et ouvrir un pare-feu minimal. Le reste vient ensuite, par vérification.