Quel pare-feu Linux choisir entre UFW, nftables et firewalld selon votre usage ?
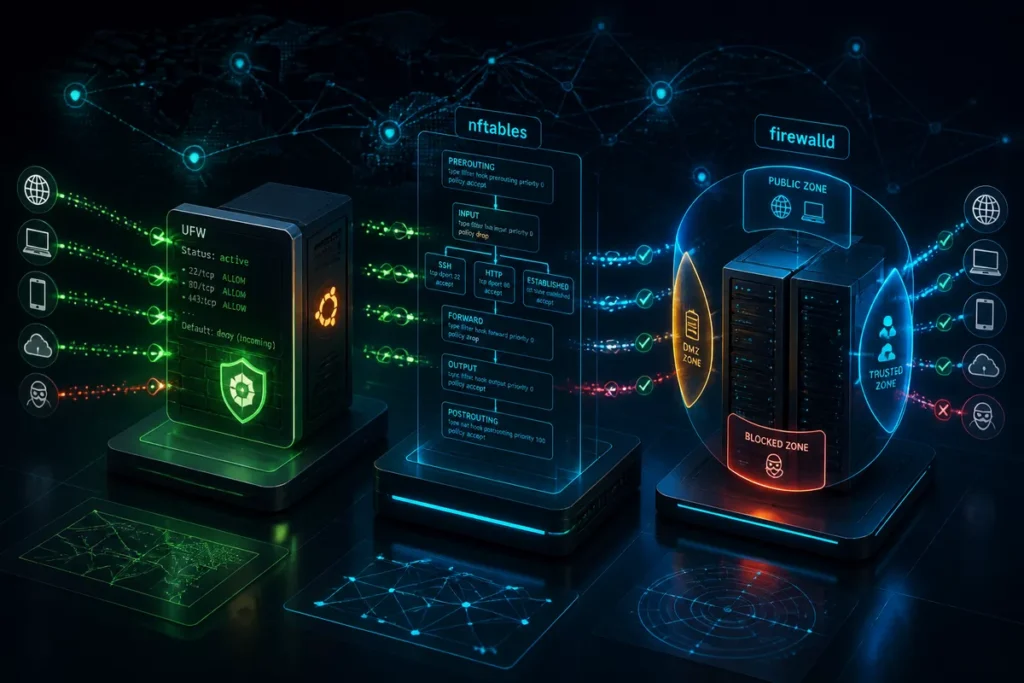
Quel pare-feu Linux choisir entre UFW, nftables et firewalld selon votre usage ?
Quand on cherche quel pare-feu Linux choisir, la vraie question n’est pas de savoir quel outil fait le plus de choses, mais lequel restera lisible, stable et simple à maintenir sur la durée. Sous Linux, le filtrage de paquets s’appuie sur le noyau via Netfilter, puis sur une couche d’administration plus ou moins confortable selon l’outil retenu.
En pratique, UFW simplifie les règles courantes, nftables donne le plus de contrôle, et firewalld facilite la gestion dynamique par zones. Ce comparatif aide à trancher selon un usage réel : poste de travail, serveur exposé, parc hétérogène ou machine qui change souvent de réseau, sans confondre simplicité, puissance et confort d’exploitation.
En bref
🧭 UFW est le plus lisible pour ouvrir quelques ports, protéger un poste ou un petit serveur sans complexité inutile.
🧱 nftables devient pertinent dès qu’il faut des règles plus fines, du filtrage durable et une vraie maîtrise technique.
🔄 firewalld convient bien aux environnements qui changent souvent, grâce à sa logique de zones et de gestion dynamique.
🔐 Le bon choix dépend surtout de votre distribution, du niveau de contrôle attendu et du temps que vous voulez consacrer à l’administration.
Pourquoi comparer ces trois solutions maintenant ?
Parce que le sujet n’est plus seulement de “mettre un pare-feu”, mais de choisir une logique d’administration qui tienne dans le temps. Le filtrage entrant et sortant protège mieux quand les règles restent compréhensibles, révisables et adaptées au contexte réel du système, pas seulement à une démonstration de laboratoire.
Sur un serveur web, un poste de travail ou une machine virtuelle, le besoin n’est pas le même. Un outil très simple peut suffire pour ouvrir SSH et HTTP, tandis qu’un serveur plus exposé réclame davantage de précision. C’est là que la différence entre simplicité, souplesse et pilotage dynamique devient décisive.
Un pare-feu Linux ne se choisit pas sur sa réputation, mais sur la manière dont vous maintenez vos règles six mois plus tard.
Le point clé est souvent mal formulé : ce n’est pas “quel outil bloque le mieux”, mais “quel outil vous permettra d’éviter les erreurs d’exploitation”. Dans la pratique, le risque vient moins d’un manque de fonctions que d’une configuration qu’on ne comprend plus au moment de corriger une panne, d’ouvrir un port ou de durcir l’accès à distance.
UFW, nftables et firewalld : quelles philosophies d’administration ?
Les trois outils filtrent le trafic, mais ils n’ont pas la même philosophie. UFW cherche à rendre l’essentiel simple, nftables expose une logique plus moderne et plus expressive, tandis que firewalld privilégie la gestion par zones et les changements à chaud. Le bon outil dépend donc autant du modèle d’exploitation que de la règle elle-même.
- UFW : logique simple, commandes lisibles, adapté aux besoins courants comme ouvrir SSH ou un service web.
- nftables : plus de finesse, meilleure cohérence pour des règles complexes, utile quand le filtrage doit durer et s’étendre.
- firewalld : pratique quand les interfaces, zones ou contextes réseau changent souvent, avec un pilotage plus dynamique.
Dans les guides Ubuntu, UFW est présenté comme l’outil de simplification du filtrage, avec des commandes comme sudo ufw enable pour l’activer et sudo ufw allow 22 pour autoriser SSH. À l’autre extrême, une règle brute comme iptables -A INPUT -p tcp --dport 80 -j ACCEPT montre la logique de base que les couches supérieures rendent plus lisible.
La différence utile à retenir est simple : UFW masque une partie de la complexité, nftables la structure, firewalld l’oriente selon les zones. Ce n’est pas seulement une question de syntaxe. C’est une question de rythme de maintenance, de lisibilité des règles et de manière de travailler au quotidien.
Le vrai gain n’est pas de savoir écrire une règle de plus, mais de pouvoir relire la configuration sans hésiter.
Comment choisir selon votre profil ?
Si vous voulez aller vite sans vous noyer dans les détails, UFW reste le choix le plus confortable. Si vous administrez un système qui réclame de la précision, des règles plus poussées et une approche plus cohérente à long terme, nftables prend l’avantage. Si votre environnement bouge souvent, firewalld réduit la friction au quotidien.
Dans un cas concret, le choix change vite :
- Poste de travail ou petit serveur : UFW suffit souvent, surtout si vous ouvrez quelques services et voulez garder une configuration lisible.
- Serveur exposé : nftables devient plus intéressant dès que vous avez besoin de filtrage fin, de redirection, de NAT ou de règles plus structurées.
- Parc hétérogène ou machines mobiles : firewalld est plus confortable quand les profils réseau changent et qu’il faut piloter des zones sans tout réécrire.
Sur Ubuntu, UFW s’insère naturellement dans l’écosystème de la distribution ; sur des environnements de type Fedora ou CentOS, firewalld est souvent plus cohérent avec les habitudes d’administration. Dans un parc mixte, la cohérence opérationnelle compte presque autant que la puissance brute de l’outil.
Pour élargir la lecture de la sécurité côté outils, vous pouvez aussi consulter notre round-up sécurité Linux de mai 2025 et notre observatoire des outils open-source 2025.
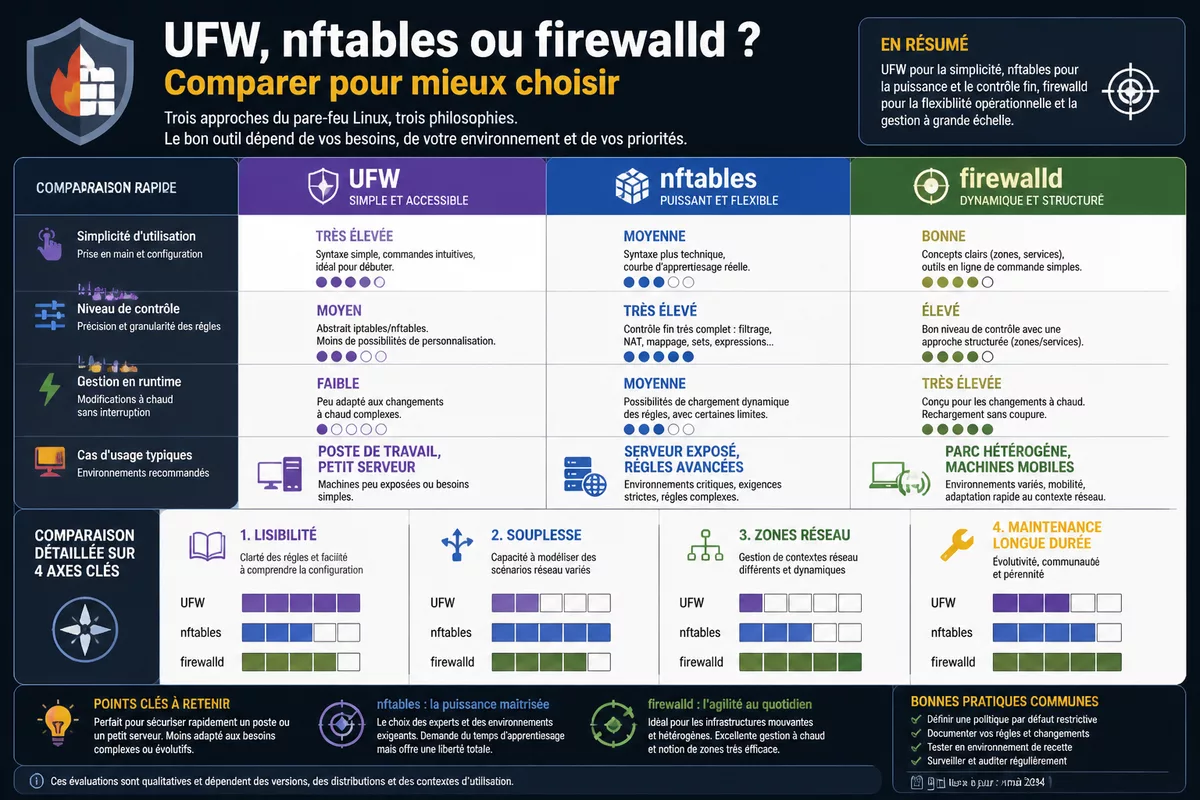
Quels critères doivent vraiment guider la décision ?
Le bon arbitrage ne se fait pas sur le nom de l’outil, mais sur quatre critères : la lisibilité, la souplesse, la compatibilité avec la distribution et la maintenance réelle. Si l’un de ces points est négligé, le pare-feu devient vite une couche de risque au lieu d’un contrôle utile.
| Outil | Logique | Atouts | Limites | Meilleur contexte |
|---|---|---|---|---|
| UFW | Surcouche simple pour règles courantes | Lisible, rapide à mettre en place, facile à maintenir | Moins adapté aux cas complexes | Poste de travail, petit serveur, besoin sobre |
| nftables | Cadre moderne de filtrage de paquets | Plus de finesse, plus de cohérence, plus durable | Demande une vraie rigueur d’administration | Serveur exposé, règles avancées, filtrage précis |
| firewalld | Gestion par zones et règles dynamiques | Très pratique quand le réseau change souvent | Logique moins directe pour certains profils | Parc hétérogène, mobilité, environnements multi-zones |
Deux points méritent une attention particulière. D’abord, un pare-feu hôte ne remplace pas un contrôle réseau ou cloud : il complète la défense, il ne la remplace pas. Ensuite, la question n’est pas seulement “que sait faire l’outil ?”, mais “combien d’efforts faudra-t-il pour garder une configuration propre dans six mois ?”.
- Si vous voulez de la simplicité, partez de l’outil le plus lisible, pas du plus théorique.
- Si vous avez besoin de contrôle fin, choisissez la couche qui vous évite les contournements bricolés.
- Si les contextes réseau changent, privilégiez la gestion dynamique plutôt qu’une suite de règles figées.
- Si votre équipe doit maintenir la configuration, préférez l’outil que tous pourront relire sans hésiter.
Le meilleur pare-feu est souvent celui que l’équipe sait encore expliquer le lendemain d’un incident.
Comment éviter de se couper l’accès en changeant de pare-feu ?
Le vrai piège n’est pas le choix de l’outil, mais la mise en service sans filet. Avant d’appliquer des règles plus strictes, il faut sécuriser la session d’administration, vérifier le port SSH, tester la configuration et garder une solution de retour arrière. C’est la seule façon d’éviter l’auto-verrouillage.
- Ouvrez d’abord le port d’administration, notamment SSH, avant de bloquer le reste.
- Testez la règle sur une machine de test, une console locale ou une VM si possible.
- N’appliquez qu’un changement à la fois pour repérer immédiatement l’effet d’une erreur.
- Gardez une procédure de retour arrière claire, surtout sur un serveur distant.
- Vérifiez ensuite le trafic entrant et sortant, pas seulement l’accès au service principal.
Dans le cas d’UFW, l’approche est assez lisible : activer le pare-feu avec sudo ufw enable, puis autoriser le port SSH avec sudo ufw allow 22 avant de restreindre le reste. Cette logique simple évite bien des erreurs sur un serveur administré à distance. Sur une règle plus brute, comme une autorisation HTTP au niveau d’iptables, la prudence doit être encore plus forte.
La règle d’or reste la même : un pare-feu se déploie comme un changement critique, pas comme un réglage décoratif. Si vous n’avez pas de console locale ou de plan de secours, vous ne testez pas vraiment la sécurité ; vous testez votre chance.
Verdict : quel pare-feu Linux choisir ?
Le verdict dépend du contexte, mais il est assez net. UFW est le meilleur point d’entrée quand vous voulez une configuration simple et lisible. nftables prend l’avantage dès que vous cherchez de la précision, de la cohérence et une vraie marge d’évolution. firewalld devient pertinent quand la gestion dynamique et les zones réseau priment sur la sobriété absolue.
Si vous administrez un serveur Linux stable avec peu de règles, UFW reste souvent le plus rationnel. Si vous exploitez un système plus avancé, avec NAT, redirections, politiques plus fines ou plusieurs familles de services, nftables mérite d’être le socle principal. Si votre parc varie beaucoup, firewalld peut réduire la charge opérationnelle.
Autrement dit, le bon choix n’est pas le plus “moderne” sur le papier, mais le plus adapté à votre manière de maintenir la machine. En sécurité réseau Linux, la vraie qualité d’un pare-feu n’est pas sa réputation : c’est sa capacité à rester clair quand l’environnement se complique.
À retenir
- 🧭 UFW convient quand la simplicité et la lisibilité priment sur le reste.
- 🧱 nftables devient intéressant dès que vous voulez des règles plus fines et durables.
- 🔄 firewalld aide surtout dans les environnements qui changent souvent de zone ou d’interface.
- 🔐 Le choix dépend d’abord de la distribution, du contexte réseau et de la maintenance réelle.
- 🛠️ Le bon pare-feu est celui que vous saurez relire, tester et corriger sans hésiter.
FAQ
Lequel est le plus simple à prendre en main ?
UFW est généralement le plus accessible pour démarrer. Sa logique reste lisible et ses commandes couvrent les besoins courants, comme l’ouverture de SSH ou d’un service web. C’est souvent le meilleur choix si vous voulez éviter une configuration trop technique au départ.
nftables remplace-t-il UFW ?
Pas exactement. nftables offre un cadre plus moderne et plus souple, mais UFW garde son intérêt comme couche d’administration simple. En pratique, on choisit l’un ou l’autre selon le niveau de contrôle attendu et la manière dont on veut maintenir les règles.
firewalld est-il réservé à Fedora et CentOS ?
Non, mais il est particulièrement cohérent dans ces environnements. Sa logique par zones et sa gestion dynamique sont utiles au quotidien, surtout si les interfaces ou les réseaux changent souvent. Sur une distribution différente, il peut rester pertinent si votre besoin correspond à ce modèle.
Peut-on changer de solution sans tout reconfigurer ?
Oui, mais il faut vérifier la logique de chaque outil avant de migrer. Une règle simple dans UFW ne se traduit pas toujours une à une dans nftables ou firewalld. Le plus sûr est de documenter les ports, les interfaces et les zones avant de basculer.
Quelle solution choisir sur un serveur SSH à distance ?
Choisissez celle que vous pouvez tester sans vous couper l’accès. UFW peut être très pratique si vous ouvrez d’abord le port SSH, mais nftables ou firewalld peuvent aussi convenir si vous maîtrisez bien le déploiement. La priorité reste de garder une voie de retour.