Protocole ARP : comprendre la résolution d’adresse sur un réseau local, pas à pas
Protocole ARP : comprendre la résolution d’adresse sur un réseau local, pas à pas
Le protocole ARP sert à faire correspondre une adresse IP à une adresse MAC sur un réseau local IPv4. Sans cette résolution d’adresse, un ordinateur sait vers quelle IP envoyer un paquet, mais il ne sait pas quelle adresse matérielle utiliser pour déposer la trame sur le réseau.
ARP est donc un mécanisme de passage entre la couche IP et la couche liaison, surtout sur Ethernet. Comprendre le protocole ARP aide à lire le trafic local, à interpréter un cache ARP et à éviter de confondre un problème d’adresse avec un faux problème de DNS.
En bref
🧭 ARP résout une IP en MAC dans un même réseau local IPv4. La requête part en diffusion, la réponse revient du bon hôte, puis la correspondance est mémorisée dans le cache ARP.
🔎 ARP ne cherche pas un nom d’hôte. DNS transforme un nom en IP, alors qu’ARP transforme une IP en adresse MAC. Les deux outils ne répondent pas au même besoin.
⚠️ Un cache ARP incohérent peut être normal ou suspect. Un changement de passerelle, un redémarrage ou une usurpation ARP peuvent produire des symptômes proches. La vérification des MAC reste la première lecture utile.
⚙️ La commande dépend du système. Windows utilise souvent arp -a, Linux préfère ip neigh, et macOS expose aussi arp -a. La logique reste la même : consulter les voisins connus.
À quoi sert le protocole ARP sur un réseau local ?
Le protocole ARP sert à trouver la bonne adresse MAC pour joindre un voisin IPv4 du même réseau local. Quand un poste veut parler à une machine du même sous-réseau, ou à sa passerelle par défaut, il doit d’abord connaître l’adresse matérielle à viser. ARP fait cette correspondance, puis la conserve temporairement.
Ce qu’ARP relie exactement
Une adresse IP identifie une machine dans la couche réseau, tandis qu’une adresse MAC identifie une interface dans le segment local. ARP relie ces deux niveaux pour permettre l’envoi d’une trame Ethernet vers le bon destinataire. Le protocole ne sert pas à nommer une machine, mais à joindre son interface sur le lien local.
Le point important est simple : ARP ne traverse pas un routeur comme un paquet IP classique. La diffusion ARP reste limitée au domaine de diffusion local, ce qui explique pourquoi le protocole n’aide pas à résoudre une adresse distante située sur un autre sous-réseau.
Pourquoi la passerelle par défaut change la cible de l’ARP
La passerelle par défaut entre en jeu dès qu’une destination se trouve hors du sous-réseau local. Dans ce cas, l’ordinateur n’essaie pas de résoudre la MAC du serveur lointain ; il cherche la MAC de la passerelle, puis lui remet la trame pour que le routage continue. Cette distinction évite une erreur fréquente de diagnostic.
ARP ne répond pas à la question « qui est cette machine ? ». ARP répond à la question plus concrète « quelle adresse MAC doit recevoir la trame sur ce segment ? »
Comment fonctionne une requête ARP ?
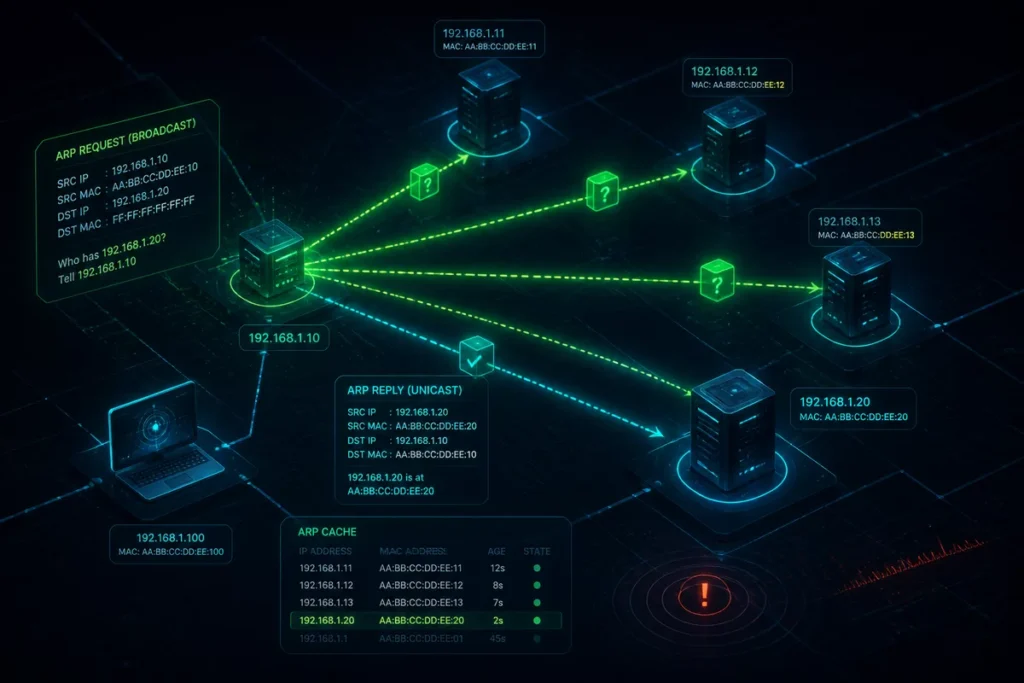
Quand une machine ne connaît pas la MAC associée à une IP locale, elle diffuse une requête ARP sur le réseau. La machine qui possède cette IP répond avec sa propre adresse MAC, puis la correspondance est enregistrée dans le cache ARP. Cette séquence est rapide, discrète et répétée seulement quand l’entrée expire ou change.
Ce que contient un message ARP
Le protocole ARP, décrit par le RFC 826, transporte quelques champs simples : type de matériel, type de protocole, taille des adresses, opcode, adresse MAC source, IP source, MAC cible et IP cible. Pour un débutant, l’idée utile est la suivante : la requête demande « qui a cette IP ? », la réponse dit « voici ma MAC ».
- Opcode : indique s’il s’agit d’une requête ou d’une réponse.
- Adresse IP cible : identifie la machine recherchée.
- Adresse MAC source : montre qui pose la question.
- Adresse MAC cible : inutile dans la requête initiale, utile dans la réponse.
Requête et réponse ARP
La requête ARP part en broadcast, donc tous les hôtes du même segment la reçoivent. La réponse, elle, revient en unicast vers la machine demandeuse, avec la MAC de l’émetteur concerné. Le cache ARP évite ensuite de recommencer la diffusion à chaque nouveau paquet destiné à la même IP.
Comment fonctionne une requête ARP : les étapes
- Le poste consulte son cache ARP pour vérifier si la correspondance existe déjà.
- Le poste envoie une requête ARP en diffusion si aucune entrée utilisable n’est présente.
- Le bon hôte répond avec son adresse MAC, et uniquement lui doit répondre dans le cas normal.
- Le poste demandeur envoie alors la trame Ethernet à cette MAC.
- Le cache ARP est mis à jour pour éviter une nouvelle requête immédiate.
Exemple concret de résolution d’adresse
Dans un petit réseau fictif, un poste 192.168.1.20 veut joindre 192.168.1.40. Le poste connaît l’IP de destination, mais pas sa MAC. Il diffuse donc une requête ARP, reçoit la réponse de 192.168.1.40, puis envoie la trame vers cette adresse matérielle. Si la destination avait été hors du sous-réseau, le poste aurait résolu la MAC de la passerelle par défaut.
La résolution ARP disparaît vite de la vue dès que le cache contient déjà la bonne entrée. C’est précisément pour cela qu’un incident ARP peut sembler intermittent.
Comment lire le cache ARP sans se tromper ?
Le cache ARP, souvent appelé table ARP ou table de voisinage, mémorise temporairement les couples IP et MAC déjà appris. Une entrée peut être dynamique, donc limitée dans le temps, ou statique si un administrateur l’a fixée. Lire ce cache aide à savoir si le poste parle bien au bon voisin local.
Consulter ou actualiser le cache
| Système | Commande utile | Ce qu’elle montre | Vigilance |
|---|---|---|---|
| Windows | arp -a |
Entrées ARP connues par l’ordinateur | L’affichage varie selon la version et les interfaces actives |
| Linux | ip neigh show |
Table de voisinage, souvent plus complète qu’un ancien outil ARP | arp peut exister encore, mais ip neigh est la voie moderne |
| macOS | arp -a |
Voisins IPv4 déjà connus | IPv6 utilise un mécanisme voisin différent, pas ARP |
- Une entrée dynamique peut disparaître seule après expiration du délai de vieillissement.
- Une entrée qui change de MAC mérite une vérification, surtout pour la passerelle ou un serveur critique.
- Un cache vide n’indique pas forcément une panne : le poste peut simplement n’avoir encore rien communiqué.
ARP fonctionne-t-il avec IPv6 et DNS ?
ARP ne sert ni à résoudre un nom d’hôte ni à fonctionner en IPv6. DNS transforme un nom en adresse IP, tandis qu’ARP transforme une adresse IP en adresse MAC sur IPv4. En IPv6, le rôle équivalent passe par le Neighbor Discovery Protocol, décrit par le RFC 4861.
ARP, DNS, NDP et Proxy ARP : quelles différences ?
| Mécanisme | Ce qu’il résout | Portée | À retenir |
|---|---|---|---|
| ARP | Adresse IP vers adresse MAC | Réseau local IPv4 | Répond à la question du voisin matériel |
| DNS | Nom d’hôte vers adresse IP | Infrastructure de noms | Répond à la question du nom lisible |
| NDP | Voisin IPv6 vers adresse de couche 2 | Réseau local IPv6 | Remplace ARP en IPv6 |
| Proxy ARP | Un tiers répond à la place d’un autre hôte | Cas d’architecture particuliers | Utile parfois, mais source de confusion si mal documenté |
La lecture pratique est simple : pour un nom, cherchez DNS ; pour un voisin IPv4, cherchez ARP ; pour un voisin IPv6, cherchez NDP. Le Proxy ARP reste un contournement d’architecture, pas un mécanisme de base à déployer par réflexe. Le RFC 5227, lui, encadre notamment la détection de conflit d’adresse et le recours à l’ARP gratuit.
Le cas de l’ARP gratuit et du Proxy ARP
L’ARP gratuit annonce une adresse IP sans qu’un autre poste l’ait demandée. Cet envoi sert surtout à mettre à jour les caches voisins, à signaler un changement d’interface ou à détecter un conflit d’adresse. Le Proxy ARP, à l’inverse, fait répondre un équipement intermédiaire à la place d’un autre hôte ; cette pratique doit rester volontaire et documentée.
Comment diagnostiquer un problème de protocole ARP ?
Un problème ARP ressemble souvent à une panne réseau locale : la machine connaît l’IP de destination, mais la connexion n’aboutit pas correctement. La bonne méthode consiste à vérifier l’adresse IP, le masque, la passerelle, puis le cache ARP avant d’accuser le DNS ou le lien physique. Cette séquence évite de chercher au mauvais endroit.
Méthode simple de diagnostic
- Vérifier l’adresse IP, le masque et la passerelle par défaut du poste concerné.
- Tester la connectivité vers la passerelle avant de viser une machine distante.
- Consulter la table ARP ou la table de voisinage pour lire la MAC associée.
- Comparer la MAC affichée avec celle attendue sur l’équipement ou l’interface d’administration.
- Renouveler l’entrée ou vider le cache selon la procédure du système si la correspondance semble erronée.
Erreurs fréquentes
- Confondre ARP et DNS : un nom qui ne répond pas relève d’abord de la résolution de nom, pas du cache ARP.
- Oublier la passerelle par défaut : un hôte hors sous-réseau ne se résout pas comme un voisin local.
- Interpréter toute variation de MAC comme une attaque : certains équipements redondants ou virtuels peuvent changer d’adresse vue.
- Se fier à une seule commande : un ping, une route et une lecture de cache donnent une image plus fiable qu’un seul indice.
- Ignorer l’effet du cache : une ancienne entrée peut survivre assez longtemps pour fausser un test ponctuel.
Un cache ARP obsolète peut donner l’impression d’un problème plus large qu’il ne l’est réellement. La bonne vérification commence par la table locale, pas par une hypothèse sur l’ensemble du réseau.
Pourquoi ARP pose-t-il un risque de sécurité ?
ARP repose sur la confiance à l’intérieur du réseau local, et cette confiance peut être abusée. Une fausse réponse ARP peut associer une IP légitime à une mauvaise MAC, détourner le trafic, provoquer une coupure ou préparer une interception. Le risque est plus fort sur un réseau plat, peu segmenté ou mal surveillé.
Mesures de prudence
- Segmenter le réseau quand l’architecture le permet, pour limiter la portée d’une diffusion locale.
- Surveiller les changements de MAC sur les machines et passerelles sensibles.
- Comparer les caches entre plusieurs postes en cas de doute pour repérer une incohérence.
- Activer les protections de couche 2 proposées par les commutateurs administrés, si l’équipement les fournit.
- Réduire la surface d’attaque d’un hôte exposé avec les bonnes bases système, comme dans sécuriser un VPS Linux dès l’installation.
La prudence reste la bonne réponse face à une table ARP incohérente. Sur un réseau administré, une anomalie mérite d’être vérifiée, recoupée puis corrigée, plutôt que d’être qualifiée trop vite d’attaque ou de panne matérielle.
Sources utiles à consulter
- RFC 826 — base historique du protocole ARP — utile pour comprendre le principe de résolution d’adresse — vigilance : document fondateur, mais ancien.
- RFC 5227 — détection des conflits d’adresse et ARP gratuit — utile pour comprendre les annonces et les vérifications d’IP — vigilance : ne pas confondre annonce légitime et comportement anormal.
- RFC 4861 — Neighbor Discovery Protocol en IPv6 — utile pour distinguer ARP et IPv6 — vigilance : ARP ne s’applique pas à IPv6.
- Documentation Microsoft sur la commande
arp— utile pour lire la table sous Windows — vigilance : l’affichage dépend de la version du système. - Documentation Linux sur
ip neigh— utile pour consulter la table de voisinage — vigilance : la commande peut varier selon la distribution et les outils installés.
À retenir
- 🧩 ARP associe une adresse IP à une adresse MAC sur un réseau local IPv4.
- 🛰️ La passerelle par défaut devient la cible ARP quand la destination est hors du sous-réseau.
- 🔄 Le cache ARP accélère la communication, mais il peut aussi masquer une incohérence temporaire.
- 🛡️ Une usurpation ARP peut détourner ou perturber le trafic local.
- 📘 DNS, ARP et NDP répondent à des besoins différents et ne se remplacent pas.
Questions fréquentes
ARP sert-il à trouver un nom d’hôte ?
Non. ARP ne transforme pas un nom en adresse, il transforme une adresse IP en adresse MAC sur un réseau local IPv4. La résolution de nom relève de DNS.
ARP fonctionne-t-il en IPv6 ?
Non. En IPv6, la fonction équivalente passe par le Neighbor Discovery Protocol, défini par le RFC 4861. ARP reste lié à IPv4.
Pourquoi mon cache ARP change-t-il tout seul ?
Le cache ARP est dynamique et peut expirer naturellement. Un changement de MAC peut aussi venir d’une passerelle redondante, d’un équipement remplacé ou d’une usurpation ARP, donc une vérification s’impose avant de conclure.
Quelle différence entre ARP, DNS et passerelle ?
DNS résout un nom en adresse IP, ARP résout une adresse IP en adresse MAC, et la passerelle permet de sortir d’un sous-réseau. Les trois mécanismes se complètent, mais ne répondent pas au même problème.
À quoi sert ARP gratuit ?
L’ARP gratuit annonce une adresse IP sans demande préalable. Il sert à mettre à jour les caches, à signaler un changement d’interface ou à détecter un conflit d’adresse, comme le précise le RFC 5227.