Podman ou Docker : quelles différences pour héberger des conteneurs Linux et lequel choisir ?
Podman ou Docker : quelles différences pour héberger des conteneurs Linux et lequel choisir ?
Podman ou Docker sont deux moteurs de conteneurs capables d’exécuter des images OCI sur Linux. Podman convient particulièrement aux environnements qui privilégient l’exécution sans privilèges administrateur et une architecture sans service central permanent ; Docker reste souvent plus simple à adopter lorsque l’équipe dépend déjà de Docker Compose, Docker Desktop ou d’un outillage très répandu.
La différence Podman Docker ne se résume pas à la syntaxe des commandes, souvent proche. Le vrai arbitrage porte sur l’architecture du moteur, la gestion des droits, les flux réseau, l’automatisation multi-conteneurs et la capacité de l’équipe à valider une migration avant la production.
En bref
🔒 Podman peut fonctionner en mode rootless, sans lancer les conteneurs avec les privilèges d’administration de l’hôte. Cette approche réduit la surface d’exposition liée à un compte root, sans supprimer les autres exigences de sécurité.
⚙️ Docker repose sur un daemon central, tandis que Podman est daemonless. Cette différence influence les droits, l’exploitation des services et le diagnostic des incidents sur un serveur Linux.
📄 Les images OCI et les fichiers Dockerfile restent largement réutilisables avec Podman. La compatibilité de commandes accélère les essais, mais Compose, les volumes et le réseau doivent être vérifiés projet par projet.
🎯 Docker est plus pertinent pour préserver un écosystème existant ; Podman est cohérent sur des hôtes Linux orientés sécurité. Aucun des deux outils ne remplace à lui seul un orchestrateur de production.
Docker et Podman : de quoi parle-t-on exactement ?
Docker est une plateforme de conteneurisation qui construit, distribue et exécute des applications empaquetées avec leurs dépendances. Docker a largement contribué à démocratiser les conteneurs applicatifs depuis 2013 ; son interface, son écosystème de documentation et ses outils de développement restent très présents dans les équipes techniques.
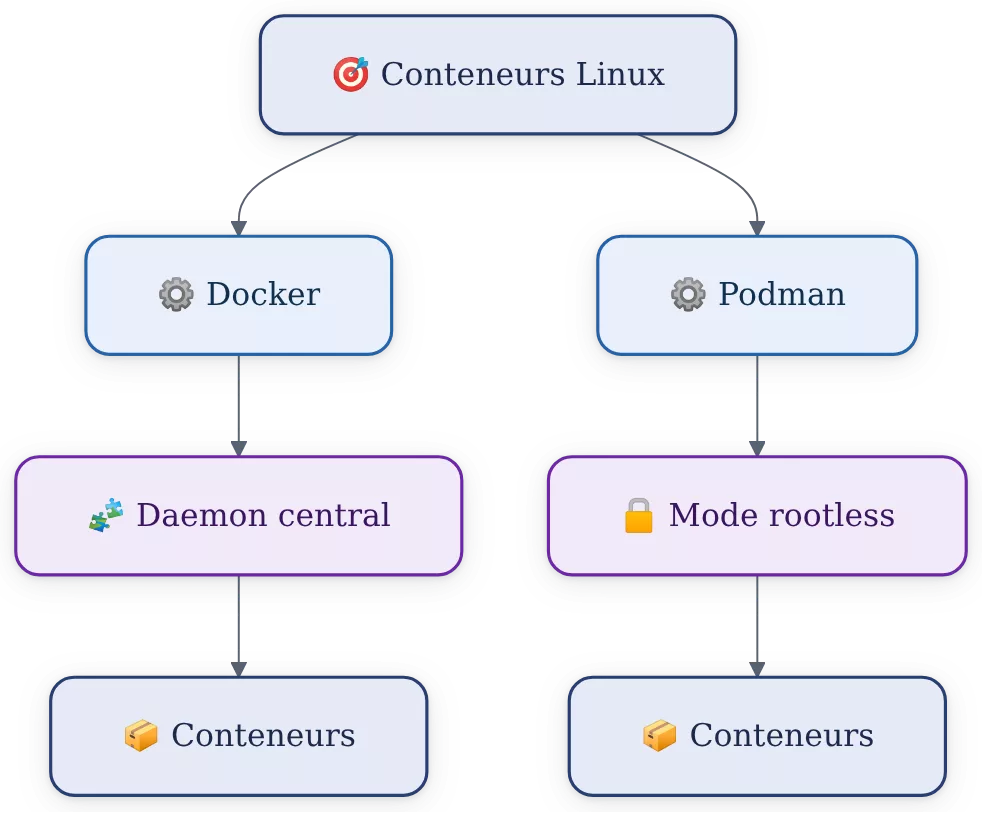
Podman est un moteur de conteneurs open source conçu pour les environnements Linux et conforme aux spécifications de l’Open Container Initiative. Podman est un moteur de conteneurs qui gère des conteneurs et des pods sans imposer de daemon central permanent. Il s’appuie notamment sur libpod pour la gestion de son écosystème de conteneurs.
Les deux outils peuvent exécuter des images conformes à l’OCI et s’appuient sur un runtime tel que runc. Le choix ne porte donc généralement pas sur le format d’image, mais sur le mode d’exploitation souhaité autour de cette image : droits, réseau, automatisation, postes développeurs et standards internes.
Une compatibilité de ligne de commande facilite un essai ; elle ne dispense pas de valider le réseau, les volumes et les scripts d’exploitation.
Docker : un écosystème de conteneurs très répandu
Docker combine un client, un daemon et des composants qui gèrent les images, les conteneurs, les réseaux et les volumes. Docker Compose est couramment utilisé pour décrire une application formée de plusieurs services, par exemple une API, une base de données et un cache dans un même fichier de configuration.
Docker Desktop apporte aussi une expérience intégrée sur les postes de travail. Selon les conditions de licence publiées par Docker, Docker Desktop est gratuit pour l’usage personnel, l’éducation, les projets open source et les petites entreprises répondant aux critères indiqués par l’éditeur ; les équipes concernées doivent vérifier les conditions actuelles sur la page tarifaire officielle de Docker.
Podman : une approche Linux orientée privilèges minimaux
Podman permet d’exécuter des conteneurs en mode rootless, c’est-à-dire sous le compte utilisateur courant plutôt que sous root. Le mode rootless est utile lorsque l’objectif est de limiter les privilèges du processus qui lance et administre les conteneurs. Il ne remplace toutefois ni la mise à jour des images, ni le filtrage réseau, ni la gestion des secrets.
Podman sait aussi gérer des pods, un regroupement de conteneurs partageant un contexte d’exécution proche. Cette notion est familière dans l’écosystème Kubernetes, mais un pod Podman local ne constitue pas un cluster Kubernetes et ne fournit pas, à lui seul, les mécanismes d’orchestration distribuée.
Tableau comparatif : Podman ou Docker pour un serveur Linux ?
Podman et Docker couvrent les besoins courants de construction et d’exécution de conteneurs Linux. Le tableau suivant isole les différences qui ont un effet concret sur le déploiement, sans transformer une préférence d’outillage en vérité universelle.
| Critère | Docker | Podman | Conséquence pratique |
|---|---|---|---|
| Architecture | Daemon central | Sans daemon central permanent | Les modèles de droits et de supervision diffèrent. |
| Exécution sans privilèges | Possible selon la configuration | Mode rootless pris en charge | Podman est bien placé pour des hôtes Linux à privilèges minimaux. |
| Commandes | CLI Docker de référence | CLI largement compatible avec Docker | Les commandes simples se portent souvent facilement. |
| Fichiers de build | Dockerfile | Dockerfile ou Containerfile | Les recettes de build existantes sont généralement réutilisables. |
| Multi-conteneurs | Docker Compose | podman-compose ou fournisseur Compose | La compatibilité du fichier doit être testée, surtout pour le réseau. |
| Images | Docker Hub et autres registres | Images OCI, y compris Docker Hub | Le registre n’est pas un frein automatique à la migration. |
| Contexte Linux | Très large adoption | Particulièrement intégré à RHEL | Le standard de l’équipe et de la distribution pèse lourd dans le choix. |
Quelles différences techniques comptent vraiment entre Podman et Docker ?
La première différence entre Podman et Docker est le service d’arrière-plan. Docker transmet les demandes du client à un daemon qui pilote les conteneurs ; Podman lance et gère les conteneurs sans daemon central permanent. Cette distinction compte davantage en exploitation qu’au moment de taper une commande run.
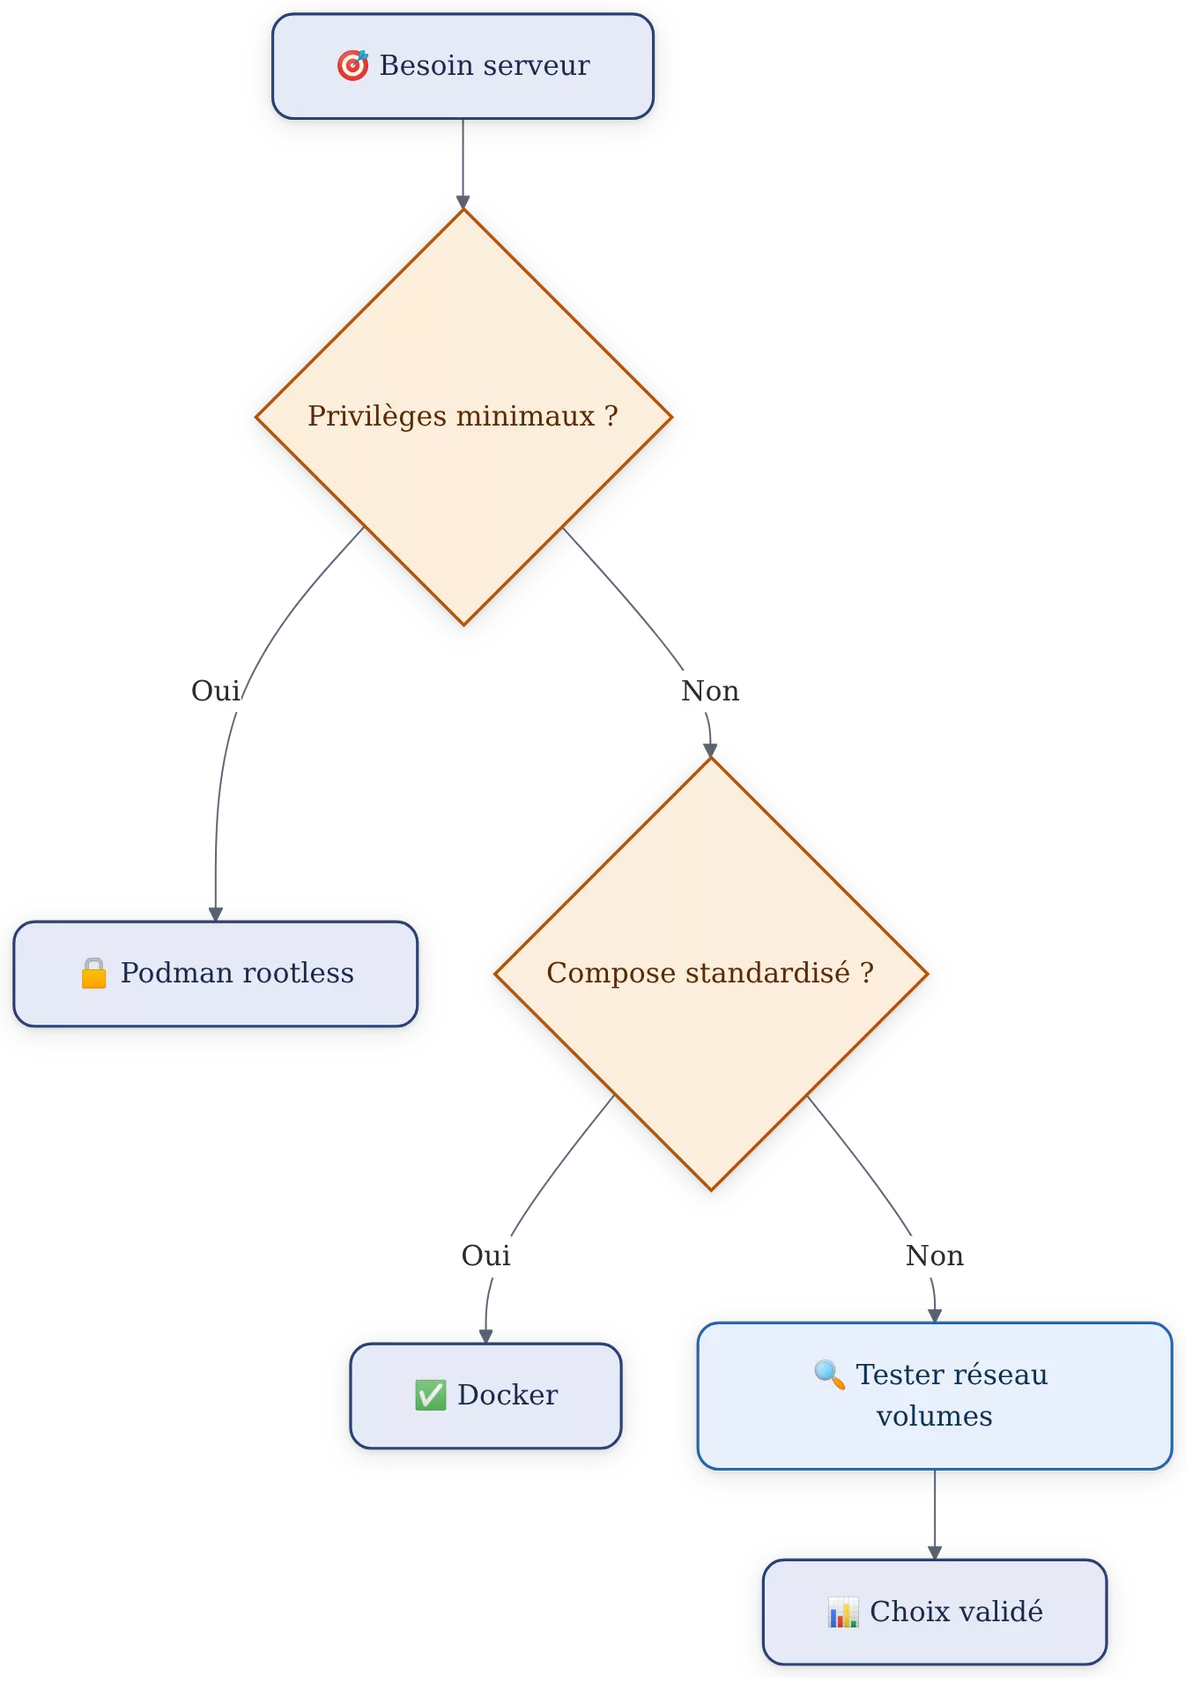
Un serveur Linux qui héberge des conteneurs doit être évalué comme un ensemble : moteur, comptes utilisateurs, réseau, volumes, images et supervision. Comparer uniquement la commande de démarrage masque les zones où les migrations échouent le plus souvent.
Architecture et service d’arrière-plan
Le daemon Docker simplifie certains usages centralisés, notamment lorsque les outils internes attendent son API et ses conventions. Le revers est que l’équipe doit comprendre les droits associés au daemon, surveiller son fonctionnement et maîtriser l’accès au socket Docker, qui peut donner un niveau de contrôle élevé sur l’hôte.
Podman exécute les conteneurs comme des processus enfants de l’utilisateur qui les lance. Cette architecture peut faciliter l’intégration avec les mécanismes natifs de Linux, notamment systemd pour superviser des services. La documentation de Podman reste la référence à consulter pour adapter cette intégration à la version installée.
Sécurité des conteneurs et mode rootless
Le mode rootless de Podman réduit le besoin d’utiliser un compte administrateur pour les opérations courantes. Un conteneur compromis ne devient pas automatiquement inoffensif : les images, les montages de volumes, les capacités Linux, les ports exposés et les secrets restent des points de contrôle essentiels.
Docker propose aussi des mécanismes de confinement et de sécurité, dont des profils AppArmor dans les environnements compatibles. La sécurité réelle dépend du paramétrage, car un moteur bien choisi mais exécuté avec des volumes sensibles et des privilèges excessifs reste un mauvais compromis.
Compatibilité des commandes, images et fichiers de build
Podman adopte une interface de commande proche de Docker. Les commandes simples comme podman pull, podman build et podman run reprennent donc des usages connus des équipes Docker ; un alias docker=podman peut aider à tester localement, mais il ne doit pas masquer le moteur réellement utilisé dans des scripts de production.
Les Dockerfile peuvent être utilisés avec Podman, qui emploie aussi le terme Containerfile. Podman peut récupérer des images depuis Docker Hub et d’autres registres configurés. Avant un changement, vérifiez toutefois les noms complets d’images, les règles d’authentification du registre et les politiques de signature éventuelles.
Compose, réseau, volumes et orchestration
Docker Compose décrit des ensembles de services dans un fichier YAML. Podman peut s’appuyer sur podman-compose ou sur un fournisseur Compose compatible, mais une équivalence de fichier ne garantit pas une équivalence parfaite au runtime. Les configurations qui utilisent plusieurs réseaux, des DNS internes, des volumes nommés ou des extensions spécifiques méritent un test d’intégration.
Kubernetes a retiré dockershim dans Kubernetes 1.24, publié en mai 2022, au profit de runtimes conformes à la Container Runtime Interface, comme containerd ou CRI-O, selon la documentation Kubernetes. Ce changement ne signifie pas que les images Docker cessent de fonctionner dans Kubernetes : il distingue le format d’image et le runtime utilisé par le nœud.
Docker et Podman exécutent des conteneurs ; ni Docker Compose ni Podman Compose ne remplacent un orchestrateur de cluster.
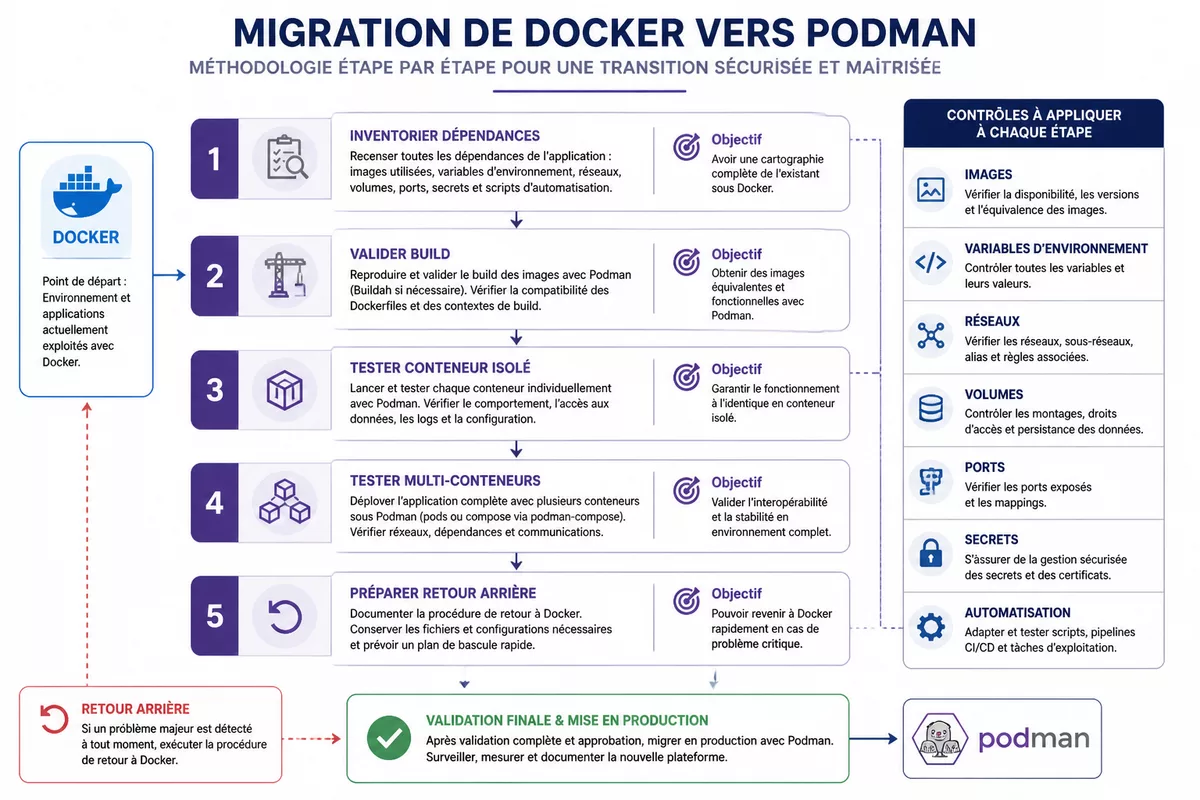
Comment migrer de Docker vers Podman : quelles étapes suivre ?
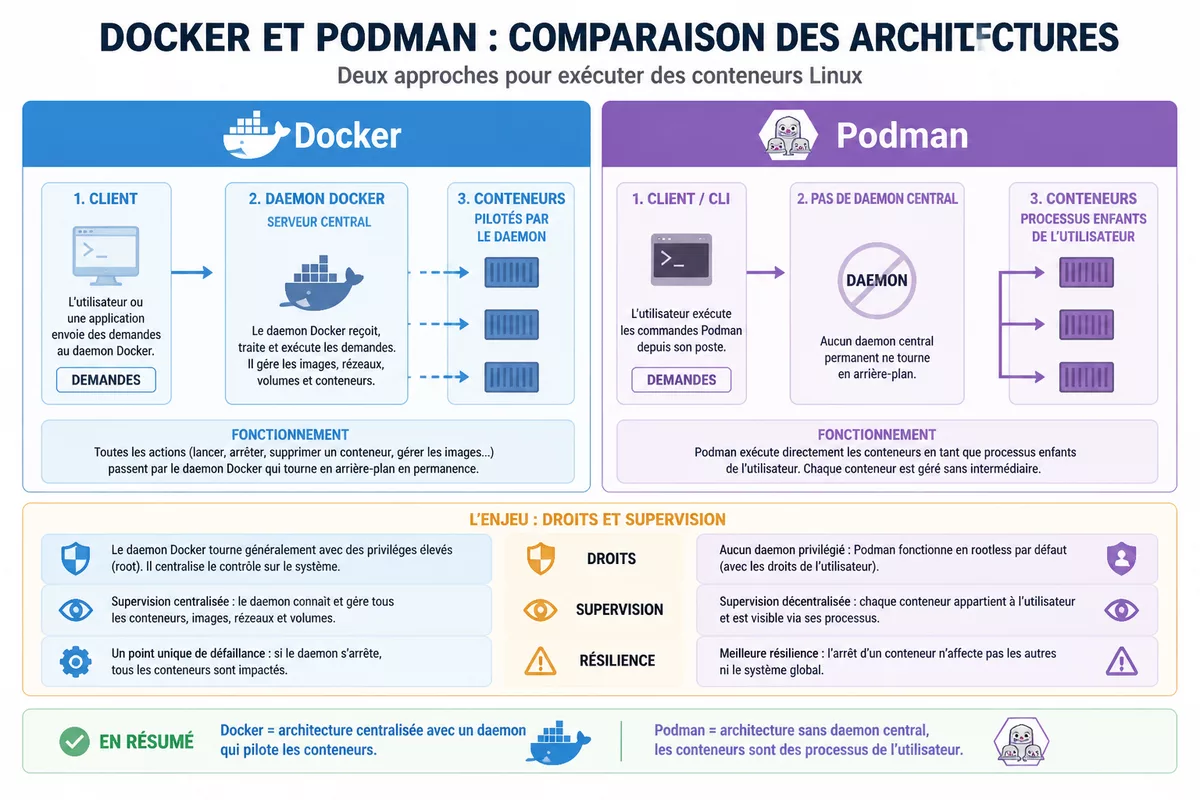
Une migration Docker vers Podman doit commencer par un service non critique et reproductible. La bonne méthode consiste à comparer le comportement observé, pas seulement à vérifier que le conteneur démarre une première fois sur le poste d’un développeur.
- Inventoriez les dépendances du projet. Relevez les images, variables d’environnement, réseaux, volumes, ports, secrets et tâches automatisées utilisés par l’application.
- Validez le build sans modifier la production. Construisez l’image avec un Dockerfile ou un Containerfile, puis comparez les journaux de build et les artefacts produits.
- Testez un conteneur isolé. Lancez le service avec un port non exposé publiquement, contrôlez la réponse applicative et vérifiez les droits sur les répertoires montés.
- Testez l’ensemble multi-conteneurs. Exécutez la configuration Compose retenue dans un environnement de préproduction et vérifiez les communications entre services.
- Préparez un retour arrière. Conservez la configuration Docker validée, documentez les versions utilisées et définissez les critères qui déclenchent le rollback.
Une commande de contrôle telle que podman info aide à vérifier le contexte d’exécution et les paramètres du moteur. Une commande de test comme podman run --rm IMAGE supprime le conteneur temporaire à son arrêt, mais elle peut toujours télécharger une image ou consommer des ressources : utilisez une image connue et un environnement de test.
Ce qui se migre généralement bien
- Les images OCI publiées dans un registre compatible.
- Les Dockerfile simples, souvent réutilisables comme Containerfile.
- Les commandes de cycle de vie élémentaires : récupération, build, lancement, arrêt et journaux.
- Les applications stateless dont les données sont externalisées dans des services gérés.
Ce qui exige une validation ciblée
- Les fichiers Compose qui reposent sur des extensions ou des comportements propres à Docker.
- Les montages de volumes avec des permissions attendues par l’application.
- Les règles réseau entre plusieurs services et les ports publiés sur l’hôte.
- Les pipelines CI/CD qui appellent directement l’API ou le socket Docker.
- Les outils de supervision, de scan d’images et de déploiement déjà standardisés autour de Docker.
Podman ou Docker : quel outil choisir selon votre besoin ?
Podman est plus adapté à un serveur Linux où l’exécution rootless, l’intégration à RHEL ou la réduction des privilèges constituent des exigences de départ. Docker est souvent plus pertinent pour une équipe qui possède déjà des fichiers Docker Compose éprouvés, des procédures Docker Desktop et des automatisations dépendantes de son écosystème.
Le bon choix est celui qui réduit les écarts entre l’outil, le niveau de compétence de l’équipe et les contraintes réelles de déploiement. Changer de moteur sans bénéfice opérationnel mesurable ajoute une migration à maintenir.
| Profil ou situation | Choix le plus pertinent | Pourquoi | Point de vigilance |
|---|---|---|---|
| Serveur Linux avec comptes non administrateurs | Podman | Le mode rootless répond directement à cette contrainte. | Tester les volumes, ports et permissions applicatives. |
| Équipe déjà standardisée sur Docker Compose | Docker | La continuité réduit la friction d’exploitation. | Contrôler l’accès au daemon et au socket Docker. |
| Hôte Red Hat Enterprise Linux | Podman | Podman est fortement intégré à l’écosystème RHEL. | Vérifier les procédures internes et les outils tiers. |
| Développement local multi-plateforme | Docker | Docker Desktop et la documentation réduisent souvent le temps de prise en main. | Vérifier les conditions de licence de Docker Desktop. |
| Cluster Kubernetes | Containerd ou CRI-O selon le cluster | Le runtime du nœud doit être conforme à la CRI. | Ne pas confondre moteur local et runtime de cluster. |
Pour un petit serveur auto-administré, Podman peut être un choix rationnel si les services restent simples et si l’administrateur veut éviter un daemon central. Pour un projet applicatif qui dépend d’une chaîne Docker déjà industrialisée, Docker évite souvent une migration dont le gain serait seulement théorique.
Quelles erreurs éviter avec Podman ou Docker ?
Les incidents de conteneurisation viennent rarement d’une seule commande. Ils apparaissent plutôt à la jonction entre le moteur, l’hôte Linux, le stockage persistant et les automatisations qui entourent l’application.
- Assimiler rootless à sécurité totale. Le mode sans privilèges réduit certains risques, mais un volume monté en écriture ou un secret présent dans l’image reste exposé. Limitez les droits, mettez les images à jour et contrôlez les montages.
- Utiliser un alias Docker dans les scripts CI sans le documenter. Un alias local peut cacher le moteur réel et produire des écarts difficiles à diagnostiquer. Appelez explicitement
dockeroupodmandans les pipelines. - Basculer Compose sans test réseau. Deux services peuvent démarrer tout en échouant à se résoudre ou à joindre une base de données. Ajoutez des tests de connectivité, de persistance et de redémarrage.
- Confondre image et données. Une image peut être reconstruite ; un volume contenant une base de données ne doit pas être traité comme un élément jetable. Sauvegardez les données avant toute modification de runtime ou de stockage.
- Choisir un outil pour une promesse de performance non mesurée. L’écart dépend de l’image, du noyau, du stockage, du réseau et de la charge. Mesurez votre application avec un protocole reproductible avant de conclure.
Sources utiles à consulter
Les documents officiels permettent de vérifier les comportements qui évoluent avec les versions. Les liens suivants servent surtout à préparer une installation, une migration ou un audit de configuration.
| Source | Donnée ou documentation utile | Usage concret | Vigilance |
|---|---|---|---|
| Documentation Podman | Commandes, rootless, pods, intégration système | Vérifier le comportement correspondant à la version installée | Les options peuvent varier selon la distribution Linux. |
| Documentation Docker | Daemon, Compose, sécurité et administration | Contrôler les pratiques d’accès et de déploiement | Ne pas attribuer le socket Docker à des comptes non maîtrisés. |
| Open Container Initiative | Spécifications d’images et de runtime OCI | Comprendre l’interopérabilité entre outils | Une norme commune ne garantit pas l’identité des fonctions annexes. |
| Kubernetes | Contexte du retrait de dockershim en 2022 | Distinguer runtime CRI et images de conteneurs | Le choix d’un runtime local ne dicte pas seul celui du cluster. |
À retenir
- 🔒 Podman favorise l’exécution rootless sur les serveurs Linux.
- ⚙️ Docker conserve un écosystème très répandu autour du daemon et de Compose.
- 📄 Les images OCI et Dockerfile facilitent les essais entre les deux outils.
- 🧪 Une migration exige des tests réseau, volumes, permissions et automatisations.
- 🎯 Le contexte d’exploitation compte davantage qu’une promesse de performance générale.
Questions fréquentes sur Podman et Docker
Podman est-il compatible avec les commandes Docker ?
Podman reprend une grande partie des commandes courantes de Docker, notamment pour récupérer des images, construire une image et démarrer un conteneur. La compatibilité ne doit pas être supposée pour les scripts complexes, les extensions Compose ou les intégrations qui utilisent directement l’API Docker.
Peut-on utiliser les mêmes images avec Podman et Docker ?
Podman et Docker peuvent utiliser des images conformes aux spécifications OCI. Podman peut notamment récupérer des images depuis Docker Hub, sous réserve des droits d’accès, de la disponibilité du registre et de la configuration locale.
Podman est-il plus sécurisé que Docker ?
Podman dispose d’un avantage structurel dans les contextes qui demandent une exécution rootless et l’absence de daemon central permanent. La sécurité finale dépend néanmoins des privilèges accordés, des images utilisées, des volumes montés, des secrets et des politiques réseau.
Docker est-il plus simple pour débuter ?
Docker est souvent plus facile à aborder pour une équipe qui suit des tutoriels, utilise Docker Desktop ou récupère des projets avec Docker Compose. Podman reste accessible pour les commandes fondamentales, mais l’environnement cible et les outils annexes doivent être pris en compte.
Peut-on utiliser Podman en production ?
Podman peut être utilisé en production lorsque l’architecture, la supervision, les sauvegardes et les droits ont été validés pour le service concerné. Un déploiement de production demande les mêmes contrôles de disponibilité, de sécurité et de restauration qu’avec Docker.