Installer un serveur Matrix privé : le guide complet pour communiquer sans dépendre des grandes plateformes
Installer un serveur Matrix privé : le guide complet pour communiquer sans dépendre des grandes plateformes
Installer un serveur Matrix privé consiste à déployer un serveur de communication, généralement Synapse, sur une machine Linux reliée à un nom de domaine et protégée par HTTPS. Le serveur Matrix héberge vos comptes et vos salons, tout en restant compatible avec le réseau fédéré Matrix et des clients comme Element.
Un serveur Matrix personnel demande davantage qu’un simple compte de messagerie : il faut préparer l’hébergement, verrouiller les inscriptions, protéger les clés de chiffrement et prévoir les sauvegardes. Ce guide suit cet ordre de déploiement pour éviter le piège classique d’une instance accessible, mais difficile à sécuriser ou à restaurer.
En bref
🧩 Matrix est un protocole de communication décentralisé : les utilisateurs peuvent échanger entre serveurs compatibles, comme avec le courrier électronique.
⚙️ Pour installer un serveur Matrix privé, le chemin le plus courant consiste à déployer Synapse sur une machine virtuelle Linux, avec un nom de domaine et HTTPS.
🔒 Le chiffrement de bout en bout protège le contenu des conversations compatibles, mais la vérification des appareils et la sauvegarde des clés restent indispensables.
📦 La priorité n’est pas de fédérer immédiatement avec tout le réseau : commencez par un serveur fermé, quelques comptes, un salon de test et une stratégie de sauvegarde vérifiée.
Qu’est-ce qu’un serveur Matrix privé et à quoi sert-il ?
Un serveur Matrix privé est un nœud du réseau Matrix que son propriétaire administre pour créer des comptes, héberger des salons et conserver la maîtrise de son infrastructure de messagerie. Matrix est un protocole open source de communication en temps réel qui transporte des messages, des fichiers, des appels audio et vidéo via des serveurs fédérés.
Le serveur ne remplace pas forcément toutes les plateformes utilisées par une équipe ou une famille. Un serveur de messagerie décentralisé apporte surtout un arbitrage différent : plus de contrôle sur les comptes, les règles d’inscription, les sauvegardes et le lieu d’hébergement, contre davantage de charge d’administration.
Un serveur Matrix privé devient pertinent lorsque la maîtrise des identités, des accès et des sauvegardes compte davantage que la simplicité d’un service entièrement géré.
Matrix, Synapse et Element : trois rôles distincts
Matrix désigne le protocole, c’est-à-dire les règles d’échange entre clients et serveurs. Synapse est une implémentation de serveur Matrix couramment utilisée pour héberger une instance. Element est un client Matrix disponible sur Linux, Windows, macOS, Android et iOS, utilisé pour se connecter à un compte Matrix et rejoindre des salons.
La séparation entre protocole, serveur et client évite une confusion fréquente. Installer Synapse ne force pas les utilisateurs à employer une seule application, à condition que le client choisi soit compatible avec les fonctions nécessaires, notamment le chiffrement et la vérification des appareils.
Ce que le serveur contrôle réellement
- La création, la désactivation et la gestion des comptes locaux.
- Les règles d’inscription et l’accès aux salons privés.
- Les données de service hébergées sur votre infrastructure, dont les médias et les journaux techniques selon la configuration.
- Les mises à jour, les sauvegardes, la supervision et les choix de fédération.
Le chiffrement de bout en bout ne signifie pas qu’un serveur Matrix rend chaque élément invisible par magie. Les métadonnées techniques, les sauvegardes, les journaux, les appareils non vérifiés et les paramètres du client doivent être traités avec méthode. Un hébergeur, un administrateur et les utilisateurs ont chacun une part de responsabilité.
Comment préparer l’installation d’un serveur Matrix privé ?
La préparation d’un serveur Matrix privé repose sur quatre éléments : une machine Linux stable, un nom de domaine, un accès administrateur sécurisé et une stratégie de sauvegarde décidée avant l’ouverture des comptes. Pour un petit groupe, la sobriété est préférable : une instance fermée et documentée est plus utile qu’une configuration ambitieuse laissée sans maintenance.
Un serveur dédié ou une machine virtuelle sous Linux constitue une base courante pour Synapse. La documentation officielle de Matrix et celle de Synapse doivent primer sur les copies de commandes trouvées dans des tutoriels anciens, car les paquets, options et chemins de configuration évoluent.
Étape 1 : choisir l’hébergement et le niveau d’ouverture
Choisissez une machine virtuelle Linux ou un serveur dédié administrable, avec une adresse réseau stable et un stockage persistant. Le dimensionnement dépend surtout du nombre de comptes actifs, de l’historique conservé, des fichiers envoyés et de l’ouverture éventuelle à la fédération ; aucun volume unique ne convient à toutes les instances.
Pour un serveur Matrix personnel destiné à quelques utilisateurs, commencez avec un périmètre simple : comptes créés par l’administrateur, salons privés et absence d’inscription publique. Réduire la surface d’exposition au lancement limite les erreurs de configuration et le spam automatisé.
Étape 2 : préparer le nom de domaine et le DNS
Associez un sous-domaine dédié, par exemple matrix.votre-domaine.fr, à l’adresse IP du serveur au moyen d’un enregistrement DNS adapté. Le nom de domaine devient une partie visible des identifiants Matrix, qui suivent généralement la forme @pseudo:serveur.
Le DNS doit être vérifié avant le déploiement du service, car le certificat HTTPS et les échanges de fédération reposent sur une résolution correcte du nom. Un enregistrement mal pointé produit souvent un problème trompeur : l’interface web peut sembler accessible depuis un appareil, tandis que les clients distants échouent à se connecter.
Étape 3 : sécuriser l’accès système avant Synapse
Créez un accès d’administration distinct de l’usage quotidien, appliquez les mises à jour de sécurité du système et privilégiez une authentification forte pour l’accès au serveur. La clé SSH, la restriction des comptes autorisés et un pare-feu configuré selon les services réellement exposés constituent des mesures de base à adapter à votre environnement.
La machine qui héberge Matrix doit aussi disposer d’un espace de sauvegarde séparé. Un disque unique, un seul compte administrateur et aucune procédure de restauration forment une configuration fragile, même lorsque la messagerie semble fonctionner.
| Élément à préparer | Usage concret | Point de vigilance |
|---|---|---|
| Machine Linux | Héberger Synapse et ses données | Prévoir stockage persistant et mises à jour |
| Nom de domaine | Créer les identifiants Matrix et activer HTTPS | Vérifier la résolution DNS avant l’installation |
| Certificat TLS | Chiffrer les connexions HTTPS | Surveiller le renouvellement du certificat |
| Sauvegarde externe | Restaurer les données en cas d’incident | Tester une restauration, pas seulement la copie |
Comment installer Synapse pour créer un serveur de discussion privé ?
Pour installer Synapse, choisissez une méthode maintenue par l’éditeur ou par votre distribution Linux, générez la configuration initiale avec le nom de domaine retenu, puis créez un premier compte administrateur avant d’ouvrir l’accès à d’autres utilisateurs. La documentation officielle doit guider les commandes exactes, car elles dépendent de la distribution et du mode de déploiement.
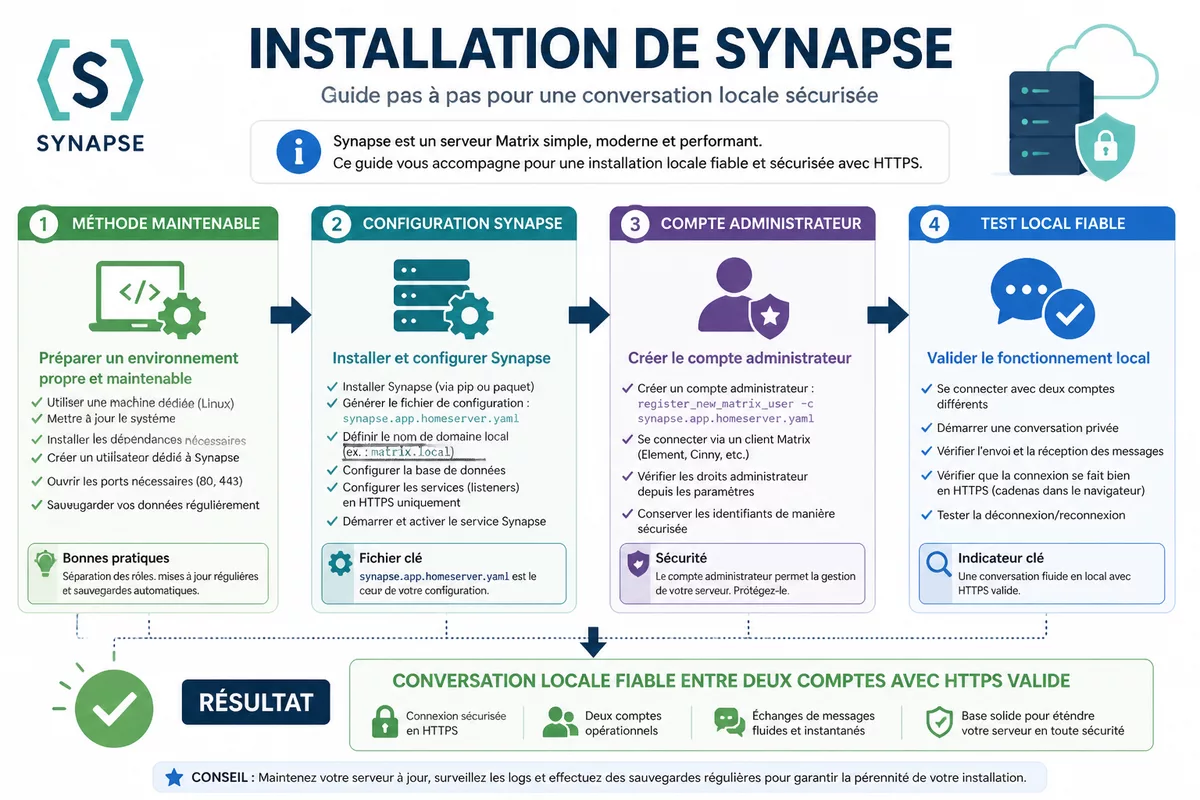
Synapse peut être installé depuis des paquets adaptés au système ou dans des conteneurs, notamment lorsque l’infrastructure utilise déjà Docker. Le bon choix n’est pas le plus spectaculaire : retenez le mode que vous savez mettre à jour, sauvegarder et diagnostiquer sans dépendre d’un assemblage de scripts non documentés.
Étape 4 : sélectionner une méthode d’installation maintenable
Utilisez les instructions de déploiement publiées dans la documentation Synapse pour votre distribution ou votre environnement de conteneurs. Une installation native peut convenir à une machine simple administrée directement ; une installation en conteneur peut faciliter l’isolation et la reproductibilité, mais elle ajoute la gestion des volumes persistants et des images.
La décision doit être écrite dans votre documentation interne, même pour un petit serveur familial. Notez l’emplacement des fichiers de configuration, des données, des médias, des journaux et des secrets, car ces informations seront nécessaires lors d’une restauration ou d’une migration.
Étape 5 : générer et relire la configuration Synapse
Générez la configuration initiale en indiquant le nom de serveur Matrix choisi. Relisez ensuite les paramètres relatifs au nom de domaine, aux adresses d’écoute, à la base de données, au stockage des médias, aux inscriptions et aux secrets cryptographiques avant de démarrer un service exposé sur Internet.
Ne copiez pas une configuration complète sans comprendre les paramètres qui ouvrent les inscriptions ou modifient l’accès réseau. Une instance destinée à un cercle privé doit démarrer avec des règles explicites : qui crée les comptes, qui crée les salons et qui peut inviter des utilisateurs externes.
Étape 6 : créer le premier compte administrateur
Créez le compte administrateur avec la procédure documentée par Synapse, puis connectez-vous avec un client Matrix compatible comme Element. Le premier compte doit servir à vérifier la connexion, créer un salon de test et administrer l’instance ; il ne doit pas devenir un identifiant partagé entre plusieurs personnes.
Conservez les informations d’administration dans un gestionnaire de mots de passe et activez les protections proposées par le client. Le compte serveur, les accès système et les sauvegardes ne doivent pas reposer sur le même mot de passe ou la même boîte de messagerie de récupération.
Étape 7 : tester le chemin complet avant d’ajouter des utilisateurs
- Connectez le compte administrateur dans Element avec l’adresse du serveur Matrix.
- Créez un salon privé de test et vérifiez l’envoi d’un message texte.
- Ajoutez un second compte de test créé localement pour vérifier les invitations et les droits.
- Envoyez un fichier de taille modeste afin de contrôler le stockage des médias et les autorisations.
- Fermez puis reconnectez le client pour confirmer que les sessions et la synchronisation fonctionnent normalement.
Le résultat attendu est une conversation locale fiable entre deux comptes, avec un accès HTTPS valide et des droits cohérents. La fédération Matrix, les ponts vers d’autres plateformes et les intégrations avancées peuvent attendre : chaque couche ajoutée augmente la charge de diagnostic.
Comment sécuriser Matrix, les comptes et le chiffrement ?
La sécurité d’un serveur Matrix privé commence par HTTPS, des inscriptions contrôlées, des comptes administrateurs séparés et des mises à jour suivies. Le chiffrement de bout en bout protège le contenu des conversations qui l’emploient, mais les utilisateurs doivent vérifier leurs appareils et sauvegarder leurs clés pour conserver l’accès à leur historique chiffré.
Le protocole Matrix utilise principalement HTTPS et JSON pour les communications entre composants. La sécurité réelle dépend toutefois de toute la chaîne : serveur, client, navigateur ou application mobile, identifiants, sauvegardes et procédures de récupération.
Étape 8 : activer HTTPS et contrôler les inscriptions
Configurez un certificat TLS valide pour le nom de domaine du serveur, en suivant la documentation de votre proxy inverse ou de votre environnement d’hébergement. Vérifiez ensuite l’accès depuis un réseau extérieur, car un certificat accepté seulement sur le réseau local ne protège pas les utilisateurs distants.
Fermez les inscriptions publiques tant que les tests ne sont pas terminés. Pour une organisation, créez les comptes via une procédure interne ; pour un groupe personnel, limitez les invitations à des personnes identifiées et révisez régulièrement les comptes inactifs.
Étape 9 : vérifier les appareils et sauvegarder les clés
La vérification des appareils dans Element et dans les clients compatibles permet de confirmer que les clés de chiffrement correspondent aux bons interlocuteurs. La comparaison peut passer par un code QR ou par une méthode de comparaison proposée par le client ; le détail de l’interface varie selon les versions.
Une clé de récupération perdue peut empêcher la lecture de messages chiffrés sur un nouvel appareil. Chaque utilisateur doit donc activer la sauvegarde des clés lorsque son client le propose, conserver la clé de récupération dans un endroit sûr et vérifier qu’il peut l’utiliser avant de remplacer un téléphone ou un ordinateur.
Le chiffrement protège le contenu des échanges ; la vérification des appareils protège la confiance entre les personnes qui échangent.
Étape 10 : documenter les accès et les incidents
- Listez les personnes autorisées à administrer le système et Synapse.
- Définissez une procédure pour désactiver rapidement un compte perdu ou compromis.
- Notez l’emplacement des sauvegardes et la personne responsable de leur contrôle.
- Conservez un journal de maintenance avec les mises à jour et changements de configuration.
Une organisation qui s’appuie déjà sur des services auto-hébergés peut regrouper cette documentation avec celle de son stockage collaboratif. Le déploiement d’un cloud privé Nextcloud auto-hébergé illustre la même exigence : conserver le contrôle implique aussi d’assumer la sauvegarde, la sécurité et la continuité de service.
Faut-il activer la fédération Matrix et quels clients utiliser ?
La fédération Matrix permet à des utilisateurs de serveurs différents d’échanger et de rejoindre certains salons, selon les règles définies par leurs administrateurs. Pour un premier serveur privé, il est raisonnable de valider d’abord les échanges locaux, puis de décider si la fédération répond à un besoin concret de communication externe.
Element est un client Matrix largement disponible sur ordinateur et mobile. Un client doit être évalué sur des critères pratiques : compatibilité avec le chiffrement, vérification des appareils, notifications mobiles, gestion des pièces jointes et prise en charge éventuelle d’une authentification unique si votre organisation utilise un SSO.
Fédération : utile, mais pas obligatoire au premier jour
Un serveur fédéré peut échanger avec d’autres serveurs Matrix, comme des serveurs de messagerie électronique échangent des courriels. Cette ouverture facilite la collaboration entre organisations ou communautés, mais elle nécessite de vérifier le DNS, HTTPS, les règles de modération et les paramètres réseau.
Une instance privée peut aussi rester volontairement limitée à ses comptes locaux. Le choix dépend du cas d’usage : une équipe interne qui cherche un espace fermé n’a pas le même besoin qu’une communauté qui souhaite accueillir des membres présents sur d’autres instances Matrix.
Comparer Matrix, Signal, Discord et Slack selon l’usage
| Solution | Modèle principal | Cas d’usage adapté | Limite à considérer |
|---|---|---|---|
| Matrix avec Synapse | Fédéré et auto-hébergeable | Groupe souhaitant administrer son infrastructure | Déploiement, mises à jour et sauvegardes à gérer |
| Signal | Service centralisé avec application dédiée | Messagerie privée simple entre particuliers | Moins de contrôle sur l’infrastructure serveur |
| Discord | Plateforme centralisée de communautés | Salons communautaires et échanges informels | Dépendance au fournisseur et à ses règles |
| Slack | Service centralisé de collaboration | Équipes déjà structurées autour d’outils SaaS | Coûts et gouvernance des données à examiner |
Matrix ne constitue pas un remplacement automatique de toutes ces solutions. Le bon choix dépend du niveau de contrôle recherché, de la capacité d’administration disponible et des habitudes réelles des utilisateurs. Pour une équipe sans personne chargée de la maintenance, un service géré peut rester plus rationnel qu’un serveur auto-hébergé mal suivi.
Comment sauvegarder et maintenir un serveur Matrix privé ?
La maintenance d’un serveur Matrix privé consiste à sauvegarder les données utiles, contrôler la capacité de stockage, appliquer les mises à jour et tester périodiquement une restauration. Une sauvegarde qui n’a jamais été restaurée reste une hypothèse, pas une garantie de continuité.
Synapse conserve des données qui peuvent être réparties entre une base de données, des répertoires de médias, des fichiers de configuration et des secrets. La procédure exacte dépend de votre installation ; elle doit donc être construite à partir de la documentation de la méthode retenue plutôt qu’à partir d’une recette générique.
Étape 11 : définir le périmètre de sauvegarde
Identifiez les composants à sauvegarder avant de mettre en production : données applicatives, base de données, fichiers de configuration, certificats ou mécanismes de renouvellement, stockage des médias et informations nécessaires à la restauration. Chiffrez les copies de sauvegarde lorsque leur contenu ou leurs secrets le justifient.
Conservez au moins une copie hors de la machine Matrix. La copie externe peut être stockée chez un autre fournisseur ou sur un équipement distinct, selon vos contraintes de sécurité ; l’essentiel est qu’un incident sur le serveur principal ne détruise pas simultanément le service et ses sauvegardes.
Étape 12 : surveiller les signaux qui comptent
Surveillez la disponibilité du service, la date d’expiration du certificat TLS, l’espace disque, les erreurs répétées dans les journaux et l’état des sauvegardes. Un stockage qui se remplit silencieusement peut bloquer l’envoi de médias ou dégrader le fonctionnement du serveur bien avant une panne complète.
Planifiez les mises à jour du système, de Synapse et du client utilisé par les administrateurs. Avant une mise à jour importante, lisez les notes de version officielles, effectuez une sauvegarde cohérente et prévoyez une fenêtre de vérification avec un compte de test.
Quelles erreurs fréquentes bloquent une installation Matrix ?
Les incidents les plus courants ne viennent pas du protocole Matrix, mais de détails d’infrastructure : un DNS imprécis, un certificat invalide, une inscription laissée ouverte, des volumes non persistants ou une sauvegarde jamais testée. Identifier ces risques dès le début évite de reconstruire l’instance après l’arrivée des premiers utilisateurs.
Les erreurs ci-dessous sont réalistes pour une petite instance auto-hébergée. Chaque correction doit être validée avec un compte de test distinct, car un compte administrateur déjà connecté peut masquer un problème de connexion rencontré par les nouveaux utilisateurs.
Erreur 1 : ouvrir les inscriptions publiques sans modération
Une inscription publique peut attirer des comptes automatisés et des usages indésirables. Fermez les inscriptions au lancement, créez les premiers comptes manuellement et n’ouvrez le service que si vous disposez d’une règle de modération, d’une surveillance et d’une procédure de désactivation des comptes.
Erreur 2 : confondre chiffrement et récupération automatique
Le chiffrement de bout en bout ne garantit pas la récupération des anciens messages sur un nouvel appareil. Demandez aux utilisateurs de vérifier leurs appareils et de sauvegarder leurs clés de récupération avant toute migration ou réinitialisation.
Erreur 3 : déployer Docker sans volumes persistants identifiés
Un conteneur facilite le déploiement, mais les données doivent vivre sur des volumes persistants explicitement sauvegardés. Une recréation de conteneur sans compréhension du stockage peut conduire à une perte de configuration ou de données applicatives.
Erreur 4 : activer trop tôt la fédération ou des ponts externes
Les ponts vers des services comme Telegram, Discord ou Slack peuvent répondre à un besoin d’interopérabilité, mais ils ajoutent des identifiants, des flux de données et des règles de sécurité à maintenir. Validez d’abord les messages locaux, les droits d’accès et les sauvegardes.
Erreur 5 : ne jamais tester la restauration
Une sauvegarde copiée chaque nuit ne prouve pas qu’un serveur peut redémarrer après un incident. Planifiez un test de restauration sur un environnement isolé ou selon une procédure validée, puis documentez les étapes réellement nécessaires.
À retenir
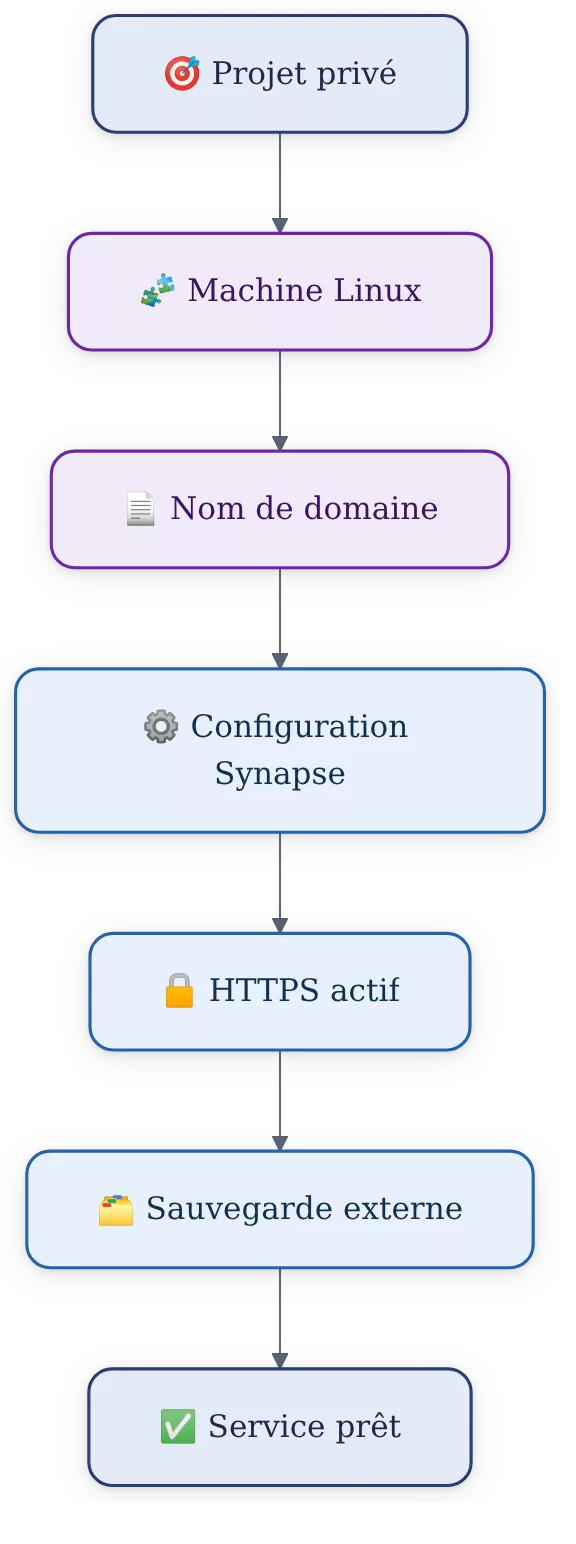
- 🎯 Installer Synapse répond à un besoin de contrôle, pas à une recherche de simplicité absolue.
- 🔒 HTTPS, inscriptions fermées et vérification des appareils forment le socle de sécurité.
- 📄 Le nom de domaine et le DNS doivent être validés avant toute ouverture aux utilisateurs.
- 🗂️ Une sauvegarde utile inclut les données, la configuration et une restauration testée.
- ⚙️ Commencez sans fédération avancée, puis ajoutez les fonctions selon des besoins prouvés.
Questions fréquentes sur un serveur Matrix privé
Peut-on installer Matrix sur un ordinateur personnel ?
Un ordinateur personnel peut héberger Matrix pour des essais ou un usage local, à condition de disposer d’une connexion stable et d’un accès réseau correctement configuré. Pour un service accessible en continu, une machine virtuelle ou un serveur dédié reste généralement plus simple à maintenir.
Faut-il obligatoirement un nom de domaine ?
Un nom de domaine est fortement recommandé pour disposer d’identifiants lisibles, configurer HTTPS proprement et faciliter les échanges avec les clients et d’éventuels serveurs fédérés. Une adresse IP seule complique la gestion des certificats et rend le service moins pratique.
Les conversations Matrix sont-elles privées par défaut ?
Les salons peuvent être publics ou privés, et les conversations compatibles peuvent utiliser le chiffrement de bout en bout. La confidentialité dépend aussi des paramètres du salon, des appareils vérifiés, de la protection des comptes et de la gestion des clés de récupération.
Peut-on utiliser un serveur Matrix privé sur téléphone ?
Oui, un client Matrix compatible comme Element est disponible sur Android et iOS, en plus des systèmes de bureau courants. Chaque utilisateur doit sélectionner l’adresse de son serveur, se connecter avec son compte et vérifier son nouvel appareil si le chiffrement est activé.
Comment supprimer ou désactiver un compte Matrix ?
La désactivation d’un compte doit être réalisée avec les outils d’administration prévus par Synapse et documentée dans votre procédure interne. Avant toute suppression définitive, vérifiez les conséquences sur l’accès aux salons, les obligations de conservation éventuelles et les données de sauvegarde.
Sources utiles à consulter
- Documentation Matrix → comprendre le protocole, les clients et la fédération → vérifier l’architecture avant d’ouvrir le serveur.
- Documentation Synapse → suivre l’installation et la configuration correspondant à votre environnement → contrôler les notes de version avant chaque mise à jour.
- Aide officielle Element → vérifier les fonctions de connexion, de chiffrement et de récupération → accompagner les utilisateurs lors du changement d’appareil.