Héberger MinIO chez soi : comprendre le stockage objet et créer un serveur de fichiers personnel
Héberger MinIO chez soi : comprendre le stockage objet et créer un serveur de fichiers personnel
Héberger MinIO chez soi consiste à installer un serveur de stockage objet compatible S3 sur une machine personnelle, puis à y accéder avec une application, un outil de sauvegarde ou un client S3. MinIO convient surtout aux fichiers manipulés par des logiciels et des automatisations ; il ne remplace pas directement un partage de dossiers classique.
Un serveur MinIO domestique peut servir à centraliser des sauvegardes applicatives, des médias, des archives ou des fichiers produits par des services auto-hébergés. Le déploiement reste raisonnable sur un ordinateur inutilisé, mais l’accès distant, les identifiants, les disques et les copies de secours demandent une configuration sérieuse.
En bref
🗂️ MinIO stocke des objets dans des compartiments, appelés buckets, plutôt que dans une arborescence de dossiers réseau classique.
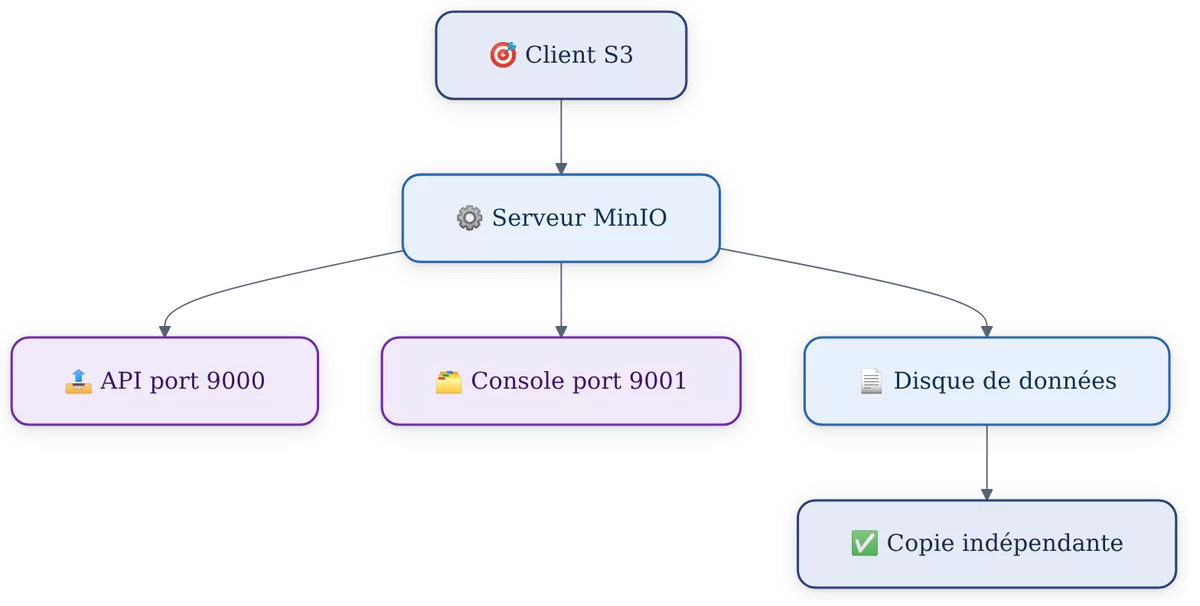
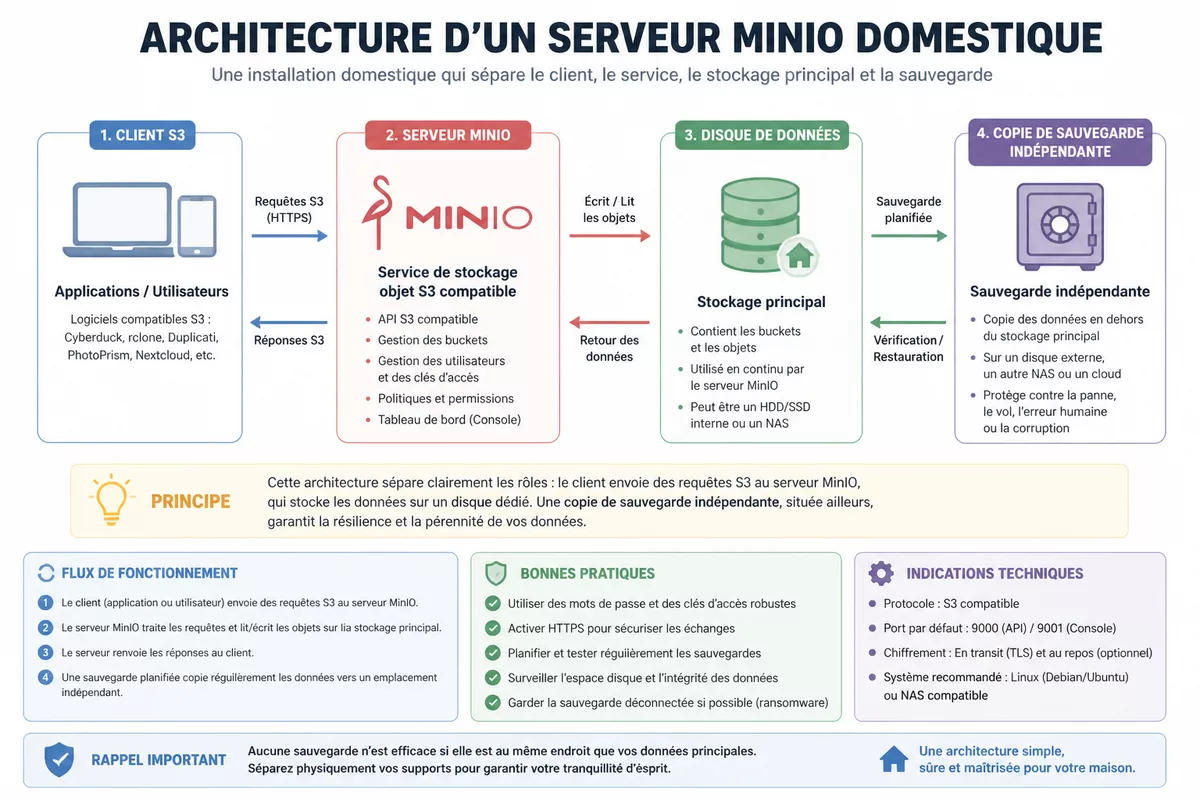
🔌 L’API S3 de MinIO écoute habituellement sur le port 9000, tandis que la console d’administration utilise le port 9001.
🔒 Un serveur de stockage maison ne doit pas être exposé directement sur Internet : un accès HTTPS, des identifiants uniques et un filtrage réseau sont le minimum.
💾 MinIO apporte du stockage, pas une sauvegarde complète : une panne de disque, un effacement ou un rançongiciel exigent plusieurs copies indépendantes.
MinIO et le stockage objet expliqués simplement
MinIO est un serveur de stockage objet compatible avec l’API Amazon S3. Un stockage objet à domicile conserve chaque fichier comme un objet associé à un identifiant, des métadonnées et un compartiment, au lieu de présenter d’abord des dossiers partagés via SMB ou NFS. Cette logique répond bien aux applications, aux sauvegardes et aux traitements automatisés.
Un objet peut contenir une photo, une archive, une sauvegarde de base de données ou un document. Un compartiment MinIO regroupe ces objets et applique des règles d’accès, de versionnage ou de cycle de vie. MinIO devient utile lorsque le logiciel sait parler S3 ; sans compatibilité S3, un partage de fichiers classique sera souvent plus simple.
Qu’est-ce que le stockage objet ?
Le stockage objet sépare le contenu du fichier de son emplacement physique sur le disque. Une application demande un objet à l’aide d’une clé, par exemple sauvegardes/2026/base.sql.gz, et le serveur renvoie le contenu si la politique d’accès l’autorise. Les préfixes dans les noms d’objets ressemblent à des dossiers, mais ne constituent pas une arborescence de système de fichiers.
Cette différence compte au quotidien. Un explorateur de fichiers, un montage réseau et l’édition directe d’un document sont pensés pour SMB, NFS ou WebDAV. Une application de sauvegarde, un site web, un outil de synchronisation ou un pipeline de données peut en revanche exploiter l’API S3 sans dépendre d’un partage réseau monté sur chaque machine.
À quoi sert MinIO à domicile ?
- Recevoir les sauvegardes d’applications compatibles S3.
- Conserver des archives de photos, de vidéos ou de documents dans des compartiments séparés.
- Tester localement une intégration S3 avant un déploiement professionnel.
- Fournir un stockage objet à des services auto-hébergés qui savent utiliser une URL S3.
Un stockage objet personnel est un bon backend pour des applications ; ce n’est pas automatiquement un disque réseau confortable pour tous les usages bureautiques.
MinIO convient-il à un serveur personnel à la maison ?
MinIO convient à un serveur personnel lorsque les données sont consommées par des clients compatibles S3 et que l’administrateur accepte de gérer les mises à jour, la sécurité et les sauvegardes. Un déploiement autonome sur une machine unique reste adapté à l’apprentissage ou à des données non critiques ; la continuité de service reste limitée par le disque, l’alimentation et la connexion domestique.
MinIO peut fonctionner en mode standalone sur un seul serveur ou en mode distribué sur plusieurs nœuds. Le mode distribué utilise le codage d’effacement pour répartir les données et la redondance. Ce mécanisme améliore la tolérance aux pannes, mais ne transforme pas un ensemble de machines domestiques en service géré.
Prévoir le matériel et le réseau
Une machine Linux dédiée, un ordinateur recyclé ou un petit serveur domestique peut héberger MinIO pour un usage limité. La documentation et les recommandations de déploiement doivent être relues selon l’édition réellement utilisée ; les besoins dépendent davantage du volume, du nombre de transferts simultanés et de la taille des objets que du seul démarrage du service.
Préparez au minimum un disque dédié aux données, une adresse IP locale stable ou réservée par DHCP, ainsi qu’un emplacement de sauvegarde distinct. Le point de départ raisonnable consiste à isoler les données MinIO du disque système et à documenter leur emplacement avant le premier envoi de fichier.
| Élément | Rôle dans un serveur MinIO | Vigilance pratique |
|---|---|---|
| Machine hôte | Exécute le service MinIO | Prévoir les mises à jour du système et une alimentation stable. |
| Disque de données | Conserve les objets des compartiments | Un disque unique reste un point de panne unique. |
| Réseau local | Relie les clients S3 au serveur | Réserver une adresse IP simplifie la configuration. |
| Copie externe | Protège contre la panne ou la perte locale | La copie doit être indépendante du serveur principal. |
Définir une stratégie de données avant l’installation
Créez une séparation simple entre les usages : un compartiment pour les sauvegardes, un autre pour les fichiers d’une application et, si nécessaire, un troisième pour les tests. Cette organisation réduit le risque qu’une clé d’accès destinée à un service secondaire puisse lire l’ensemble de votre stockage personnel.
Décidez aussi ce qui doit survivre à une panne complète du serveur. Les fichiers irremplaçables exigent au moins une copie hors de cette machine, idéalement sur un support déconnecté ou dans un autre lieu. Le versionnage peut limiter les conséquences d’un écrasement, mais il consomme de l’espace et ne dispense pas d’une copie séparée.
Comment installer MinIO sur une machine personnelle ?
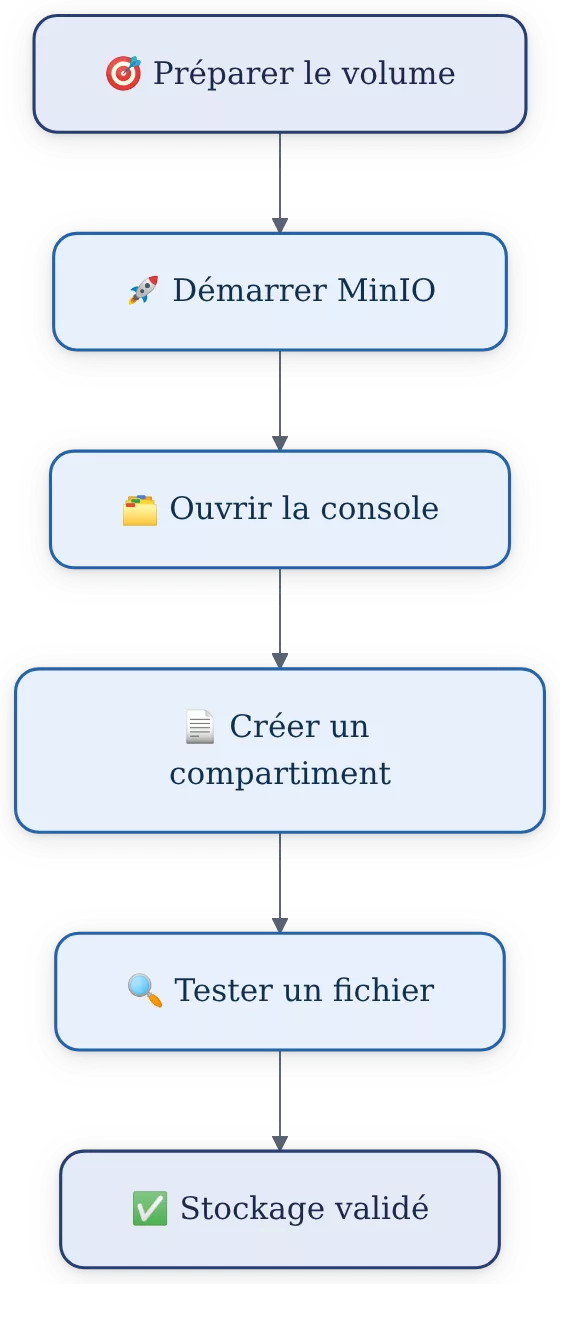
Pour installer MinIO chez soi, commencez par une instance isolée sur le réseau local, un volume de données dédié et des identifiants administrateur robustes. La méthode par conteneur Docker facilite le démarrage, mais elle ne règle ni la mise à jour de l’image ni la protection du disque ; vérifiez toujours la documentation officielle correspondant à votre édition avant l’exposition du service.
Le tutoriel ci-dessous vise un laboratoire ou un usage local contrôlé. La documentation officielle de MinIO pour Linux doit rester la référence pour les options supportées, les changements d’interface et les procédures de mise à niveau.
Étape 1 : préparer le volume de données et les identifiants
Créez un répertoire dédié aux objets MinIO sur le disque prévu pour les données, par exemple /srv/minio-data. Vérifiez que l’utilisateur ou le moteur de conteneurs peut écrire dans ce répertoire. Ne placez pas les objets dans un dossier temporaire, dans le répertoire personnel d’un utilisateur non maîtrisé ou sur un volume monté de manière intermittente.
Générez ensuite un identifiant administrateur et un mot de passe long, uniques et stockés dans un gestionnaire de mots de passe. Les variables MINIO_ROOT_USER et MINIO_ROOT_PASSWORD donnent un accès étendu : elles ne doivent pas être reprises pour les applications clientes.
Étape 2 : lancer MinIO en conteneur sur le réseau local
La commande suivante illustre un lancement Docker local avec un volume persistant et les ports habituels de MinIO. Remplacez les valeurs d’exemple avant l’exécution et n’utilisez pas cette configuration telle quelle sur Internet. Vérifiez l’image et la syntaxe dans la documentation officielle avant de choisir une version pour votre environnement.
docker run -d \
  --name minio \
  --restart unless-stopped \
  -p 9000:9000 \
  -p 9001:9001 \
  -e MINIO_ROOT_USER="administrateur-local" \
  -e MINIO_ROOT_PASSWORD="mot-de-passe-long-et-unique" \
  -v /srv/minio-data:/data \
  quay.io/minio/minio server /data --console-address ":9001"
Le service expose généralement l’API S3 sur le port 9000 et la console sur le port 9001. Après le démarrage, contrôlez l’état avec docker ps puis consultez les journaux avec docker logs minio. Une erreur de permission sur /srv/minio-data doit être corrigée avant tout ajout de données.
Étape 3 : ouvrir la console et créer un premier compartiment
Depuis un appareil du réseau local, ouvrez http://adresse-ip-du-serveur:9001 et connectez-vous avec les identifiants administrateur créés à l’étape précédente. La console permet de créer un compartiment, de charger un fichier et de vérifier que le volume persistant reçoit bien les données.
Créez un compartiment avec un nom explicite, tel que sauvegardes-maison ou archives-photos. Téléversez un petit fichier de test, téléchargez-le ensuite depuis la console et contrôlez son intégrité. Le test doit vérifier le cycle complet : écriture, lecture et persistance après un redémarrage du conteneur.
Étape 4 : créer une clé dédiée pour chaque application
Une application ne doit pas utiliser le compte administrateur. Créez un utilisateur ou une clé d’accès spécifique, puis associez-la à une politique JSON limitée au compartiment nécessaire. Une application de sauvegarde n’a généralement besoin que de lire et écrire dans son propre espace, pas d’administrer les utilisateurs ou les règles globales.
Le client officiel mc, appelé MinIO Client, sert notamment à gérer les compartiments, les objets, les utilisateurs et les politiques. La console reste pratique pour débuter ; l’automatisation via mc devient plus fiable lorsque la configuration doit être reproduite sur une autre machine.
- Créer le compartiment destiné au service concerné.
- Créer un identifiant ou une clé d’accès propre à ce service.
- Associer une politique limitée au compartiment et aux actions indispensables.
- Configurer l’URL S3, la région éventuelle, la clé et le secret dans l’application.
- Envoyer puis restaurer un fichier de test avant de considérer la configuration comme validée.
Comment sécuriser MinIO à domicile sans exposer ses fichiers ?
Pour sécuriser MinIO à domicile, gardez l’administration sur le réseau local, utilisez une connexion HTTPS pour tout accès distant et créez des identifiants distincts par application. L’ouverture brute des ports 9000 et 9001 vers Internet augmente fortement la surface d’attaque, surtout si la console ou des clés administrateur deviennent accessibles depuis l’extérieur.
MinIO prend en charge des politiques IAM compatibles JSON, des utilisateurs avec clés d’accès et le chiffrement côté serveur, notamment SSE-S3 et SSE-KMS selon la configuration. Ces fonctions sont utiles, mais elles ne compensent pas un mot de passe faible, un routeur mal configuré ou une machine hôte non mise à jour.
Protéger les accès administrateur et applicatifs
- Conservez le compte racine pour l’administration exceptionnelle, pas pour les applications.
- Créez une clé différente pour chaque service compatible S3.
- Accordez uniquement les actions nécessaires : lecture, écriture ou liste sur un compartiment précis.
- Supprimez immédiatement les clés non utilisées et remplacez une clé soupçonnée d’avoir fuité.
- Conservez les secrets hors des dépôts Git et hors des captures d’écran de configuration.
Choisir un accès distant maîtrisé
Un VPN personnel ou un tunnel d’accès privé limite l’exposition publique du serveur de stockage maison. Une autre approche consiste à placer MinIO derrière un proxy inverse correctement configuré avec TLS, filtrage et noms de domaine maîtrisés. Dans les deux cas, la console d’administration mérite des restrictions plus fortes que l’API utilisée par une application.
Un certificat TLS protège les échanges réseau, mais ne protège pas les données si un compte disposant de droits excessifs est compromis. L’accès externe doit donc combiner chiffrement du transport, authentification, politiques minimales et surveillance des connexions anormales.
Le bon réflexe n’est pas d’ouvrir MinIO au plus vite : c’est de limiter qui peut joindre le service, avec quelles clés et pour quelles opérations.
Sauvegarder et restaurer les données : ce que MinIO ne fait pas seul
MinIO peut conserver des objets et proposer des fonctions telles que le versionnage, les règles de cycle de vie ou le verrouillage d’objets selon la configuration. MinIO ne constitue toutefois pas une stratégie de sauvegarde complète sur une machine unique : une panne de disque, un vol, un incendie ou une erreur d’administration peut toucher le serveur et toutes les données qu’il contient.
Une sauvegarde avec MinIO devient crédible lorsque les objets importants existent dans plusieurs copies indépendantes. Une copie sur un autre disque connecté au même ordinateur protège mal contre une panne de l’hôte ; une copie hors ligne ou hors site réduit davantage les risques physiques et les erreurs de manipulation.
Mettre en place plusieurs copies
Commencez par identifier les compartiments qui contiennent des données irremplaçables. Programmez ensuite une copie vers un support distinct ou vers un second emplacement maîtrisé. La réplication inter-sites existe pour certains scénarios MinIO, mais un déploiement domestique n’a pas besoin de reproduire une architecture multi-cluster pour appliquer une discipline de copies séparées.
Testez la restauration sur un fichier réel et sur un dossier complet. Une sauvegarde non testée reste une hypothèse : le fichier peut être absent, corrompu, chiffré avec une clé perdue ou inaccessible à cause d’une politique trop restrictive.
Préparer une procédure après incident
- Arrêter les écritures si une corruption ou une suppression inhabituelle est détectée.
- Identifier le compartiment, les objets et la période concernés.
- Vérifier si une version antérieure ou une copie indépendante est disponible.
- Restaurer d’abord dans un emplacement de contrôle, sans écraser immédiatement les données restantes.
- Documenter la cause de l’incident et corriger les droits ou l’automatisation impliqués.
Surveiller et maintenir un serveur de stockage maison
Un serveur MinIO personnel demande des contrôles réguliers sur l’espace disque, les journaux, la santé du système hôte et les sauvegardes. La console aide à visualiser les compartiments et les accès, mais l’état du disque, la température, les erreurs matérielles et le remplissage du système relèvent aussi de l’administration Linux ou du système utilisé.
Programmez un contrôle périodique du redémarrage du service, de l’accès à un objet de test et de l’exécution de la copie de sauvegarde. La maintenance utile ne consiste pas à regarder un tableau de bord : elle consiste à détecter assez tôt un disque plein, une tâche en erreur ou une clé compromise.
Mettre à jour sans casser l’accès aux données
Avant une mise à jour, lisez les notes de version de l’éditeur, sauvegardez la configuration nécessaire et vérifiez que les objets sont bien copiés ailleurs. Dans un environnement personnel, une fenêtre de maintenance planifiée vaut mieux qu’une mise à jour improvisée juste avant une sauvegarde importante.
Le contexte de support doit aussi guider le choix. MinIO Community Edition a été placée en maintenance à la fin de l’année 2025, avec un impact direct sur les correctifs et la pérennité des installations auto-hébergées. Une installation existante doit donc faire l’objet d’un inventaire : version utilisée, exposition réseau, données critiques et plan de migration ou de maintien sous contrôle.
MinIO ou serveur de fichiers classique : que choisir ?
Choisissez MinIO si vos outils parlent S3, si vous avez besoin de compartiments séparés, de clés d’accès et d’automatisations orientées objet. Choisissez un serveur de fichiers classique si l’objectif principal est de parcourir, modifier et partager des dossiers depuis des ordinateurs, des téléphones ou des applications qui ne connaissent ni S3 ni les politiques IAM.
Le choix n’oppose pas deux solutions équivalentes. MinIO remplit le rôle d’un stockage objet ; Samba ou NFS répondent à un partage de fichiers réseau ; Nextcloud ajoute une interface de synchronisation et de collaboration. Pour des fichiers personnels accessibles depuis plusieurs appareils, un cloud privé Nextcloud auto-hébergé sera souvent plus immédiat.
| Solution | Usage principal | Avantage | Limite à connaître |
|---|---|---|---|
| MinIO | Applications compatibles S3, sauvegardes, automatisations | Compartiments, clés d’accès, API S3 | Peu adapté à l’édition quotidienne de fichiers comme sur un disque réseau. |
| Samba ou NFS | Partage de dossiers sur le réseau local | Compatible avec les explorateurs de fichiers | Ne fournit pas nativement une API S3 pour les applications. |
| Nextcloud | Synchronisation, partage et accès web | Interface utilisateur et clients de synchronisation | Ajoute une couche applicative à maintenir. |
| Garage | Stockage objet S3 auto-hébergé | Alternative open source française sous licence AGPLv3 | La migration nécessite de vérifier les compatibilités et procédures. |
Erreurs fréquentes lors d’un hébergement MinIO chez soi
Les erreurs les plus coûteuses surviennent rarement lors du premier démarrage. Elles apparaissent quand le serveur reçoit de vraies données, quand la capacité manque ou lorsqu’un accès distant est ouvert sans contrôle. Une installation simple peut rester saine si les limites sont reconnues dès le départ.
- Utiliser le compte racine dans chaque application. Une fuite donne alors des droits étendus ; créez une clé dédiée et limitée pour chaque usage.
- Ouvrir les ports 9000 et 9001 directement sur la box Internet. La console devient une cible ; préférez un VPN ou un proxy inverse HTTPS avec filtrage.
- Confondre redondance locale et sauvegarde. Le versionnage ou plusieurs disques ne remplacent pas une copie indépendante hors de la machine.
- Ignorer l’espace libre. Un disque saturé peut interrompre les écritures ; surveillez le stockage hôte et fixez des alertes adaptées.
- Déployer une version non maintenue sans plan. L’absence de correctifs accroît le risque ; documentez la version et préparez une évolution contrôlée.
À retenir
- 🎯 MinIO sert au stockage objet compatible S3, pas au partage de dossiers classique.
- 🔒 Les clés applicatives limitées valent mieux qu’un compte administrateur partagé.
- 💾 Un disque unique et MinIO ne constituent pas une stratégie de sauvegarde complète.
- 🌐 Un VPN ou un proxy HTTPS réduit les risques d’un accès distant.
- 🧭 Le statut de maintenance de MinIO Community Edition impose d’anticiper la pérennité.
Questions fréquentes sur MinIO à domicile
MinIO est-il adapté à un débutant ?
MinIO reste accessible pour une personne à l’aise avec Docker, Linux et les notions de réseau local. Un débutant complet doit commencer par un usage local, sans accès Internet, afin de comprendre les compartiments, les clés et les sauvegardes avant de complexifier l’installation.
Peut-on accéder à MinIO depuis l’extérieur de la maison ?
Un accès distant est possible, mais une redirection de ports directe vers la console ou l’API n’est pas un bon point de départ. Un VPN personnel ou un proxy inverse configuré en HTTPS, avec des accès restreints, offre une approche plus prudente.
MinIO remplace-t-il une sauvegarde ?
MinIO stocke des données, mais un serveur unique reste vulnérable à la panne de disque, à une suppression, à un incident matériel ou à un accès compromis. Une stratégie fiable prévoit des copies indépendantes et des restaurations de test.
Combien de mémoire et d’espace faut-il prévoir ?
Le besoin dépend du volume d’objets, des transferts simultanés et des applications connectées. Prévoyez surtout un disque de données séparé, de l’espace libre pour les versions éventuelles et une capacité distincte pour les sauvegardes.
Que faire si le disque MinIO tombe en panne ?
La réponse dépend de l’architecture et des copies disponibles. Sur un serveur autonome avec un seul disque, la restauration depuis une sauvegarde indépendante est la procédure réaliste ; c’est pourquoi le test de restauration doit être réalisé avant l’incident.
Sources utiles à consulter
- Documentation officielle MinIO pour Linux : installation, administration et options de déploiement à vérifier selon l’édition utilisée.
- Documentation officielle MinIO Client : gestion des compartiments, objets, utilisateurs et politiques avec
mc. - Documentation de Garage : présentation d’une alternative open source compatible S3 à évaluer avant toute migration.