Connexion distante Linux sécurisée : accéder à un serveur sans ouvrir de faille inutile
Connexion distante Linux sécurisée : accéder à un serveur sans ouvrir de faille inutile
Une connexion distante Linux sécurisée ne repose pas sur un seul réglage magique. En pratique, le bon réflexe est de combiner SSH, clés d’authentification, filtrage réseau et journalisation pour réduire la surface d’attaque sans bloquer l’administration quotidienne.
Le sujet compte parce qu’un serveur reste souvent exposé dès qu’il doit être administré à distance. L’enjeu n’est pas seulement de “se connecter”, mais de savoir qui peut entrer, depuis où, avec quel niveau de preuve et comment réagir si un compte ou une clé doit être révoqué. Cet article donne la logique de décision, pas une recette décorative.
En bref
🔐 La base d’une connexion distante Linux sécurisée, c’est SSH avec clés, pas un mot de passe exposé à Internet.
🧱 Le vrai gain vient des couches combinées : filtrage IP, comptes limités, journaux et, selon le contexte, VPN ou bastion.
⚠️ Changer le port SSH seul ne protège presque rien : cela réduit le bruit, pas le risque de fond.
📋 Le bon test est simple : si une clé fuit, un compte est compromis ou un prestataire part, pouvez-vous couper l’accès vite et proprement ?
Pourquoi la connexion distante à Linux mérite une vraie stratégie de sécurité
Sur un serveur, l’accès distant est souvent le premier point d’entrée tenté par un attaquant. Si la configuration est laissée “par défaut”, le service reste fonctionnel, mais la surface d’attaque peut être inutilement large. Le bon objectif n’est pas d’empiler des options, mais de décider quelles portes restent ouvertes, pour qui, et sous quelles conditions.
Il faut aussi distinguer deux usages que l’on mélange souvent : l’accès terminal à un serveur, et le bureau distant graphique. Pour un serveur, la voie la plus saine reste généralement SSH. Le bureau distant ne se justifie que si vous avez un besoin graphique réel, sinon vous ajoutez de la complexité sans gain de sécurité.
Un serveur accessible à distance n’est pas sûr parce qu’il est chiffré ; il l’est quand il n’accepte que les identités attendues, depuis les bonnes adresses, avec des traces exploitables.
Comment sécuriser SSH sans casser l’accès quotidien ?
La réponse courte est simple : gardez SSH comme base, mais durcissez-le sur trois axes — authentification, exposition réseau et traçabilité. Vous ne cherchez pas à rendre l’accès impossible ; vous cherchez à rendre l’accès non autorisé difficile, coûteux et visible. C’est ce compromis qui tient en production.
Pour visualiser la logique de durcissement, une démonstration vidéo aide souvent à relier les réglages au risque réel :
- Désactiver le mot de passe dès que les clés fonctionnent correctement, surtout si le serveur est exposé à Internet.
- Interdire la connexion directe du compte root et passer par un compte nominatif avec élévation ponctuelle.
- Limiter les comptes autorisés avec une règle explicite plutôt qu’avec des droits implicites.
- Restreindre les adresses sources si vos usages le permettent, notamment pour un serveur d’équipe ou d’administration interne.
- Conserver les journaux pour repérer les essais répétés, les échecs d’authentification et les connexions inhabituelles.
Changer le port SSH peut réduire le bruit des scans, mais pas la nécessité d’une clé, d’un filtrage réseau et de journaux lisibles.
En pratique, l’ordre des priorités compte plus que l’effet d’annonce. Une clé SSH bien gérée protège mieux qu’un port exotique ; un pare-feu bien réglé protège mieux qu’un service “caché”. Et si vous devez choisir, commencez par l’authentification forte avant les ajustements cosmétiques.
Clés SSH, mot de passe et authentification multifacteur : que faut-il vraiment activer ?
La meilleure option n’est pas de “tout activer”, mais de choisir le bon couple sécurité-usage. Pour un accès distant courant, la combinaison la plus solide reste clé SSH + compte nominatif + journalisation. L’authentification multifacteur devient particulièrement utile quand l’accès est très sensible, partagé entre plusieurs personnes ou exposé à un chemin d’accès plus large qu’un simple réseau interne.
| Mesure | Ce qu’elle réduit | Limite | Quand la privilégier |
|---|---|---|---|
| Clés SSH | Le risque d’attaque par mot de passe faible ou réutilisé | Une clé volée reste une clé valide tant qu’elle n’est pas révoquée | Presque toujours, pour l’administration distante |
| Mot de passe seul | Rien de structurel | Vulnérable aux essais automatisés et au phishing | À éviter sur un serveur exposé |
| Authentification multifacteur | L’usage d’un identifiant compromis seul | N’empêche pas une mauvaise gestion des privilèges | Accès sensibles, bastion, équipe distribuée |
| Compte root direct | Pratiquement rien | Donne tout sans traçabilité fine | À bannir dans la plupart des cas |
Si vous gérez plusieurs personnes, la règle la plus saine est la suivante : un compte par personne, une clé par personne, une révocation par personne. Cela simplifie l’audit, la sortie d’un prestataire et l’analyse après incident. Le partage d’un même compte “admin” est commode au départ, mais coûte cher au moment où il faut comprendre qui a fait quoi.
Les bonnes pratiques à garder sont sobres :
- générer une clé moderne et la stocker dans un environnement maîtrisé ;
- protéger la clé privée par une phrase secrète robuste ;
- ne jamais recycler la même clé sur tous les serveurs si vous pouvez l’éviter ;
- retirer immédiatement la clé d’un collaborateur parti ou d’un poste perdu ;
- vérifier que l’accès de secours fonctionne avant de couper le mot de passe.
VPN, bastion ou accès direct : que choisir pour un serveur Linux ?
La bonne réponse dépend du contexte, pas d’une préférence de goût. Pour un serveur isolé ou un petit environnement, l’accès direct via SSH, durci correctement, peut suffire. Pour une équipe, un prestataire ou une infrastructure exposée, un VPN ou un bastion améliore la maîtrise des accès et la traçabilité. Le point clé est de savoir où vous acceptez la complexité supplémentaire.
| Approche | Avantage principal | Limite concrète | Usage le plus cohérent |
|---|---|---|---|
| Accès direct SSH | Simplicité, faible latence, administration rapide | Le service reste exposé au réseau public si le filtrage est faible | Serveur personnel, petit parc, exposition très maîtrisée |
| VPN | Réduit l’exposition des services d’administration | Le VPN devient une dépendance critique à durcir lui aussi | Réseau d’équipe, accès interne, contexte hybride |
| Bastion | Centralise les accès, les logs et les règles | Ajoute un point sensible à maintenir et surveiller | Production, prestataires, environnements régulés |
Le bastion est souvent le meilleur choix quand plusieurs personnes se connectent à plusieurs machines. Il impose un point de passage unique, donc un meilleur contrôle et des journaux plus utiles. Le VPN est intéressant si vous voulez d’abord réduire l’exposition réseau, mais il ne remplace ni les comptes nominatifs ni le durcissement du service cible.
- Choisissez l’accès direct si vous cherchez la simplicité et que le périmètre est petit.
- Choisissez le VPN si vous voulez cacher les services d’administration au réseau public.
- Choisissez le bastion si vous avez besoin d’un contrôle centralisé et d’une meilleure traçabilité.
Les erreurs qui donnent une fausse impression de sécurité
La fausse sécurité vient souvent de mesures visibles mais secondaires. Un port non standard, par exemple, ne protège pas contre un mot de passe faible, un compte partagé ou une clé mal gérée. Le risque est de se féliciter d’un réglage facile à montrer alors que la structure d’accès reste fragile.
Voici les erreurs les plus coûteuses en pratique :
- Laisser le mot de passe actif alors que les clés sont déjà déployées.
- Conserver root en connexion directe parce que cela “fait gagner du temps”.
- Ouvrir SSH à tout Internet sans restriction d’origine, même sur un serveur peu utilisé.
- Ignorer les journaux jusqu’au jour où une alerte devient une urgence.
- Oublier les mises à jour du système et du serveur SSH lui-même.
La logique du moindre privilège reste la plus solide : un compte limité, des droits explicites, une exposition réseau minimale et un plan de révocation. C’est moins spectaculaire qu’un outil “révolutionnaire”, mais bien plus utile quand il faut contenir un incident ou fermer un accès après un départ.
Quelle stratégie choisir selon votre usage réel ?
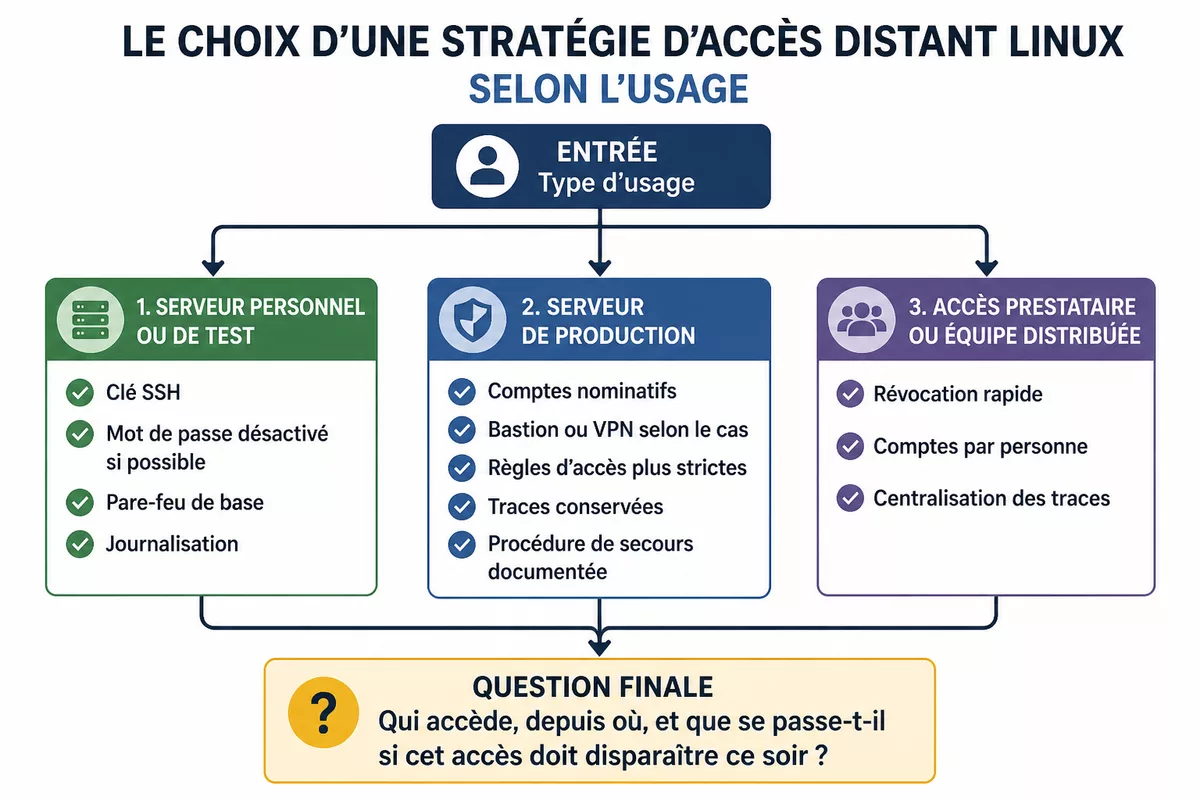
La bonne configuration n’est pas la même pour un serveur de test, un serveur de production ou un accès prestataire. L’erreur fréquente consiste à appliquer le même niveau de rigidité à tout le monde ou, à l’inverse, à tout simplifier au nom de l’ergonomie. La bonne méthode consiste à aligner le niveau de protection sur la criticité et sur le nombre d’utilisateurs.
Serveur personnel ou de test : visez un socle simple, mais pas faible. Clé SSH, mot de passe désactivé si possible, pare-feu de base et journalisation suffisent souvent à limiter le risque sans alourdir la maintenance.
Serveur de production : ajoutez de la structure. Comptes nominatifs, bastion ou VPN selon le cas, règles d’accès plus strictes, traces conservées et procédure de secours documentée. Ici, l’enjeu n’est pas seulement la sécurité brute ; c’est la continuité de service.
Accès prestataire ou équipe distribuée : la priorité est la révocation rapide. Si une clé doit sauter, il faut pouvoir l’enlever sans affecter tout le reste. C’est là que les comptes par personne et la centralisation des traces deviennent décisives.
Un bon test pratique consiste à se poser trois questions : qui accède, depuis où, et que se passe-t-il si cet accès doit disparaître ce soir ? Si vous n’avez pas de réponse claire, la configuration est encore trop fragile.
Comment vérifier qu’une connexion distante Linux sécurisée tient dans le temps ?
La sécurité d’un accès distant ne se juge pas le jour de l’installation, mais au moment où il faut révoquer, auditer ou dépanner. Une configuration utile est une configuration que l’on peut vérifier rapidement, corriger sans panique et documenter sans ambiguïté. C’est aussi ce qui évite les coupures d’accès inutiles.
- Tester d’abord avec une session de secours encore ouverte.
- Vérifier que la connexion fonctionne avec la bonne clé et le bon compte.
- Contrôler que les journaux enregistrent bien les réussites et les échecs.
- Valider que les adresses non autorisées sont effectivement bloquées.
- Simuler la révocation d’une clé ou d’un compte pour vérifier la procédure.
Sur le plan opérationnel, regardez en priorité les journaux d’authentification du système et les événements liés au service SSH. Selon la distribution, cela passe par le journal système ou par un fichier d’authentification classique. L’objectif n’est pas de tout lire en permanence, mais de pouvoir retrouver vite une séquence d’accès suspecte.
Si vous voulez aller plus loin, documentez trois points dans un coin de votre runbook :
- où sont les logs utiles ;
- qui peut encore se connecter si un compte principal tombe ;
- quelle commande ou quel geste permet de retirer une clé immédiatement.
Sources utiles à consulter
Pour vérifier une configuration ou aller plus loin, mieux vaut repartir des documents qui décrivent le comportement réel des outils plutôt que des résumés approximatifs. Les références suivantes sont celles qu’on consulte en premier quand on veut administrer proprement, sans bricoler.
- Documentation OpenSSH : utile pour comprendre les options de
sshd_config, les clés, les restrictions d’accès et la journalisation. - Documentation de votre distribution : pratique pour vérifier le nom du service, l’emplacement des journaux et les comportements par défaut.
- Documentation du pare-feu local : UFW, nftables ou l’outil natif de la distribution, selon votre environnement.
- Guides de durcissement reconnus : utiles pour croiser les bonnes pratiques et éviter les réglages purement cosmétisés.
À retenir
- 🔎 SSH est la base, mais la sécurité vient surtout des couches ajoutées autour.
- 🗝️ Les clés SSH, les comptes nominatifs et la révocation rapide comptent plus qu’un port exotique.
- 🧭 Le bon choix entre accès direct, VPN et bastion dépend du contexte et du niveau d’exposition.
- 🧪 Une configuration utile se teste, se journalise et se révoque sans surprise.
- 🚫 Un accès distant sûr n’est pas un accès “caché” : c’est un accès limité, lisible et contrôlé.
FAQ
Faut-il désactiver le mot de passe pour tous les accès ?
Oui, dès que les clés SSH fonctionnent correctement et que vous avez gardé une méthode de secours. Sur un serveur exposé à Internet, le mot de passe ajoute surtout du risque. Gardez-le seulement si votre procédure de transition n’est pas encore prête ou si un usage temporaire le justifie clairement.
Un VPN remplace-t-il SSH ?
Non. Le VPN réduit surtout l’exposition réseau, mais il ne remplace ni l’authentification au serveur ni la gestion des comptes. SSH reste le mécanisme d’administration du système. Le VPN et SSH jouent à deux niveaux différents, et c’est leur combinaison qui peut être utile.
Le changement de port SSH améliore-t-il vraiment la sécurité ?
Très peu. Cela peut diminuer le bruit des scans automatisés, mais ne protège ni contre une clé compromise ni contre un mot de passe faible. C’est au mieux un détail de nuisance, pas une mesure de protection solide.
Comment éviter de se verrouiller hors du serveur ?
Gardez toujours une session de secours ouverte pendant les tests, vérifiez l’accès avec un second terminal avant de fermer l’ancien, et validez la configuration étape par étape. La bonne pratique est de ne jamais couper l’ancienne voie tant que la nouvelle n’est pas confirmée.
Que faut-il surveiller en priorité après la mise en place ?
Les échecs d’authentification répétés, les connexions depuis des adresses inattendues, les changements de configuration et les journaux du service SSH. Si un compte ou une clé doit être révoqué, la procédure doit être rapide et testée à l’avance.