Comment évaluer la sécurité d’un logiciel libre avant de l’installer
Comment évaluer la sécurité d’un logiciel libre avant de l’installer
La sécurité d’un logiciel libre se vérifie avant l’installation en contrôlant son origine, son activité de maintenance, ses vulnérabilités connues, l’intégrité du fichier téléchargé et les droits qu’il demande. Un code public ou une licence open source ne garantissent pas l’absence de faille, de dépendance compromise ou de projet abandonné.
Cette méthode permet de décider avec un niveau de risque raisonnable sur Windows, macOS ou Linux, sans devoir auditer le code source. Le résultat attendu est simple : installer un logiciel depuis un canal fiable, savoir repérer les signaux d’alerte et limiter les dommages si le projet s’avère moins mature que prévu.
En bref
🔎 La première vérification consiste à identifier le site, le dépôt et le responsable officiel du projet. Un même nom de logiciel peut être repris par des sites de téléchargement non officiels.
🛠️ La présence de mises à jour récentes, de correctifs documentés et d’échanges visibles sur les incidents est plus utile qu’un simple compteur d’étoiles ou de téléchargements.
🔐 Une empreinte de fichier ou une signature numérique permet de vérifier que le programme téléchargé correspond bien au fichier publié par le projet.
⚠️ Un logiciel peu maintenu, qui réclame des droits administrateur sans raison claire ou qui provient d’un dépôt inconnu mérite d’être écarté ou isolé.
Que signifie la sécurité d’un logiciel libre ?
La sécurité d’un logiciel libre est la capacité d’un programme dont le code peut être consulté, modifié et redistribué à résister aux vulnérabilités, aux fichiers compromis et aux usages abusifs. La publication du code facilite l’examen collectif, mais elle ne remplace ni la maintenance, ni les correctifs, ni le contrôle de la chaîne de téléchargement.
Un logiciel libre n’est pas nécessairement gratuit, et un logiciel gratuit n’est pas nécessairement libre. La licence indique surtout les conditions d’utilisation, de modification et de redistribution ; elle ne mesure pas le niveau de sécurité du logiciel. Les licences MIT et GPL, par exemple, organisent des droits et des obligations différents, sans constituer un certificat de sûreté technique.
Le bon réflexe n’est pas de demander si un logiciel libre est « sûr », mais de vérifier qui le maintient, comment il corrige ses failles et d’où provient le fichier installé.
L’ANSSI considère l’open source comme un levier de maîtrise des solutions numériques et de sécurisation des chaînes logicielles. L’agence finance aussi, depuis 2017, des évaluations de sécurité de logiciels open source. Cette position institutionnelle ne signifie pas que chaque projet libre est validé : elle rappelle que la sécurité dépend d’un travail continu sur les composants, les mises à jour et la gouvernance.
Comment vérifier la source d’un logiciel avant installation ?
Pour vérifier un logiciel avant installation, partez toujours de son site officiel ou de son dépôt officiel, puis recoupez l’adresse avec la documentation du projet. Une source fiable présente généralement une identité cohérente, des notes de version, une documentation et un canal clair pour signaler les problèmes de sécurité.
Étape 1 : identifier le projet et son responsable
Recherchez le nom exact du logiciel, l’organisation qui le publie et l’adresse de son site principal. Un projet open source peut être porté par une fondation, une entreprise, une communauté ou un développeur individuel ; cette information n’est pas un jugement, mais elle aide à comprendre qui répond aux incidents et qui publie les correctifs.
Contrôlez la cohérence entre le site, le dépôt de code, la documentation et les comptes de publication. Une divergence d’adresse, de nom d’éditeur ou de version entre ces canaux doit suspendre le téléchargement jusqu’à vérification. Un nom ressemblant à celui d’un projet connu ne suffit jamais à établir son authenticité.
- Vérifiez que le site présente une documentation correspondant à la version proposée.
- Repérez une page de sécurité, un canal de signalement ou des notes de publication.
- Préférez un dépôt officiel lié depuis le site du projet plutôt qu’un lien trouvé dans un forum.
- Évitez les installateurs republiés par des plateformes inconnues ou accompagnés de publicités agressives.
Étape 2 : choisir le canal de téléchargement adapté au système
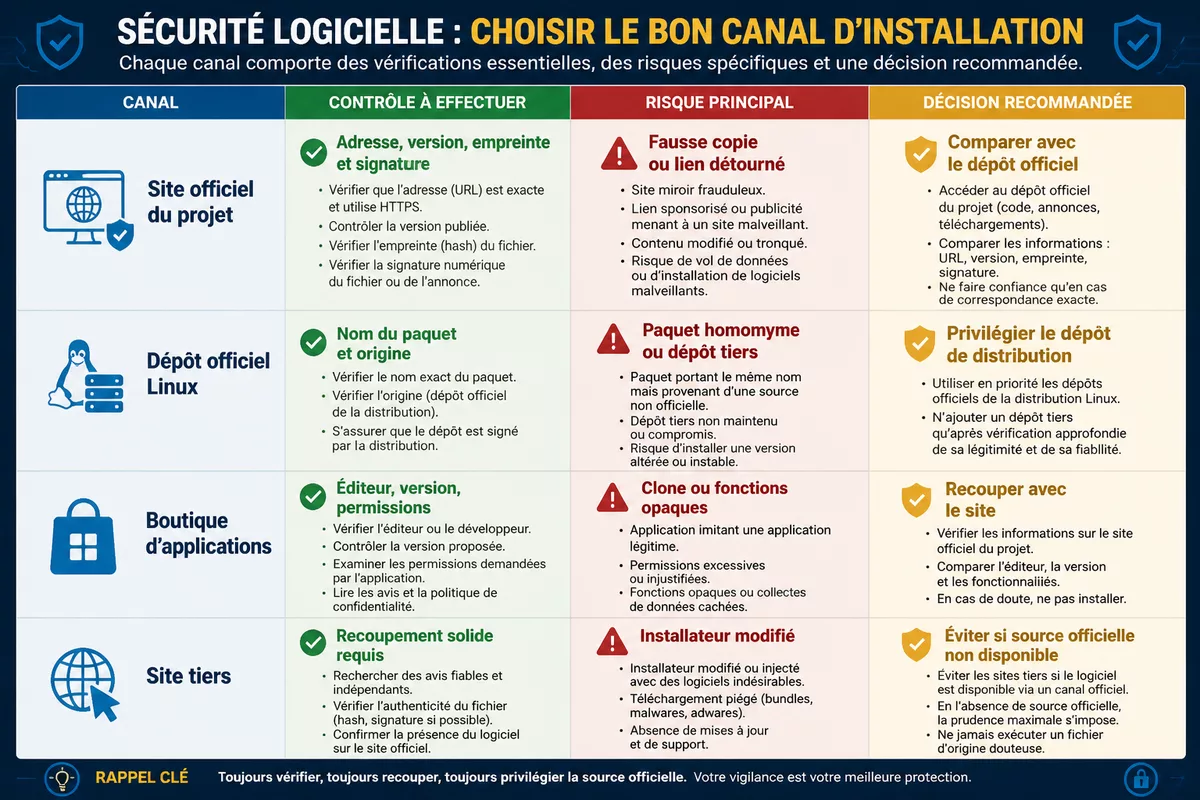
Sous Linux, un dépôt officiel de la distribution réduit souvent le risque de télécharger un fichier modifié, car les paquets sont distribués et mis à jour par le système de gestion de paquets. Cette protection n’exonère pas de vérifier la réputation du paquet, surtout lorsqu’il provient d’un dépôt tiers ajouté manuellement.
Sous Windows et macOS, téléchargez depuis le site de l’éditeur ou le canal explicitement désigné par le projet. Les boutiques d’applications peuvent fournir une couche de contrôle supplémentaire, mais elles ne remplacent pas l’examen du nom de l’éditeur, de la version et des permissions demandées.
| Canal d’obtention | Contrôle à effectuer | Risque principal | Décision prudente |
|---|---|---|---|
| Site officiel du projet | Adresse, version, empreinte et signature | Fausse copie du site ou lien détourné | Comparer avec le dépôt officiel |
| Dépôt officiel Linux | Nom du paquet et origine du dépôt | Paquet homonyme ou dépôt tiers | Privilégier les dépôts maintenus par la distribution |
| Boutique d’applications | Éditeur, version et permissions | Application clone ou fonctionnalités opaques | Recouper avec le site du projet |
| Site de téléchargement tiers | Impossible sans recoupement solide | Installateur modifié ou logiciel additionnel | Éviter si une source officielle existe |
Comment évaluer l’activité et la maintenance d’un projet libre ?
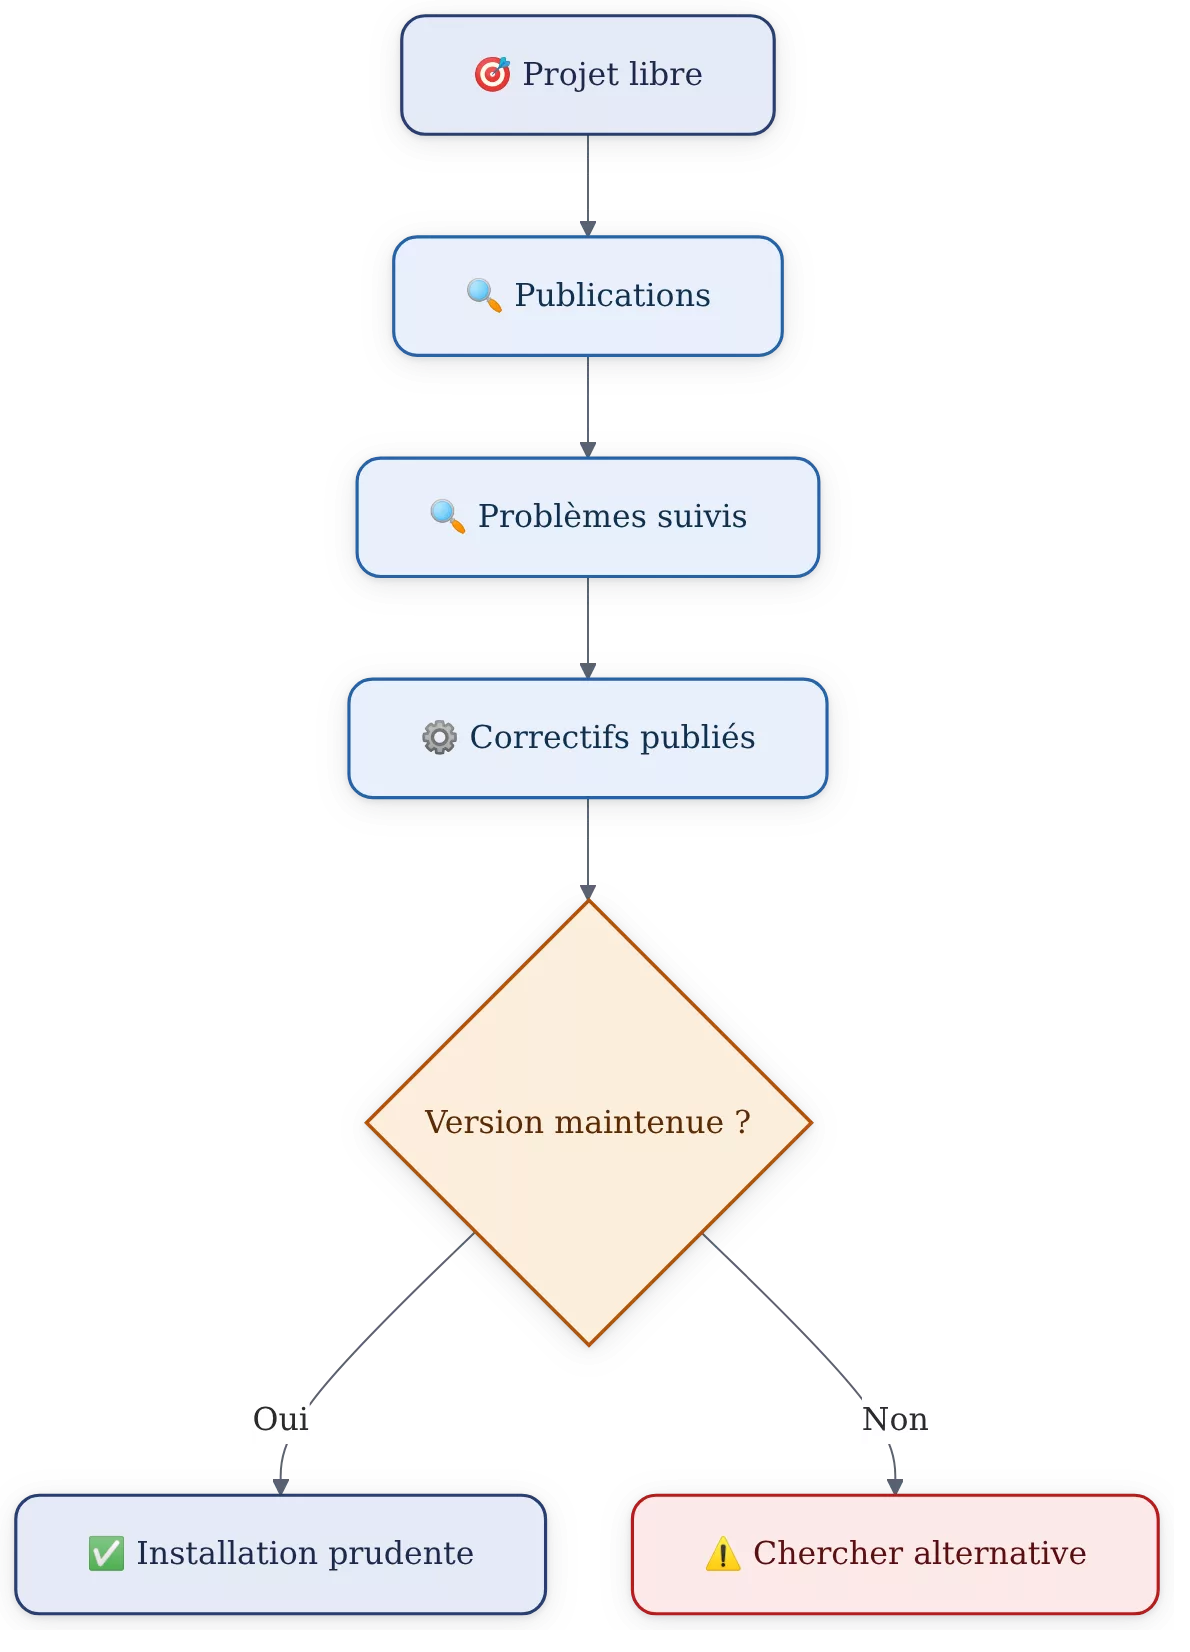
Pour évaluer l’activité d’un projet libre, regardez la date des dernières publications, la fréquence des correctifs et la façon dont les incidents sont traités. Un projet peut avoir peu de versions tout en restant maintenu, mais l’absence durable de réponse aux failles ou aux problèmes critiques est un indicateur défavorable.
Étape 3 : examiner les versions, les incidents et les dépendances
Consultez les notes de version et l’historique des publications. Une mise à jour récente ne prouve pas à elle seule la qualité du logiciel, mais elle montre que le cycle de publication existe encore. Regardez aussi si les problèmes signalés reçoivent des réponses, des étiquettes de sécurité ou des correctifs associés.
Les dépendances constituent un angle mort fréquent de la sécurité des logiciels libres. Un logiciel correctement maintenu peut rester exposé si une bibliothèque intégrée contient une vulnérabilité non corrigée ou abandonnée. Pour un utilisateur non spécialiste, la présence d’une liste de dépendances, d’un fichier de composition logicielle ou d’avis de sécurité publics est plutôt un signe de transparence.
- Notez la version exacte proposée au téléchargement.
- Vérifiez si cette version apparaît dans les notes de publication officielles.
- Repérez la date de la dernière correction de sécurité ou de la dernière version stable.
- Consultez les problèmes ouverts portant sur les crashs, les accès non autorisés ou les données perdues.
- Écartez le programme si les incidents critiques restent sans réponse et qu’aucune version maintenue n’est annoncée.
Les compteurs de popularité sont des signaux faibles. Un projet largement utilisé peut accumuler une dette de maintenance, tandis qu’un programme plus discret peut être suivi sérieusement. La décision doit reposer sur la capacité visible à corriger, documenter et publier, pas sur une impression de popularité.
Comment rechercher les vulnérabilités d’un logiciel libre ?
La recherche de vulnérabilités consiste à vérifier si le logiciel, sa version et ses composants ont fait l’objet d’avis de sécurité, puis à confirmer qu’un correctif existe. Cette recherche ne donne pas un verdict absolu : elle évite surtout d’installer sciemment une version affectée par une faille déjà documentée.
Étape 4 : consulter les avis de sécurité et les correctifs
Commencez par la rubrique sécurité du projet, lorsqu’elle existe, puis recherchez le nom du logiciel avec son numéro de version et les termes « vulnérabilité », « sécurité » ou « avis ». Les bases publiques de vulnérabilités et les bulletins des distributions Linux peuvent compléter cette vérification, à condition de toujours faire correspondre le numéro de version concerné.
La date compte. Un avis ancien peut décrire une faille déjà corrigée dans la version disponible aujourd’hui, tandis qu’un correctif annoncé mais non publié ne protège pas encore votre installation. La question utile est donc : la version que vous allez installer contient-elle réellement la correction annoncée ?
Une vulnérabilité connue n’impose pas toujours d’abandonner un logiciel ; l’absence de correctif, de contournement documenté ou de maintenance change en revanche l’arbitrage.
Les études historiques doivent être interprétées avec prudence. L’étude Sonatype publiée en 2020 indiquait que 48 % des organisations interrogées mettaient plus d’une semaine à détecter une faille dans un composant open source, et 51 % plus d’une semaine à intervenir après détection. Ces chiffres ne décrivent pas chaque projet en 2026, mais ils illustrent le coût des inventaires de dépendances incomplets et des mises à jour tardives.
Comment contrôler le fichier avant de l’installer ?
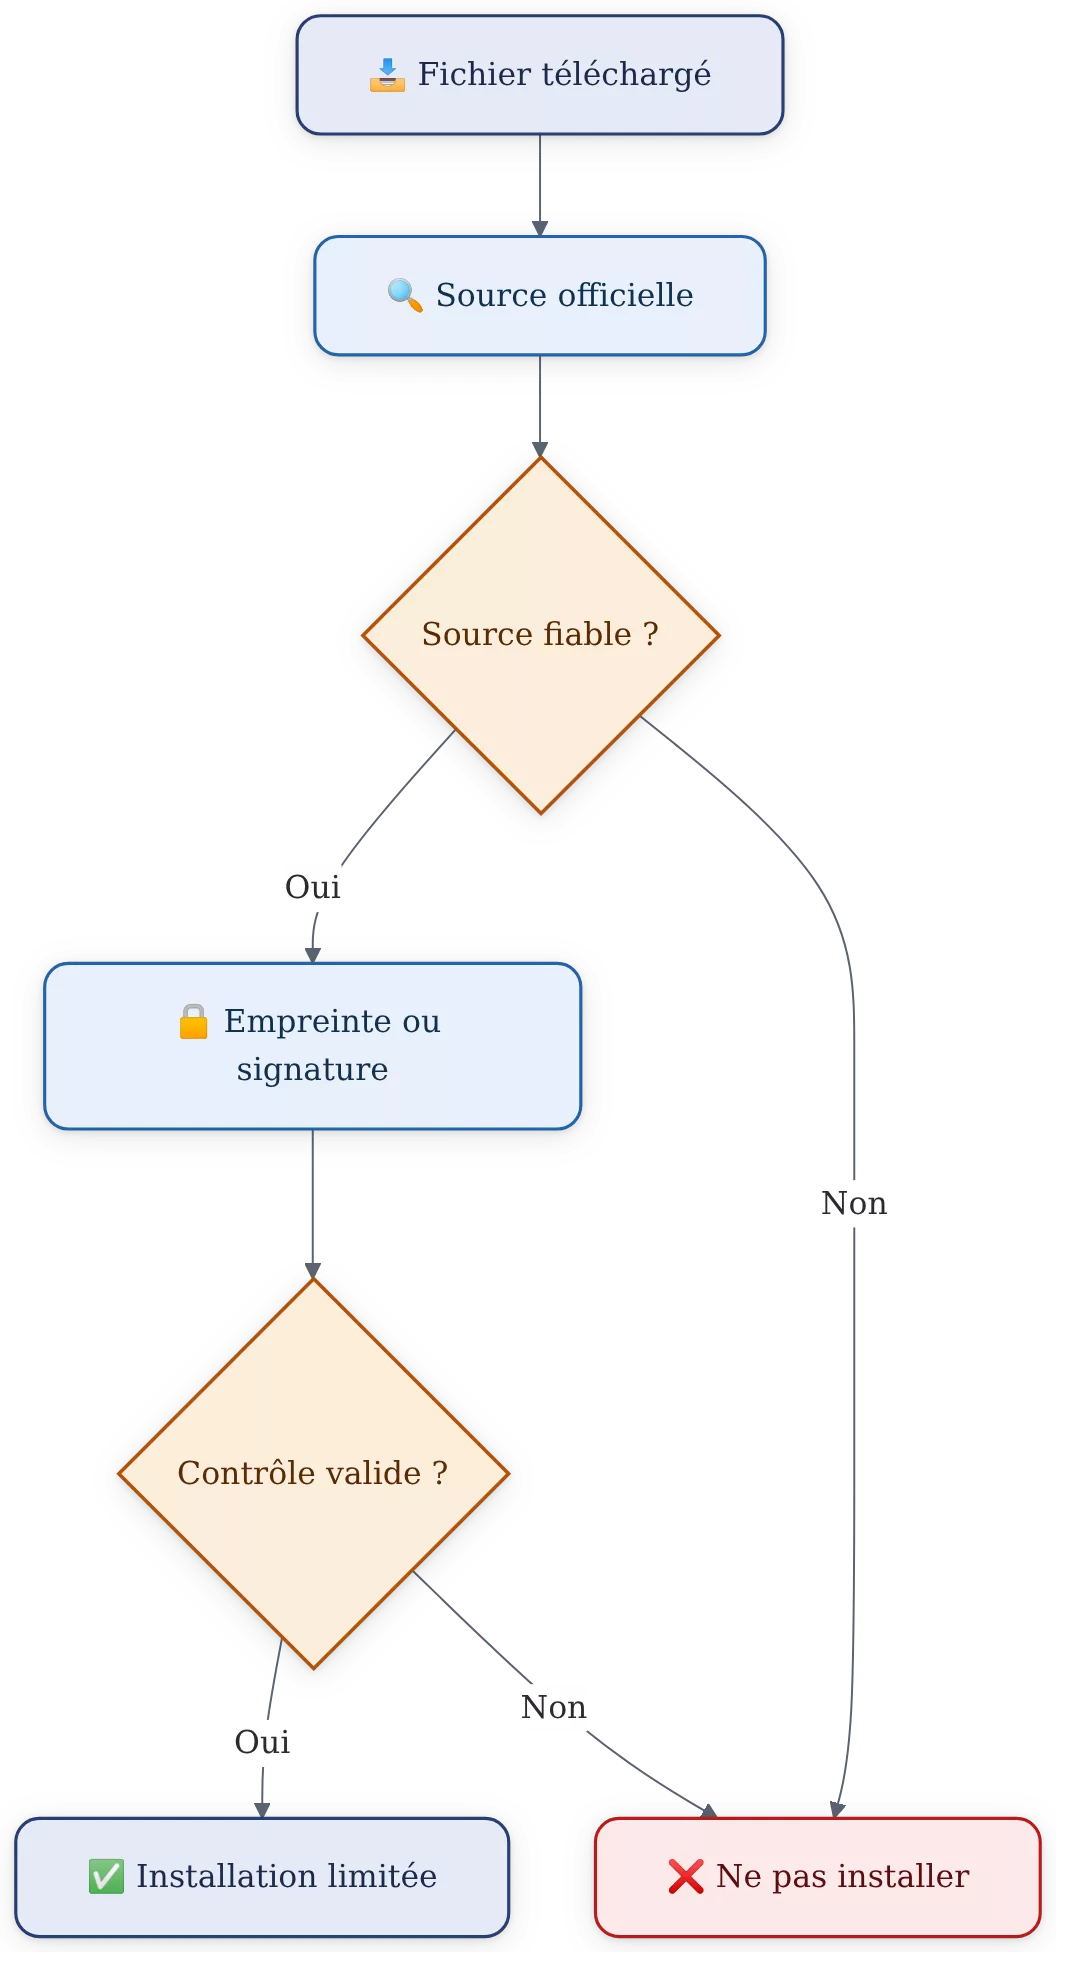
Le contrôle du fichier vérifie que l’installateur téléchargé est identique à celui publié par le projet et qu’il n’a pas été altéré pendant le téléchargement. Cette étape est particulièrement utile pour les exécutables récupérés hors d’un gestionnaire de paquets ou d’une boutique applicative reconnue.
Étape 5 : comparer l’empreinte et vérifier la signature
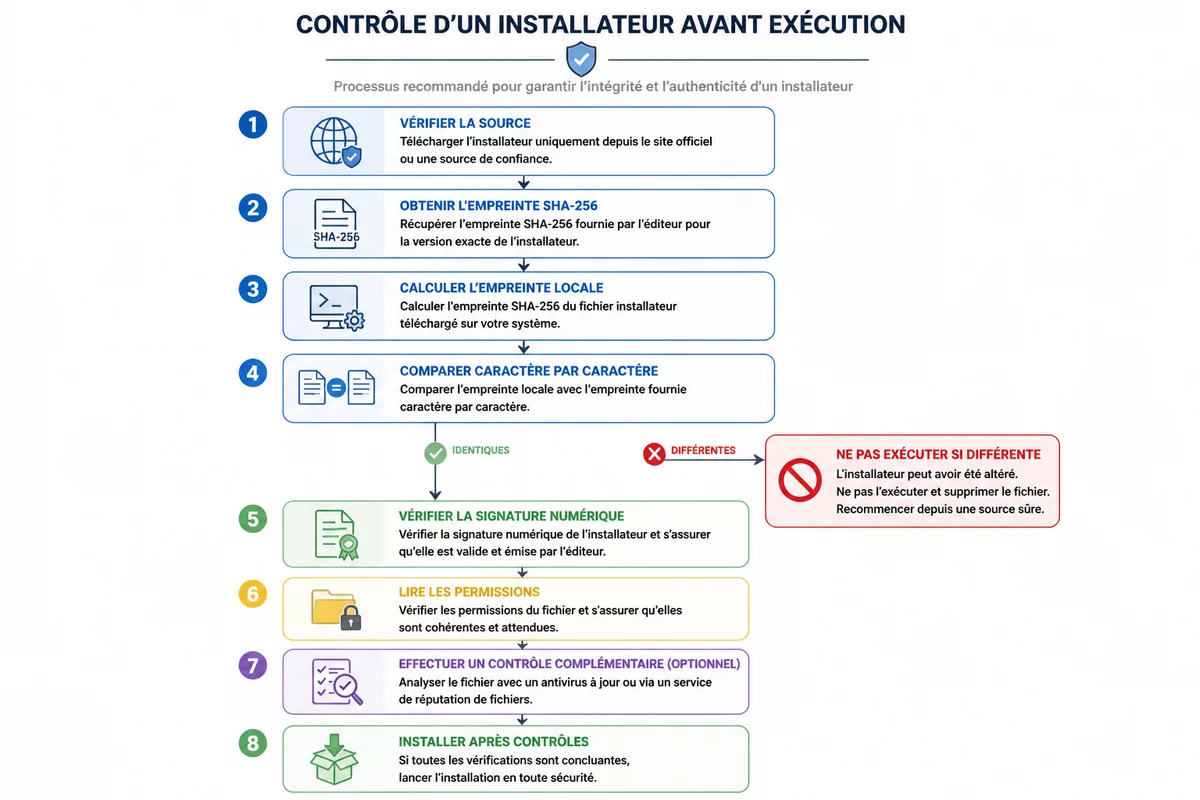
Une empreinte de fichier, souvent appelée hash ou somme de contrôle, est une chaîne calculée à partir du contenu du fichier. Le projet peut publier une empreinte SHA-256 à côté du téléchargement ; si l’empreinte calculée localement est différente, le fichier ne doit pas être exécuté.
Une signature numérique apporte une preuve supplémentaire lorsque le projet explique comment la vérifier et publie sa clé de signature par un canal fiable. Sous Windows, vérifiez aussi l’éditeur affiché par le système lorsque le fichier est signé ; sous macOS, observez les alertes de sécurité plutôt que de chercher à les contourner.
- Comparez l’empreinte du fichier avec celle publiée par le projet, caractère par caractère.
- Ne téléchargez pas une empreinte depuis un site différent de celui qui fournit l’installateur sans recoupement.
- Conservez le fichier et l’empreinte consultée si l’installation concerne un poste sensible.
- Analysez le fichier avec les protections actives du système avant son exécution.
Étape 6 : lire les permissions avant de valider l’installation
Un installateur peut demander des droits administrateur pour ajouter un service système, installer un pilote ou modifier un dossier protégé. Ces droits ne sont pas automatiquement suspects, mais le projet doit expliquer leur utilité de manière compréhensible.
Refusez ou reportez l’installation lorsque les permissions dépassent clairement la fonction annoncée. Un outil de prise de notes qui réclame un accès permanent aux périphériques, au démarrage automatique et à l’ensemble des fichiers personnels mérite une vérification supplémentaire avant d’être autorisé.
Installer et utiliser le logiciel avec moins de risques
Une installation prudente consiste à préparer le système, à limiter les privilèges et à observer les premiers comportements du logiciel. Cette approche ne remplace pas un audit professionnel pour un environnement critique, mais elle réduit l’exposition d’un ordinateur personnel ou d’un poste de travail standard.
Étape 7 : préparer un environnement de test raisonnable
Créez une sauvegarde récente avant d’installer un logiciel peu connu, surtout s’il manipule des fichiers, chiffre des données ou demande un accès étendu. Gardez l’antivirus, le pare-feu et les mécanismes de protection du système activés pendant toute l’opération : une alerte n’est pas une gêne à contourner, mais une information à analyser.
Pour un logiciel dont le niveau de maturité reste incertain, utilisez si possible un compte utilisateur non administrateur ou un environnement isolé adapté à votre système. L’isolement limite la portée d’un incident ; il ne transforme pas un programme douteux en logiciel fiable.
Sur Linux, le chiffrement du support et la séparation des données réduisent les conséquences d’un accès non autorisé. Le guide chiffrer un disque sous Linux avec LUKS détaille cette protection pour un disque dur ou une clé USB. La configuration d’un pare-feu peut aussi compléter la démarche : consultez le choix d’un pare-feu Linux selon le niveau de contrôle recherché.
Étape 8 : surveiller le comportement après l’installation
Après l’installation, vérifiez que le logiciel correspond à sa fonction annoncée : lancement, connexions réseau, fichiers créés, extensions ajoutées et demandes d’autorisation. Une activité inhabituelle n’est pas une preuve de malveillance, mais un comportement inexpliqué justifie une pause, une désinstallation prudente et un contrôle de la documentation.
Activez les mises à jour du logiciel lorsqu’elles sont proposées par le canal officiel. Les versions anciennes peuvent conserver des vulnérabilités corrigées depuis longtemps, notamment dans les bibliothèques embarquées. Le suivi de l’actualité des correctifs reste utile ; le point de veille sur la sécurité Linux montre le type d’informations à surveiller pour les environnements concernés.
Comment comparer un logiciel libre, un logiciel propriétaire et un projet abandonné ?
La comparaison pertinente ne porte pas sur l’étiquette libre ou propriétaire, mais sur la maintenance vérifiable, la transparence des correctifs et le contrôle des accès. Un logiciel open source actif peut offrir une documentation détaillée des incidents ; un logiciel propriétaire peut fournir un support contractuel. Un projet abandonné cumule souvent les risques, quel que soit son modèle de licence.
| Type de solution | Atout possible | Limite à vérifier | Usage recommandé |
|---|---|---|---|
| Logiciel libre activement maintenu | Code et correctifs potentiellement consultables | Dépendances, gouvernance et rythme de publication | Usage courant après contrôles de source et de version |
| Logiciel propriétaire maintenu | Support éditeur et processus de mise à jour centralisé | Transparence limitée sur le code et les composants | Usage courant si l’éditeur est identifiable et suivi |
| Projet libre abandonné | Fonctionnalité encore disponible | Absence probable de correctifs de sécurité | Éviter pour des données sensibles ou une machine exposée |
Un fork, c’est-à-dire une reprise du code par une autre équipe, peut prolonger la maintenance d’un projet arrêté. Vérifiez toutefois qui maintient cette nouvelle branche, quelles versions elle corrige et si elle publie des informations de sécurité. Une reprise sans documentation ni publication identifiable n’apporte pas de garantie supplémentaire.
Erreurs fréquentes lors de la vérification d’un logiciel libre
Les erreurs les plus coûteuses viennent souvent d’un raccourci de décision : confondre popularité et maintenance, installer la première version trouvée ou ignorer une demande de privilèges. Une vérification de quelques minutes avant installation évite généralement plus de problèmes qu’une désinfection tardive.
- Confondre dépôt connu et dépôt officiel. Une plateforme d’hébergement peut contenir des milliers de projets légitimes et des copies non vérifiées. Suivez le lien depuis le site officiel du logiciel.
- Installer une version ancienne parce qu’elle apparaît dans un tutoriel. Le tutoriel peut être exact à sa date de publication, mais la version conseillée peut avoir été remplacée par un correctif important.
- Désactiver les protections du système pour faire fonctionner l’installateur. Une alerte doit conduire à identifier la cause, pas à affaiblir le poste de travail.
- Accorder des droits administrateur par automatisme. L’élévation de privilèges doit être liée à une fonction précise et documentée.
- Négliger les extensions et composants additionnels. Un logiciel principal fiable peut devenir risqué si un plugin peu maintenu obtient l’accès à vos données.
Grille de vérification avant installation
Cette grille sert à prendre une décision simple : installer, tester en environnement limité ou renoncer. Aucun total de points ne peut certifier la sécurité d’un logiciel, mais plusieurs réponses négatives sur la source, la maintenance et l’intégrité du fichier doivent peser lourd dans l’arbitrage.
| Question de contrôle | Réponse rassurante | Signal d’alerte | Action |
|---|---|---|---|
| La source est-elle identifiable ? | Site et dépôt cohérents | Liens contradictoires ou éditeur flou | Ne pas installer |
| Le projet est-il maintenu ? | Versions et réponses récentes | Incidents critiques sans suivi | Choisir une alternative |
| La version est-elle corrigée ? | Correctif confirmé dans les notes | Faille connue sans solution | Attendre ou éviter |
| Le fichier est-il vérifiable ? | Empreinte ou signature officielle | Fichier republié sans contrôle | Télécharger à nouveau depuis la source |
| Les droits demandés sont-ils justifiés ? | Permissions liées à la fonction | Accès excessif ou inexpliqué | Refuser et rechercher une option moins intrusive |
Sources utiles à consulter
L’ANSSI publie des ressources sur l’open source et la maîtrise des chaînes logicielles. Ses contenus sont utiles pour comprendre le rôle de la maintenance, des évaluations et des contributions dans un écosystème de confiance.
Les avis de sécurité du projet, les bulletins de votre distribution Linux et les bases publiques de vulnérabilités servent à vérifier une version précise. Pour une décision engageante en entreprise ou sur des données sensibles, un responsable sécurité ou un prestataire qualifié doit valider le niveau de risque réel.
Pour élargir la veille sur les outils et pratiques, l’observatoire des outils open-source fournit un point de départ éditorial sur les solutions de cybersécurité libre. Cette ressource ne remplace pas la documentation officielle du logiciel que vous envisagez d’installer.
Décider avec méthode plutôt qu’avec une confiance aveugle
Évaluer la sécurité d’un logiciel libre consiste à réduire l’incertitude avant d’accorder un accès à votre ordinateur et à vos données. Une origine vérifiable, une maintenance active, des correctifs accessibles, un fichier intègre et des permissions cohérentes forment un socle de décision solide.
Un seul signal faible ne suffit pas toujours à écarter un outil, mais plusieurs alertes cumulées justifient de chercher une alternative. Attendre une version corrigée reste souvent plus rationnel que d’installer un logiciel mal documenté sur une machine qui contient des données personnelles ou professionnelles.
À retenir
- 🔎 Vérifiez toujours le site, le dépôt et l’identité du responsable du projet.
- 🛠️ Préférez les logiciels dont les versions et correctifs restent publiés régulièrement.
- 🔐 Comparez l’empreinte ou la signature avant d’exécuter un installateur téléchargé.
- ⚠️ Refusez les droits excessifs et n’affaiblissez jamais les protections du système.
- 📌 Testez les projets peu connus dans un environnement limité avant un usage sensible.
Questions fréquentes
Un logiciel libre est-il automatiquement sécurisé ?
Non. Le code ouvert facilite l’examen et la correction, mais la sécurité dépend aussi de la maintenance, des dépendances, des correctifs et du canal de téléchargement. Un projet libre sans suivi peut rester vulnérable pendant longtemps.
Peut-on installer un logiciel libre ancien ?
Un logiciel ancien peut fonctionner, mais son risque augmente lorsqu’il ne reçoit plus de mises à jour de sécurité. Vérifiez si une version maintenue, un fork reconnu ou une alternative actuelle existe avant de l’utiliser avec des données importantes.
Que faire si un logiciel demande des droits administrateur ?
Identifiez la fonction qui nécessite ces droits, par exemple l’installation d’un pilote ou d’un service système. Si la demande n’est pas expliquée par la documentation officielle ou paraît disproportionnée, annulez l’installation et recherchez une solution moins intrusive.
Comment savoir si un projet est abandonné ?
Examinez la date des dernières versions, les réponses aux problèmes critiques et l’existence d’avis de sécurité récents. L’absence de publication ne suffit pas toujours, mais l’absence durable de correction et de communication constitue un signal d’alerte sérieux.
Faut-il lire tout le code source avant une installation ?
Non, cette tâche dépasse les possibilités de la plupart des utilisateurs. La méthode la plus réaliste consiste à vérifier la source, la maintenance, les vulnérabilités connues, l’intégrité du fichier et les permissions demandées.