Chiffrer un disque sous Linux avec LUKS sans se tromper
Chiffrer un disque sous Linux avec LUKS sans se tromper
Le chiffrement de disque Linux avec LUKS reste la méthode la plus simple à défendre quand il faut protéger des données au repos sur un disque dur, un SSD externe ou une clé USB. Le principe est direct : sans la bonne phrase de passe, le support chiffré ne livre rien d’exploitable, même si quelqu’un met la main dessus.
Ce guide va au fond du sujet sans le noyer. Vous allez voir pourquoi LUKS s’impose, comment préparer le bon périphérique, quelles commandes utiliser avec cryptsetup, puis comment déverrouiller, monter et fermer proprement le volume. L’idée n’est pas de faire joli : c’est d’éviter l’erreur qui efface le mauvais disque.
En bref
🔐 LUKS chiffre un disque entier ou une partition bloc, avec une ouverture simple par phrase de passe.
💥 Les commandes de préparation sont souvent destructrices : identifier le bon périphérique n’est pas optionnel.
🛟 La vraie sécurité ne tient pas qu’au chiffrement : sauvegarde des données et de l’en-tête LUKS comptent autant.
🧭 Pour un support amovible, le plus propre reste souvent un déverrouillage manuel avant montage.
Pourquoi LUKS reste la référence pour chiffrer un disque sous Linux ?
LUKS reste la voie la plus cohérente pour le chiffrement de disque Linux parce qu’il chiffre des périphériques de bloc complets, pas seulement des fichiers isolés. Dans la pratique, cela donne un support lisible uniquement après saisie de la phrase de passe, avec un comportement standard sous GNU/Linux et une intégration propre avec dm-crypt et cryptsetup.
Le point fort n’est pas l’effet de mode. C’est la maturité d’un mécanisme pensé pour les disques internes, les disques externes, les SSD et les supports amovibles. Pour un usage courant, LUKS évite les montages bricolés, les contournements fragiles et les solutions où l’utilisateur finit par perdre le contrôle. Si vous cherchez une vue plus large sur l’écosystème Linux côté sécurité, le round-up sécurité Linux de mai 2025 aide à situer LUKS dans une défense plus complète.
Le bon chiffrement ne compense jamais un mauvais choix de périphérique. La première erreur coûte plus cher que la commande elle-même.
La frontière utile, ici, est simple : chiffrer un disque n’a pas le même sens que chiffrer un fichier ou un dossier. Si vous voulez protéger tout ce qui dort sur un support dédié, LUKS est logique. Si vous cherchez seulement à masquer quelques documents, un chiffrement fichier par fichier peut suffire, mais vous perdez la transparence d’usage d’un volume chiffré.
Comment préparer le support sans effacer le mauvais disque ?
La réponse courte : on commence par vérifier le périphérique, on sauvegarde ce qui compte, puis seulement on touche à LUKS. La plupart des dégâts viennent d’un mauvais identifiant de disque, d’une partition oubliée ou d’un support branché en parallèle. Avant d’écrire la moindre commande, vous devez savoir exactement quel chemin système vous manipulez.
Sur un poste réel, la vérification passe par des outils simples comme lsblk, blkid ou le gestionnaire de fichiers de la distribution, mais l’important est la cohérence entre ce que vous voyez et ce que vous allez chiffrer. Une partition de données, un disque externe ou une clé USB ne se traitent pas mentalement comme “un disque quelconque” : il faut nommer le bon appareil, sinon le risque est immédiat.
- Identifier le support avec son nom exact avant toute modification.
- Débrancher les supports inutiles pour réduire le risque de confusion.
- Sauvegarder les données utiles ailleurs avant l’initialisation LUKS.
- Décider du périmètre : disque entier, partition unique ou support dédié.
À ce stade, la question n’est pas “faut-il chiffrer ?”, mais “qu’est-ce que je suis prêt à effacer pour repartir proprement ?”. Si le support contient déjà des données à conserver, il faut les migrer avant. Si le support est neuf ou dédié, vous pouvez aller plus vite, mais sans sauter la vérification finale.
Chiffrer un disque ou une clé USB avec cryptsetup
Une fois le support identifié, la séquence logique est courte : initialiser LUKS, ouvrir le volume, créer le système de fichiers, monter, puis tester l’accès. Cette partie est destructive si le périphérique n’est pas vierge ou si vous visez la mauvaise partition. La commande de base est simple, mais elle doit être exécutée avec une discipline stricte.
Voici le déroulé le plus courant pour une partition dédiée, par exemple /dev/sdX1 :
- Créer l’en-tête LUKS sur la partition choisie :
sudo cryptsetup luksFormat /dev/sdX1. - Ouvrir le volume chiffré :
sudo cryptsetup open /dev/sdX1 volume_securise. - Créer un système de fichiers dans le volume ouvert, par exemple
ext4. - Monter le volume via
/dev/mapper/volume_securise. - Tester la lecture et l’écriture avant de fermer proprement.
La logique est la même pour un disque dur externe ou une clé USB. L’intérêt du modèle LUKS est que le chiffrement et le déchiffrement fonctionnent à la volée une fois le volume ouvert. L’utilisateur travaille alors sur un point de montage classique, sans manipuler le chiffrement à chaque fichier.
Si vous retenez une seule chose : l’initialisation LUKS efface ce qui se trouve déjà sur le support ciblé.
Pour un support local de travail, beaucoup d’administrations et de guides techniques s’appuient sur une partition chiffrée avec un système de fichiers simple, souvent ext4. Ce n’est pas une obligation technique absolue, mais c’est une base robuste, lisible, et facile à dépanner quand il faut remettre la main sur ses données.
Monter, déverrouiller et démonter proprement un volume chiffré
Une fois le volume créé, le quotidien reste très simple : on l’ouvre, on le monte, on travaille, puis on le ferme. La sécurité réelle dépend beaucoup de cette discipline de fermeture. Un volume chiffré laissé ouvert n’apporte plus de protection face à une session déjà déverrouillée ou à un poste dont l’écran n’est pas verrouillé.
Dans l’usage normal, la commande de déverrouillage demande la phrase de passe, puis le système expose le volume sous /dev/mapper/.... Vous pouvez alors le monter comme n’importe quel autre support. Quand vous avez fini, il faut démonter le point de montage avant de fermer le volume avec cryptsetup close. C’est la séquence la plus saine sur une clé USB ou un disque amovible.
- Déverrouiller le volume avec la phrase de passe robuste.
- Monter le périphérique mappé dans un répertoire dédié.
- Travailler normalement, puis vérifier qu’aucune écriture n’est en cours.
- Démonter avant toute fermeture du volume chiffré.
- Fermer le mapping LUKS avant de débrancher le support.
Pour un support nomade, c’est souvent ici que la discipline se joue. L’utilisateur pressé ferme trop tôt, débranche trop vite, ou laisse un montage actif. Ce n’est pas spectaculaire, mais c’est le genre de détail qui crée des corruptions évitables. Une fermeture propre vaut mieux qu’un “ça passe d’habitude”.
Disque externe, clé USB ou partition : quel cas de figure choisir ?
Le bon choix dépend moins de la mode que de l’usage. Un disque externe dédié au travail n’appelle pas la même configuration qu’une clé USB transportée entre plusieurs machines Linux. LUKS sait couvrir les deux cas, mais le niveau de confort, de sécurité et d’automatisation n’est pas le même.
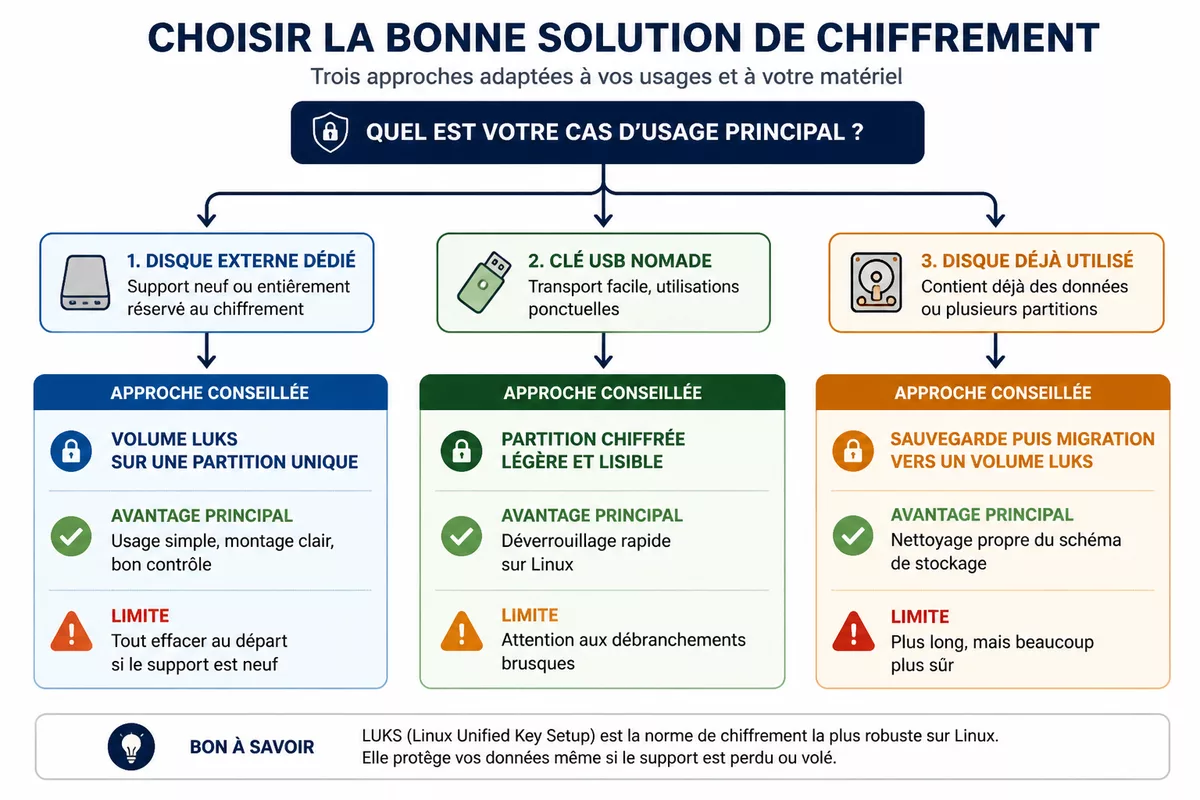
| Cas d’usage | Approche conseillée | Avantage principal | Limite à garder en tête |
|---|---|---|---|
| Disque externe dédié | Volume LUKS sur une partition unique | Usage simple, montage clair, bon contrôle | Tout effacer au départ si le support est neuf |
| Clé USB nomade | Partition chiffrée légère et lisible | Déverrouillage rapide sur Linux | Attention aux débranchements brusques |
| Disque déjà utilisé | Sauvegarde puis migration vers un volume LUKS | Nettoyage propre du schéma de stockage | Plus long, mais beaucoup plus sûr |
Si votre besoin principal est la portabilité, la clé USB chiffrée reste pratique, à condition d’accepter un déverrouillage manuel sur chaque machine. Si votre besoin est la sécurité d’un espace de travail, un disque externe dédié, monté à la demande, est plus confortable. Et si vous cherchez une autre lecture du paysage open source, l’observatoire des outils open-source 2025 replace LUKS dans un ensemble de briques utiles, pas dans une promesse isolée.
Quelles bonnes pratiques évitent de tout perdre ?
La sécurité de LUKS ne dépend pas seulement du chiffrement lui-même. Elle dépend aussi de la phrase de passe, de la sauvegarde de l’en-tête, de la vérification des opérations et de la clarté des procédures de récupération. Un volume chiffré sans sauvegarde de l’en-tête LUKS reste vulnérable à une erreur humaine très banale : le bon support, mais la mauvaise récupération.
La première bonne pratique est de conserver une copie de l’en-tête LUKS hors du support chiffré, dans un emplacement séparé et fiable. La seconde est d’utiliser une phrase de passe longue, difficile à deviner et différente de vos usages habituels. La troisième est de tester l’ouverture après création, avant de faire confiance au volume pour du travail réel.
- Sauvegarder l’en-tête LUKS sur un autre support.
- Choisir une phrase de passe robuste et unique.
- Tester l’ouverture et le montage juste après création.
- Ne jamais saisir la phrase de passe sur un poste non digne de confiance.
- Documenter la procédure pour ne pas improviser le jour où il faut récupérer.
Sur un ordinateur dont vous ne maîtrisez pas totalement l’état, la prudence est encore plus importante. Le problème n’est pas seulement théorique : une saisie de phrase de passe sur une machine douteuse peut laisser des traces. C’est l’une des raisons pour lesquelles le chiffrement protège très bien le support, mais beaucoup moins un poste compromis au moment du déverrouillage.
Quels sont les pièges les plus courants avec LUKS ?
Les erreurs récurrentes sont connues : se tromper de périphérique, oublier la sauvegarde, lancer le formatage trop vite, confondre partition et disque complet, ou fermer le volume alors qu’un processus écrit encore dedans. Le bon réflexe consiste à vérifier deux fois avant d’écrire, puis à déverrouiller et démonter de manière disciplinée.
Autre point souvent sous-estimé : l’automatisation. Le déverrouillage au démarrage peut se justifier sur un disque interne de poste de travail, mais il ne faut pas l’étendre par réflexe à une clé USB ou à un disque transporté. Plus l’usage est mobile, plus le déverrouillage manuel reste sain. Si vous avez besoin d’un démarrage chiffré côté poste, la configuration passe généralement par crypttab et l’initialisation adaptée de votre distribution, pas par de l’improvisation.
Le chiffrement utile est celui que l’on sait déverrouiller, vérifier, fermer et récupérer sans panique.
Sources utiles à consulter
Pour aller plus loin, gardez ces repères sous la main. Ils servent surtout à vérifier une commande, une option ou un comportement attendu, pas à remplacer votre procédure locale.
- Documentation cryptsetup : utile pour les commandes
luksFormat,open,closeet la gestion des volumes LUKS. - Man page de cryptsetup : référence pratique pour les options, les formats et les précautions.
- Documentation de votre distribution Linux : utile pour l’intégration au démarrage, notamment via
crypttab. - Guide d’Autodéfense Numérique : utile pour comprendre le rôle standard de LUKS et de dm-crypt sous GNU/Linux.
À retenir
- 🔒 LUKS protège efficacement les données au repos sur disque, SSD ou clé USB.
- 🧨 La préparation du support est l’étape la plus risquée, car elle peut effacer les données.
- 🛡️ Une phrase de passe robuste et une sauvegarde de l’en-tête LUKS changent tout.
- 🧩 Le montage et le démontage doivent rester propres pour éviter la corruption.
- 🧭 Le bon schéma dépend du cas d’usage : disque externe, clé USB ou partition dédiée.
FAQ
Peut-on récupérer les données sans la phrase de passe LUKS ?
Non, pas de manière normale. Le principe même de LUKS est de rendre les données inexploitables sans la bonne phrase de passe. Si elle est perdue et qu’aucune solution de récupération n’existe côté sauvegarde ou en-tête, le volume est généralement perdu.
Faut-il chiffrer tout le disque ou seulement une partition ?
Si le support est dédié à un seul usage, chiffrer le volume principal est souvent plus simple. Si le disque sert à plusieurs usages, une partition chiffrée peut suffire. Le bon choix dépend surtout de votre organisation, pas d’une règle unique.
LUKS convient-il à une clé USB utilisée souvent ?
Oui, mais il faut accepter le déverrouillage manuel et la discipline de démontage. Pour une clé très mobile, la simplicité d’usage compte autant que la sécurité. En pratique, une clé USB chiffrée LUKS est utile si vous la branchez sur des postes Linux maîtrisés.
Que faut-il sauvegarder avant de chiffrer ?
Les données que vous souhaitez conserver, bien sûr, mais aussi l’en-tête LUKS une fois le volume créé. Ce n’est pas la même chose. L’en-tête sert à retrouver la structure du volume ; la sauvegarde des fichiers sert à retrouver le contenu.
Le chiffrement ralentit-il beaucoup un disque sous Linux ?
Sur un usage courant, l’impact reste généralement acceptable. Le vrai sujet n’est pas tant la vitesse brute que le confort d’usage et la charge ajoutée au système. Pour un disque externe ou une clé USB, la différence reste souvent secondaire face au gain de sécurité.