Calcul du temps de force brute avec wks.fr : comprendre le résultat et renforcer ses mots de passe
Calcul du temps de force brute avec wks.fr : comprendre le résultat et renforcer ses mots de passe
Le calculateur temps force brute wks.fr fournit une estimation du délai nécessaire pour tester les combinaisons d’un mot de passe, selon sa longueur, les caractères utilisés et les hypothèses techniques retenues. Ce résultat n’est pas une durée garantie : une attaque en ligne, un fichier de hachage volé et une attaque par dictionnaire ne présentent pas le même niveau de difficulté.
Le bon usage consiste donc à lire le résultat comme un indicateur de robustesse, puis à vérifier ses hypothèses : type d’attaque, algorithme, vitesse de test et date de la méthode. Ce guide explique comment utiliser l’outil sans exposer de secret, comment interpréter le temps affiché et quelles mesures appliquer immédiatement.
En bref
- 🔍 Le calculateur temps force brute wks.fr donne une estimation théorique, pas une promesse de résistance.
- 🔒 Ne saisissez jamais un mot de passe utilisé sur un compte réel, même pour un simple test.
- 📊 La longueur, l’imprévisibilité, l’algorithme ciblé et la vitesse de test changent fortement le résultat.
- ✅ Un mot de passe unique, une phrase secrète longue et l’authentification à plusieurs facteurs réduisent le risque.
Que mesure le calculateur de temps de force brute de wks.fr ?
Un calculateur de force brute est un outil d’estimation qui relie un espace de recherche à une vitesse de test supposée. L’espace de recherche correspond au nombre de combinaisons possibles ; la vitesse indique combien de tentatives un attaquant pourrait théoriquement effectuer dans un scénario donné.
Le temps affiché dépend donc autant du modèle technique que du mot de passe analysé. Une estimation fondée sur un hachage lent comme bcrypt ne peut pas être transposée directement à une attaque contre un formulaire web, ni à un ancien hachage rapide comme MD5.
Le calculateur temps force brute wks.fr doit être lu comme une simulation pédagogique. Pour être interprétable, le résultat devrait préciser au minimum la longueur, l’alphabet supposé, l’algorithme ou le scénario d’attaque, la vitesse de test et la date de référence. Si l’interface ne détaille pas ces paramètres, la durée mérite une prudence supplémentaire.
Comment utiliser wks.fr sans exposer ses identifiants ?
Pour utiliser un calculateur de robustesse, saisissez uniquement un exemple fictif qui imite la structure d’un mot de passe, sans reprendre une adresse, un prénom, une date ou une combinaison réellement utilisée. La mesure obtenue servira à comprendre une tendance, pas à certifier votre secret personnel.
La règle opérationnelle est simple : un service en ligne ne doit jamais recevoir votre vrai mot de passe, même si le site paraît sérieux. Un mot de passe saisi peut être enregistré par l’historique du navigateur, un journal technique, une extension ou le service lui-même.
Les paramètres à vérifier avant le calcul
- La longueur de l’exemple ;
- Les catégories de caractères annoncées : lettres, chiffres, symboles ou espaces ;
- Le scénario : tentative contre un service ou cassage hors ligne d’un hachage ;
- L’algorithme ciblé et sa configuration, lorsqu’ils sont indiqués ;
- La vitesse de test et la date de mise à jour de l’estimation.
La règle essentielle : ne jamais saisir un vrai mot de passe
Un test prudent peut utiliser une chaîne inventée, par exemple une phrase sans rapport avec votre vie personnelle. Après le test, ne réutilisez pas cette chaîne comme mot de passe : elle a été saisie dans un outil tiers et doit rester un exemple.
La protection ne s’arrête pas au calcul. Les recommandations de la CNIL sur les attaques par force brute rappellent notamment l’intérêt de limiter le nombre de tentatives sur un service. Cette défense concerne le fonctionnement du compte et ne peut pas être déduite d’un simple temps de cassage théorique.
Comment est calculé le temps nécessaire ?
Le calcul temps mot de passe repose généralement sur une estimation du nombre de possibilités, divisée par une vitesse de test. Le calculateur peut ensuite convertir le résultat en secondes, heures, jours ou années, mais cette conversion ne rend pas l’hypothèse plus certaine.
Le nombre de combinaisons possibles
Si un mot de passe de longueur L utilise un alphabet de taille N, le nombre théorique de chaînes peut être représenté par NL. Cette formule suppose que chaque position peut recevoir n’importe quel caractère de l’alphabet et que les choix sont indépendants.
Dans la réalité, les utilisateurs choisissent souvent des formes prévisibles : mot courant, année, prénom, remplacement d’une lettre par un chiffre ou suffixe répétitif. Une chaîne qui semble complexe visuellement peut donc être testée tôt par une attaque fondée sur des règles et ne pas bénéficier de tout l’espace mathématique annoncé.
L’influence de la puissance de calcul
Une attaque hors ligne peut exploiter du matériel spécialisé pour tester de nombreuses hypothèses sur une copie de hachages. Les GPU et les configurations distribuées peuvent modifier la vitesse, mais une référence à un modèle matériel précis ne constitue pas une vitesse universelle.
Les chiffres souvent repris dans les tableaux publics changent selon l’année, le matériel et l’algorithme testé. Une matrice publiée en 2024 ne doit pas être comparée directement à une matrice publiée en 2025 sans vérifier le protocole, la configuration et la définition du « temps de cassage ».
Force brute en ligne et hors ligne : deux situations différentes
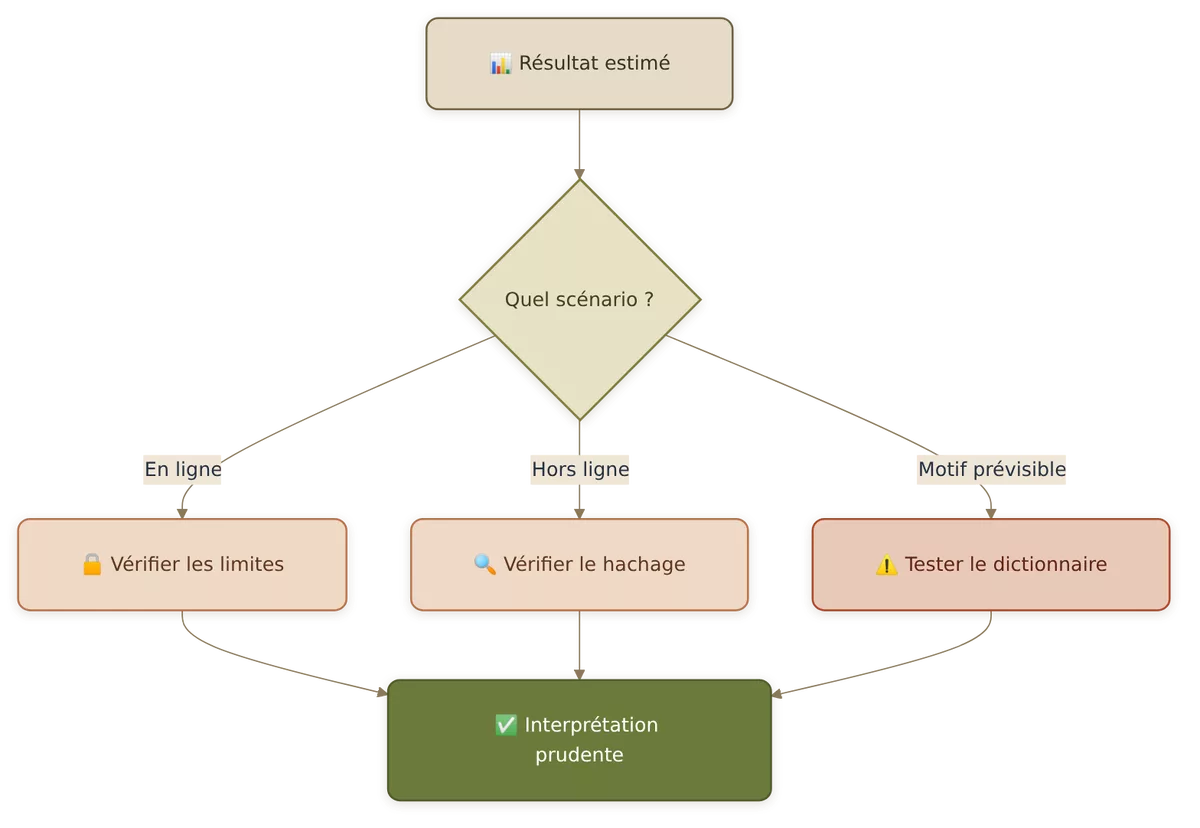
| Scénario | Ce qui est testé | Défenses possibles | Lecture du résultat |
|---|---|---|---|
| Service en ligne | Tentatives sur une page de connexion | Limitation, blocage, délai, détection | La vitesse est généralement contrainte par le service |
| Attaque hors ligne | Hypothèses testées sur un fichier de hachages obtenu illicitement | Hachage lent, sel, coût de calcul, protection du stockage | Le modèle dépend fortement de l’algorithme et du matériel |
| Attaque par dictionnaire | Mots, phrases et variantes connues | Choix réellement imprévisible, longueur, unicité | Une chaîne prévisible peut tomber avant la force brute exhaustive |
Un temps de cassage n’a de sens qu’avec son scénario : tester un formulaire protégé et tester un hachage volé ne sont pas la même opération.
Force brute, dictionnaire et réutilisation d’identifiants : quelle différence ?
La force brute essaie systématiquement des combinaisons selon un espace défini. L’attaque par dictionnaire commence par des mots, expressions et variantes probables. Le credential stuffing, lui, réutilise des identifiants déjà exposés lors d’une fuite sur d’autres services.
Un calculateur de force brute ne mesure donc pas directement le risque lié à une fuite de données ou à un mot de passe prévisible. Un mot de passe long mais déjà publié, réutilisé ou construit à partir d’un mot courant peut être vulnérable sans qu’une recherche exhaustive soit nécessaire.
- Force brute : exploration systématique des possibilités retenues par le modèle ;
- Dictionnaire : priorité donnée aux mots, phrases et transformations plausibles ;
- Réutilisation d’identifiants : essai d’un couple déjà compromis sur d’autres services ;
- Hameçonnage : obtention du secret en trompant l’utilisateur, sans devoir le casser.
La prévention doit couvrir ces quatre risques. Un mot de passe unique limite les dégâts d’une fuite, tandis que la vigilance face aux messages et l’authentification à plusieurs facteurs réduisent l’impact d’un secret volé.
Comment interpréter le résultat du calculateur temps force brute wks.fr ?
Un résultat exprimé en minutes, années ou durée très longue ne signifie pas qu’un compte est invulnérable. Le chiffre décrit seulement les hypothèses retenues par le calculateur, souvent dans un scénario de recherche exhaustive où l’attaquant connaît déjà certains éléments techniques.
Commencez par identifier l’unité et le périmètre : une durée moyenne, maximale ou théorique ne produit pas la même information. Vérifiez ensuite si l’outil parle d’un mot de passe aléatoire ou d’une chaîne choisie par un humain.
Une phrase secrète longue et réellement unique peut obtenir une meilleure estimation qu’une suite courte de symboles prévisible. La robustesse ne vient pas d’un décor de caractères, mais de la difficulté à deviner la construction complète.
Exemples fictifs d’interprétation
Un exemple fictif comme soleil2026 contient un mot courant et une année. Même si la chaîne dépasse quelques caractères, une attaque par dictionnaire ou par règles peut tester ce modèle rapidement ; le temps issu d’une force brute exhaustive serait donc incomplet.
Une phrase inventée de plusieurs mots, choisie sans citation connue ni donnée personnelle, offre généralement un espace de recherche plus large. Cette observation reste qualitative : la génération réelle, la langue et les habitudes de choix influencent l’entropie.
Une chaîne complexe réutilisée sur trois services conserve un défaut majeur : une compromission sur un seul site peut donner aux attaquants un secret à essayer ailleurs. Le calculateur ne peut pas corriger cette réutilisation.
Quelles sont les limites du temps affiché par wks.fr ?
La première limite tient à l’absence éventuelle d’informations détaillées sur la méthode. Sans algorithme, vitesse de test, matériel, modèle de distribution et date, deux résultats apparemment comparables peuvent décrire des situations différentes.
La deuxième limite concerne le comportement humain. Une formule d’espace de recherche suppose souvent des choix aléatoires, alors que les utilisateurs créent des mots de passe selon des habitudes répétées. Les attaques par dictionnaire et par règles exploitent précisément ces habitudes.
Aucune durée affichée ne garantit une protection contre l’hameçonnage, une fuite de base de données, un logiciel espion ou la réutilisation d’identifiants. Le résultat doit servir à corriger une faiblesse évidente, pas à justifier une inaction.
Une estimation élevée est un signal favorable, jamais une certification de sécurité.
Comment créer un mot de passe réellement robuste ?
La méthode la plus fiable consiste à privilégier un secret long, unique et difficile à deviner, puis à protéger le compte par un second facteur. L’objectif n’est pas de fabriquer une chaîne impossible à mémoriser, mais d’éviter les secrets courts, prévisibles et réutilisés.
Privilégier une phrase secrète longue
Une phrase secrète peut être plus simple à mémoriser qu’une suite artificielle de symboles. Évitez toutefois les citations célèbres, les paroles connues, les titres et les informations personnelles : ces éléments peuvent figurer dans des dictionnaires spécialisés.
Utiliser un gestionnaire de mots de passe
Un gestionnaire peut générer et stocker des mots de passe distincts pour chaque service. Le choix du logiciel dépend de vos contraintes de synchronisation, de sauvegarde, de modèle de confiance et de récupération du compte principal.
Le mot de passe maître doit être unique et suffisamment long. Activez aussi la double authentification du gestionnaire lorsqu’elle est disponible, et conservez une méthode de récupération hors ligne conforme aux recommandations de l’éditeur.
Activer l’authentification à plusieurs facteurs
L’authentification à plusieurs facteurs ajoute une preuve distincte du mot de passe. Une application d’authentification ou une clé de sécurité peut limiter les conséquences d’un secret divulgué, sans supprimer tous les risques liés au hameçonnage ou à la perte du second facteur.
La sécurité d’un poste complète la protection des comptes. Pour approfondir la défense d’un environnement Linux, consultez ce guide consacré au choix d’un pare-feu Linux, qui traite de l’usage de UFW, nftables et firewalld.
Que faire si un mot de passe semble faible ?
Un résultat faible doit déclencher une action ordonnée, sans attendre une preuve de compromission. Commencez par remplacer le secret sur le service concerné, puis recherchez les autres comptes où la même chaîne ou une variante a été utilisée.
- Remplacez le mot de passe par une phrase secrète ou une valeur générée aléatoirement.
- Vérifiez que le nouveau secret n’est utilisé sur aucun autre service.
- Activez l’authentification à plusieurs facteurs dans les paramètres du compte.
- Contrôlez les sessions ouvertes, les appareils reconnus et les adresses de récupération.
- Si une fuite ou une connexion suspecte est possible, changez aussi les secrets associés et contactez le service par son canal officiel.
Ne transmettez jamais un code reçu par SMS ou une notification de validation à une personne qui vous le demande. En cas de fraude bancaire ou d’accès non autorisé, contactez rapidement l’établissement concerné et utilisez les dispositifs officiels de signalement.
Quelles alternatives au calculateur temps force brute wks.fr sont utiles ?
Wks.fr peut servir de repère pédagogique, mais il ne remplace pas un audit de compte ni une vérification de fuite. Trois approches complémentaires répondent à des besoins différents : estimer, générer ou protéger.
| Approche | Usage principal | Limite | À privilégier si |
|---|---|---|---|
| Calculateur de force brute | Comprendre l’effet de la longueur et des caractères | Résultat dépendant des hypothèses | Vous cherchez une explication générale |
| Générateur aléatoire | Créer un secret difficile à deviner | Conservation et récupération à organiser | Vous devez remplacer un mot de passe faible |
| Gestionnaire de mots de passe | Utiliser un secret différent par service | Le compte maître devient critique | Vous avez de nombreux comptes |
Les outils ne répondent pas au même problème. Un calculateur explique une estimation ; un gestionnaire réduit la réutilisation ; la MFA ajoute une barrière. Pour suivre les évolutions du domaine, le round-up sécurité Linux peut compléter cette lecture, sans remplacer les recommandations officielles.
Erreurs fréquentes avec un calculateur de mot de passe
Les erreurs les plus courantes ne viennent pas de la formule, mais de l’interprétation du résultat. Les éviter permet de transformer une estimation théorique en décision utile.
- Tester un vrai secret : le mot de passe quitte votre périmètre de confiance ; utilisez un exemple fictif.
- Confondre longueur et imprévisibilité : une phrase connue ou une date longue peut rester facile à deviner.
- Transposer une durée hors ligne à une connexion web : les limitations du service changent complètement le nombre de tentatives.
- Ignorer la réutilisation : une fuite sur un autre site peut rendre inutile le calcul exhaustif.
- Oublier la date et l’algorithme : une estimation sans méthode détaillée ne permet pas une comparaison fiable.
Sources utiles à consulter
La définition de la force brute par la CNIL aide à distinguer la méthode d’attaque et les protections d’un service, notamment la limitation du nombre d’échecs. France Num propose également une sensibilisation sur le temps nécessaire pour trouver certains mots de passe, mais ses exemples doivent être lus avec leur date et leurs hypothèses.
Pour une décision engageante, vérifiez toujours la documentation officielle du service utilisé : méthode d’authentification, prise en charge de la MFA, récupération de compte, alertes de connexion et règles de limitation. Les informations générales de cet article ne constituent pas un audit personnalisé.
À retenir
- 🔍 Le calculateur temps force brute wks.fr mesure une hypothèse, pas une durée certaine.
- 🔒 Un mot de passe réel ne doit jamais être saisi dans un outil de test en ligne.
- 📊 Longueur, imprévisibilité, algorithme et vitesse de test doivent être lus ensemble.
- ✅ L’unicité, la génération aléatoire et la MFA offrent une protection plus concrète qu’un chiffre isolé.
Questions fréquentes
Le calculateur de wks.fr donne-t-il une durée exacte ?
Non. Le calculateur fournit une estimation dépendante du scénario, de l’algorithme, du matériel et de la vitesse de test retenue. Une durée longue ne garantit pas la résistance à une fuite, au hameçonnage ou à une attaque par dictionnaire.
Quelle longueur choisir pour un mot de passe sécurisé ?
Aucun seuil unique ne convient à tous les scénarios. Privilégiez une phrase secrète longue, imprévisible et unique, puis activez l’authentification à plusieurs facteurs lorsque le service la propose.
Est-il dangereux de tester son vrai mot de passe en ligne ?
Oui, car le secret peut être conservé dans un journal, une extension, un historique ou le service lui-même. Utilisez uniquement une chaîne fictive qui ne reprend aucune donnée personnelle ou structure réutilisée.
Un mot de passe long est-il toujours invulnérable ?
Non. Un mot de passe long peut être connu, réutilisé, issu d’une fuite ou construit à partir d’un modèle prévisible. La longueur améliore le coût d’une recherche exhaustive, mais elle ne protège pas contre toutes les méthodes d’attaque.
Que faire après la découverte d’une fuite d’identifiants ?
Changez le mot de passe sur le service concerné et partout où il a été réutilisé, activez la MFA et contrôlez les sessions ouvertes. En cas de soupçon de fraude ou d’accès bancaire, contactez immédiatement l’organisme concerné par un canal officiel.